



Браузер Google Chrome сможет успешнее бороться с вредоносной рекламой

Браузер Google Chrome сможет успешнее бороться с вредоносной рекламой

Браузер Google Chrome сможет успешнее бороться с вредоносной рекламой

Google планирует добавить новые функции безопасности в свой браузер Chrome. Их основной целью будет защита пользователей от скрытого перенаправления на сторонние URL-адреса. Также отмечается, что одна из этих функций будет способна остановить вредоносную рекламную кампанию.

Самая важная из этих функций появится в Chrome 64, релиз которого запланирован на конец января 2018 года. Начиная с версии 64, браузер будет блокировать попытки перенаправления, осуществляемые внутри тега iframe, встроенного в страницу сайта.

Обычно iframe используется в рекламных кампаниях, где размещенный внутри тега код JavaScript перенаправляет пользователей на вредоносные сайты. Блокируя эти перенавправления внутри iframe, Chrome нанесет серьезный удар по вредоносным рекламным кампаниям.

Гари Уорнер (Gary Warner), директор по исследованиям в области компьютерной криминалистики, считает, что вредоносная реклама является основным вектором распространения вредоносных программ. Следовательно, меры, принятые Google серьезно помогут пользователям браузера Chrome предотвратить заражение таким способом.

«К сожалению, в качестве побочного эффекта мы можем столкнуться с увеличением инцидентов со взломом сайтов», - добавил Уорнер.

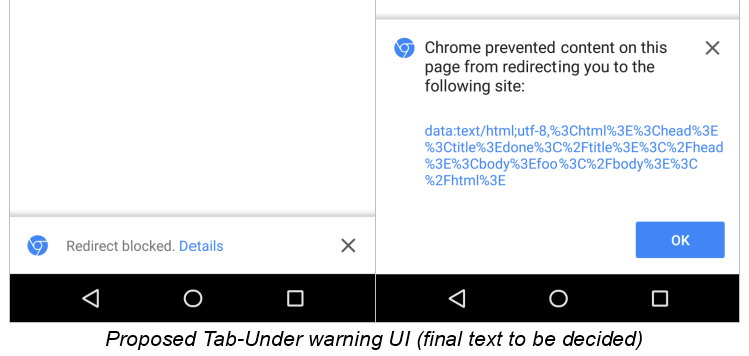
Еще одна функция безопасности призвана блокировать вредоносное поведение типа «tab-under».

Tab-under - это относительно новый термин, описывающий поведение веб-страницы, открывающей ссылки в новой вкладке, при этом перенаправляя старую вкладку на новый URL-адрес. Tab-under также используется злоумышленниками, главным образом потому, что этот метод способен обойти встроенный блокировщик всплывающих окон Chrome.

Эта функция будет доступна с выходом Chrome 65, который компания планирует выпустить в начале марта 2018 года.

Последняя функция, о которой стоит упомянуть, получила имя Abusive Experiences Report – представляет собой черный список сайтов, которые используют вводящие в заблуждение элементы интерфейса.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru