



Эксперт проанализировал интересный образец бесфайлового майнера

Эксперт проанализировал интересный образец бесфайлового майнера

Эксперт проанализировал интересный образец бесфайлового майнера

Эскперт Марко Рамили (Marco Ramilli) проанализировал интересный образец вредоносной программы, которая обладает возможностью обфускации и использует передовые методы для кражи учетных данных и выполнения команд.

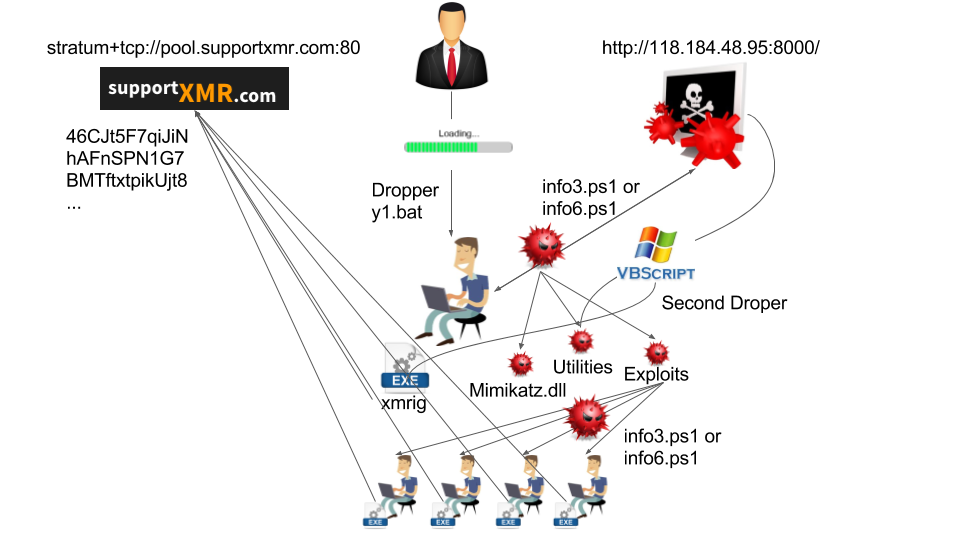
Проанализированный зловред использует довольно сложную схему атаки, все начинается с того, что пользователя обманным путем заставляют запустить файл (в этом случае это был y1.bat). Этот файл доставляется пользователю излюбленным способом злоумышленников – по электронной почте. После запуска вредоносный файл загружает и запускает файл info6.ps1, который представляет собой сильно обфусцированный PowerShell-скрипт, он загружает три компонента:

  1. Mimikatz.dll. Этот модуль используется для кражи пользовательских учетных данных.
  2. Utilities. Этот модуль используется для сканирования внутренних сетей для последующего распространения зловреда. Он запускает нескольких внутренних утилит для: деобфускации, обозначения порядка массивов и запуска эксплойтов. Этот модуль также используется для загрузки (с того же сервера) и выполнения дополнительного файла с именем info.vbs.
  3. Exploits. Этот модуль представляет собой набор известных эксплойтов, таких как eternalblue7_exploit и eternal_blue_powershell.

На последней стадии атаки info.vbs загружает и выполняет файл, являющийся майнером Monero, который находится в свободном доступе на github. Вредонос пытается распространиться, сканируя и атакуя внутренние ресурсы через модуль Exploit, а XMRig запускает майнинг Monero, предоставляя злоумышленнику поступление криптовалюты.

Кроме того, исследователь обнаружил, что у вредоносной программы есть функции бесфайлового существования, когда распакованный компонент не сохраняется на диске жертвы.

Эксперт называет этот зловред «первым майнером с таким сложным механизмом доставки» и «крипто-червем последнего поколения».

Тем не менее, специалиста обеспокоил один факт – зачем создатель этого вредоноса включил первый этап в этой схеме, так как он кажется довольно бесполезным. Возможно, предположил исследователь, этот первый этап является частью более масштабной структуры.

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru