



McAfee зафиксировала всплеск активности вредоноса Faceliker

McAfee зафиксировала всплеск активности вредоноса Faceliker

McAfee зафиксировала всплеск активности вредоноса Faceliker

McAfee сообщает о внезапном всплеске активности вредоноса Faceliker, манипулирующего браузерами пользователей с целью продвигать интересуемый злоумышленников контент в социальных сетях с помощью лайков.

Вредоносная программа Faceliker была обнаружена несколько лет назад, она использует код JavaScript для реализации кликджекинга и простановки лайков тем публикациям на Facebook, на которые укажет командный сервер.

Обычно Faceliker скрывается в расширениях для Chrome. Пользователи заманиваются на страницы, рекламирующие эти вредоносные расширения при помощи спама.

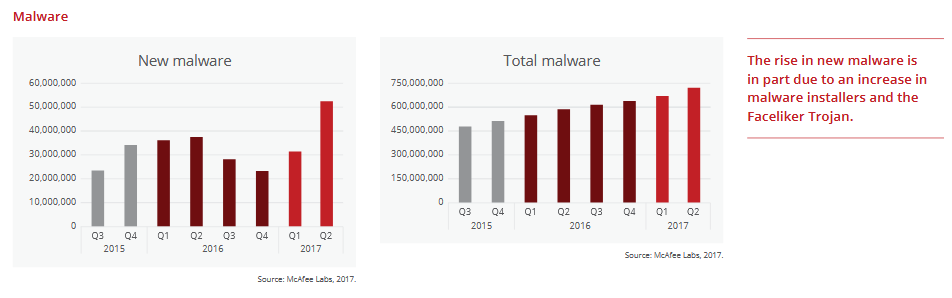
McAfee заявляет, что во втором квартале 2017 года был обнаружен рост обнаружений Faceliker. Согласно их статистике, Faceliker составляет почти 8,9% от 52 миллионов новых образцов вредоносных программ, обнаруженных во втором квартале 2017 года.

Большинство современных вредоносов подобного типа оснащены возможностью кражи паролей, продвижения контента в других сетях или вставки рекламы и всплывающих окон поверх легитимных страниц.

Стоит помнить, что Facebook предоставляет журнал активности для всех учетных записей. Если вы заподозрили наличие Faceliker у себя на компьютере, первым делом проверьте расширения браузера.

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru