



McAfee зафиксировала всплеск активности вредоноса Faceliker

McAfee зафиксировала всплеск активности вредоноса Faceliker

McAfee зафиксировала всплеск активности вредоноса Faceliker

McAfee сообщает о внезапном всплеске активности вредоноса Faceliker, манипулирующего браузерами пользователей с целью продвигать интересуемый злоумышленников контент в социальных сетях с помощью лайков.

Вредоносная программа Faceliker была обнаружена несколько лет назад, она использует код JavaScript для реализации кликджекинга и простановки лайков тем публикациям на Facebook, на которые укажет командный сервер.

Обычно Faceliker скрывается в расширениях для Chrome. Пользователи заманиваются на страницы, рекламирующие эти вредоносные расширения при помощи спама.

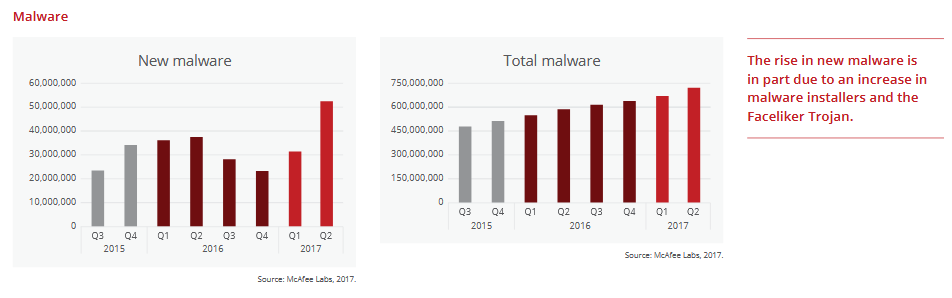
McAfee заявляет, что во втором квартале 2017 года был обнаружен рост обнаружений Faceliker. Согласно их статистике, Faceliker составляет почти 8,9% от 52 миллионов новых образцов вредоносных программ, обнаруженных во втором квартале 2017 года.

Большинство современных вредоносов подобного типа оснащены возможностью кражи паролей, продвижения контента в других сетях или вставки рекламы и всплывающих окон поверх легитимных страниц.

Стоит помнить, что Facebook предоставляет журнал активности для всех учетных записей. Если вы заподозрили наличие Faceliker у себя на компьютере, первым делом проверьте расширения браузера.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru