



McAfee зафиксировала всплеск активности вредоноса Faceliker

McAfee зафиксировала всплеск активности вредоноса Faceliker

McAfee зафиксировала всплеск активности вредоноса Faceliker

McAfee сообщает о внезапном всплеске активности вредоноса Faceliker, манипулирующего браузерами пользователей с целью продвигать интересуемый злоумышленников контент в социальных сетях с помощью лайков.

Вредоносная программа Faceliker была обнаружена несколько лет назад, она использует код JavaScript для реализации кликджекинга и простановки лайков тем публикациям на Facebook, на которые укажет командный сервер.

Обычно Faceliker скрывается в расширениях для Chrome. Пользователи заманиваются на страницы, рекламирующие эти вредоносные расширения при помощи спама.

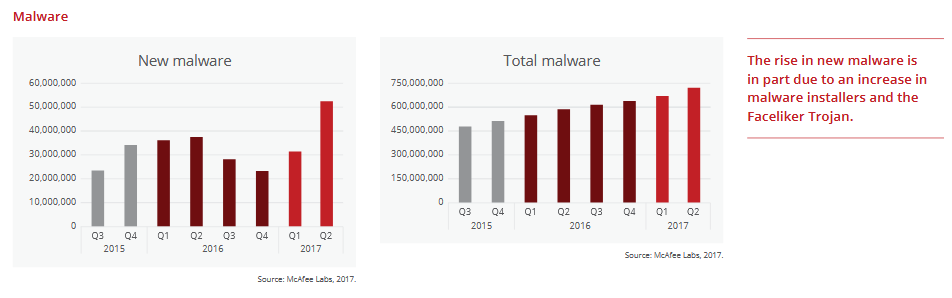
McAfee заявляет, что во втором квартале 2017 года был обнаружен рост обнаружений Faceliker. Согласно их статистике, Faceliker составляет почти 8,9% от 52 миллионов новых образцов вредоносных программ, обнаруженных во втором квартале 2017 года.

Большинство современных вредоносов подобного типа оснащены возможностью кражи паролей, продвижения контента в других сетях или вставки рекламы и всплывающих окон поверх легитимных страниц.

Стоит помнить, что Facebook предоставляет журнал активности для всех учетных записей. Если вы заподозрили наличие Faceliker у себя на компьютере, первым делом проверьте расширения браузера.

Подпишитесь на новости

Регистрация на SOC Forum 2026: в центре программы – ИИ и кибербезопасность

ИИ обещает экономить деньги, ускорять работу и помогать защитникам. А потом получает доступ к корпоративным данным — и вопросов становится ещё больше. На SOC Forum 2026 разберут, как извлечь из технологии пользу, контролировать её действия и отвечать за ошибки. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Регистрация на SOC Forum уже открыта. Это центральное мероприятие Российской недели кибербезопасности, организатором которой выступает ГК «Солар». Компания также является соорганизатором форума.

Первый день посвятят бизнесу и регулированию. В фокусе — экономический эффект внедрения ИИ, контроль над данными и решениями, ответственность за ошибки и новые риски. Разговор о том, сколько пользы приносит технология, обещает быть интереснее очередной презентации с нейросетевыми картинками.

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

На второй день программа переключится на техническую практику: обнаружение и расследование атак, развитие защитной инфраструктуры, применение ИИ атакующими и защитниками. Для этого предусмотрены треки «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC-практикум».

Анонс программы опубликован на сайте форума и будет дополняться. Можно заранее выбрать, где разбираться с бизнес-эффектом, а где — с тем, что делать, когда ИИ уже оказался по другую сторону защиты.

RSS: Новости на портале Anti-Malware.ru