



Хакеры научились обходить систему проверки приложений в Play Store

Хакеры научились обходить систему проверки приложений в Play Store

Хакеры научились обходить систему проверки приложений в Play Store

Google пришлось удалить 50 приложений из Play Store после того, как исследователи обнаружили, что вирусописателям снова удалось обмануть систему проверки кода. Вредоносная программа под названием ExpensiveWall была найдена экспертами Check Point в приложении Lovely Wallpaper.

Эта программа регистрирует пользователей в платных онлайн-сервисах и отправляет платные SMS-сообщения на разные номера. В ходе дальнейшей проверки этот зловред был обнаружен в 50 приложениях в Play Store, он был загружен от 1 до 4,2 миллионами пользователей.

Для обхода процессов проверки Google злоумышленники зашифровали и упаковали вредоносную программу. После загрузки программа запрашивает разрешение на доступ к сети интернет, а также отправку и получение SMS-сообщений. Затем она пингует свой командный центр, отсылая информацию о зараженном устройстве, включая его местоположение и уникальные идентификаторы, такие как MAC и IP-адреса, номера IMSI и IMEI.

Следующим шагом командный сервер отправляет вредоносной программе URL-адрес, который открывается во встроенном окне WebView. Затем он загружает код JavaScript для выполнения вредоносных действий. Исследователи считают, что вредоносная программа произошла из набора для разработки программного обеспечения под названием GTK.

«Check Point уведомила Google об ExpensiveWall 7 августа 2017 года, и Google быстро удалила зарегистрированные образцы вредоносной программы из своего магазина приложений. Однако даже после того, как затронутые приложения были удалены, через несколько дней еще один образец проник в Google Play, заразив более 5000 устройств, он был удален четыре дня спустя» - отмечают исследователи.

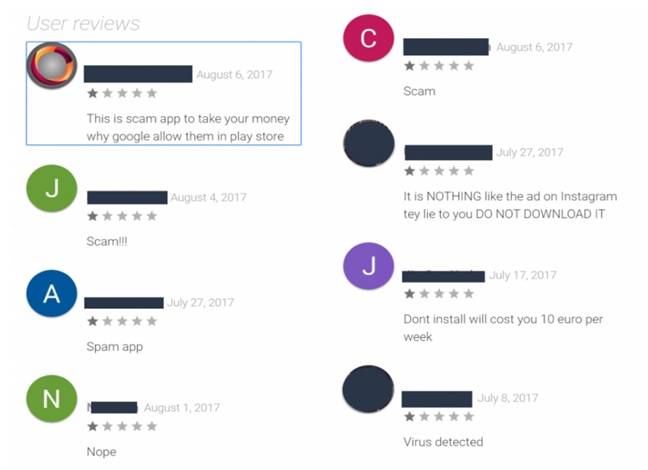
Похоже на то, что Google проигнорировала сам факт обхода системы проверки приложений. Комментарии пользователей отражают общее возмущение, так как  одно из таких вредоносных приложений даже рекламировалось в Instagram.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru