



Cisco представила систему анализа зашифрованного сетевого трафика Encrypted Traffic Analytics

Cisco представила систему анализа зашифрованного сетевого трафика

Cisco представила систему анализа зашифрованного сетевого трафика

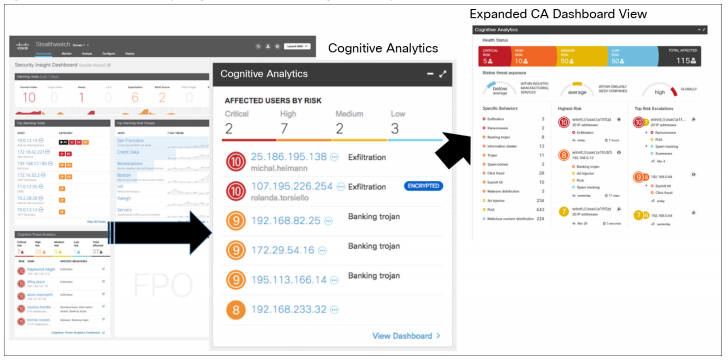
В рамках релиза комплекса Cisco Digital Network Architecture, интенционно-ориентированных сетевых решений, компания Cisco представила модуль Encrypted Traffic Analytics, предназначенный для анализа зашифрованного трафика TLS.

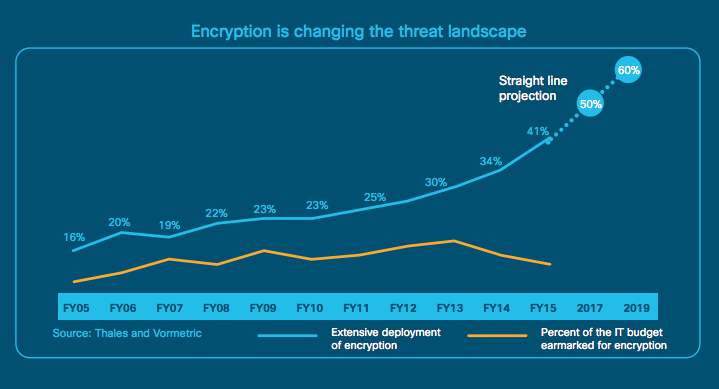
Почти половина кибератак (41%) сегодня маскируются в зашифрованном трафике и остается невидимым для средств защиты, и их число постоянно растет. Используя для анализа потоков данных интеллектуальные средства Cisco Talos и машинное обучение, стало возможным определять сигнатуры известных атак даже в зашифрованном трафике, не расшифровывая его и сохраняя конфиденциальность передаваемых данных. Cisco Encrypted Traffic Analytics позволяет определять следы подозрительной и вредоносной активности в зашифрованном трафике (HTTPS или SMTPS).

Значительная доля мирового интернет-трафика передается по сетям с использованием оборудования Cisco. Компания воспользовалась своим уникальным положением, чтобы предоставить продукт, который позволил бы выявлять аномалии и вредоносную активность в сетевом трафике в режиме реального времени, сохраняя при этом конфиденциальность. По заверениям вендора с точность по обнаружения следов вредоносной активности составляет  99% при уровне ложных срабатываний менее 0,01%.

 Доля зашифрованного сетевого трафика в общем объеме

Cisco Encrypted Traffic Analytics

«Решение Cisco Encrypted Traffic Analytics (ETA) решает проблему сетевой безопасности, долго считавшуюся неразрешимой, — рассказывает Дэвид Геклер (David Goeckeler), старший вице-президент и генеральный менеджер подразделения Cisco по развитию сетей и систем безопасности. — Используя интеллектуальные средства Cisco Talos, Cisco ETA находит известные сигнатуры атак даже в зашифрованном трафике, помогая обеспечивать безопасность при сохранении конфиденциальности».

Cisco ETA будет доступен в продаже в сентябре 2017 года в рамках комплекса Cisco Digital Network Architecture (DNA) и новой линейки Cisco Catalyst 9000. 

В рамках релиза комплекса Cisco Digital Network Architecture, интенционно-ориентированных сетевых решений, компания Cisco представила модуль Encrypted Traffic Analytics, предназначенный для анализа зашифрованного трафика TLS." />
Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru