



Мобильный троян перехватывает коды двухфакторной аутентификации

Мобильный троян перехватывает коды двухфакторной аутентификации

Мобильный троян перехватывает коды двухфакторной аутентификации

Компания Symantec сообщает об обнаружении новой версии трояна Android.Bankosy, похищающего финансовую информацию пользователей. От других подобных вредоносов этот троян отличается умением перехватывать коды двухфакторной аутентификации, передаваемые посредством голосовых звонков.

Малварь постоянно эволюционирует, а вместе с ней, на опережение, развиваются и системы защиты. Вредоносное ПО уже научилось перехватывать одноразовые коды двухфакторной аутентификации, которые отправляются пользователю посредством SMS-сообщений. После этого в обращение вошли системы, которые сообщают одноразовые коды голосом. Система звонит пользователю, и робот вслух зачитывает одноразовый код аутентификации. Специалисты компании Symantec обнаружили, что и этот метод уже нельзя считать надежным.

Эксперты пишут, что до недавних пор троян Android.Bankosy мало отличался от своих «собратьев». Малварь проникает в систему в составе сторонних приложений, собирает данные о жертве и переправляет их на командный сервер. Раньше, если того требовала ситуация, Android.Bankosy мог перехватывать и стирать SMS-сообщения, в том числе с кодами аутентификации. Но последняя версия трояна пошла дальше, передает xakep.ru.

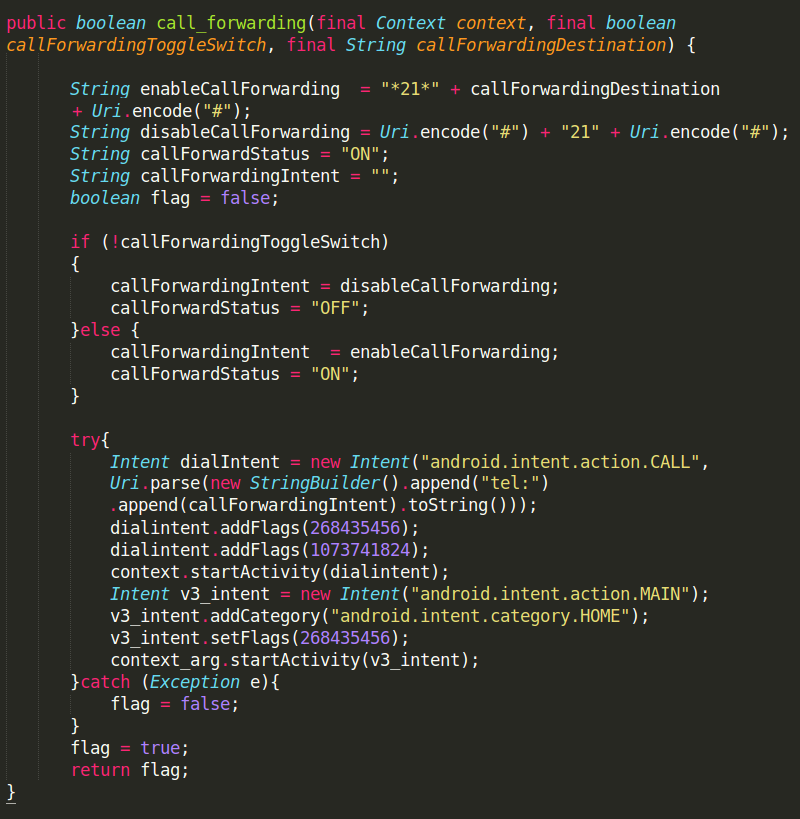
Новейшая версия трояна способна перевести смартфон в беззвучный режим и перехватывать автоматические голосовые звонки, в ходе которых пользователю сообщают одноразовые секретные коды. Специалисты Symantec установили, что данная функция пока работает только для ряда азиатских стран, в которых переадресацию вызовов можно настроить простым вводом команды «*21*[номер назначения]#». После того как секретный код был успешно перехвачен, командный сервер может скомандовать трояну отключить переадресацию, набрав команду «#21#». Пока жертва трояна ждет автоматического звонка с кодом, мошенники уже завершают транзакцию вместо неё.


Для защиты от подобных атак специалисты Symantec рекомендуют применять стандартный набор мер: вовремя обновлять софт, не устанавливать приложения из непроверенных источников, внимательно смотреть, какие разрешения запрашивает приложение, а также озаботиться установкой антивируса.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru