


Из-за ошибок в коде шифровальщик Power Worm уничтожает данные безвозвратно

Из-за ошибок в коде шифровальщик Power Worm уничтожает данные безвозвратно

Черный рынок буквально наводнен различным вымогательским ПО, потому как оно приносит большие деньги и эффективно работает. Однако у хакеров тоже случаются проколы. Так, последняя версия шифровальщика Power Worm работает некорректно, в результате ошибок, допущенных автором в коде, расшифровать файлы, ставшие жертвой этого вредоноса, не удастся уже никогда.

Проблему с последней версией вымогателя обнаружили сразу несколько ИБ экспертов, в том числе Нэйтан Скотт(Nathan Scott) и Лоренс Абрамс (Lawrence Abrams). Автор Power Worm планировал использовать статичный AES-ключ для всех своих жертв, вместо генерации отдельного ключа для каждой жертвы. Очевидно, хакер стремился сократить расходы и упростить себе жизнь. Однако разобраться с настройками модуля шифрования он, видимо, до конца не сумел, пишет xakep.ru.

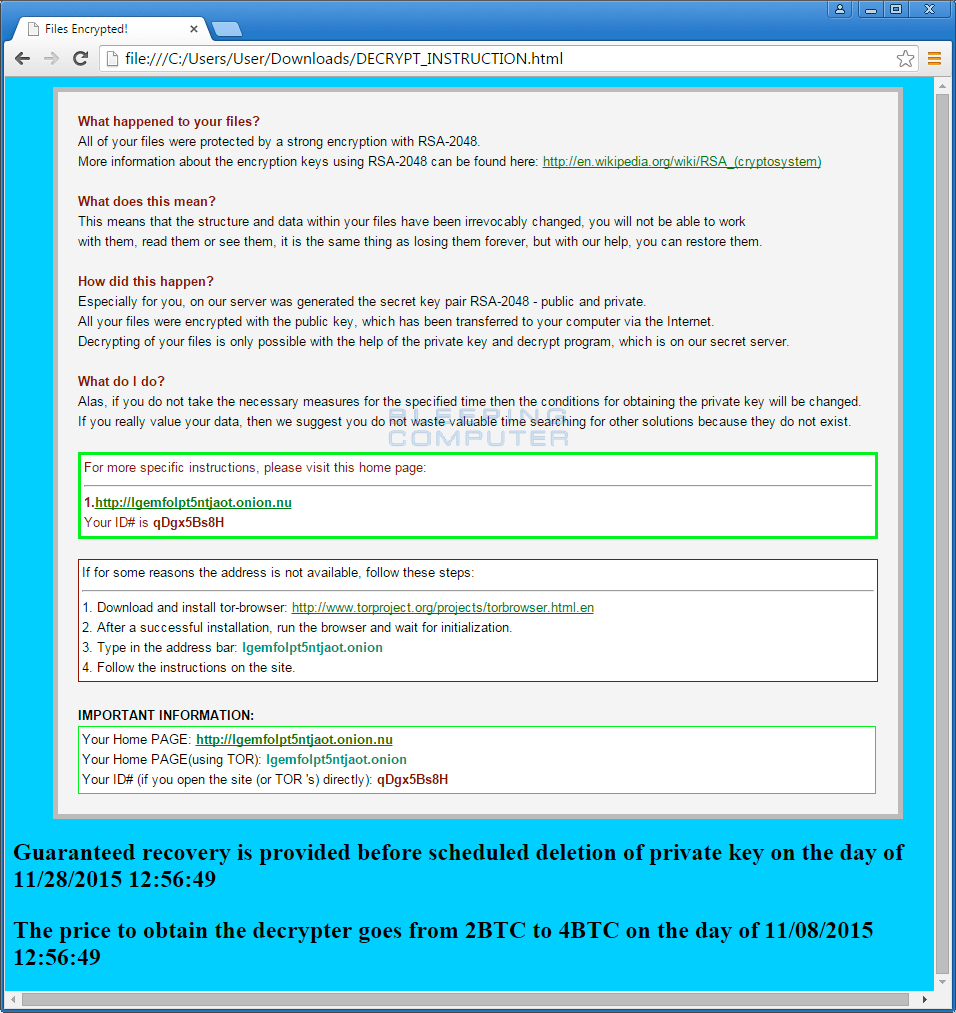
Power Worm обычно требует у своих жертв выкуп в размере 2 биткоинов (около 625 долларов США), но платить совершенно бесполезно.


Требование выкупа


Когда PowerShell пытается декодировать последовательность Base64, чтобы достать AES-ключ, возникает ошибка. В результате, генерируются рендомные ключи, вместо запланированного статичного AES-ключа, единого для всех жертв. Так как подобного сценария автор вредоноса не предусматривал, рендомные ключи не сохраняются вовсе. В результате, данные пользователя остаются зашифрованными навечно.

Лоренс Абрам пишет, что виной всему — один единственный пропущенный символ «=» в коде. Если бы хакер хотя бы протестировал свою малварь прежде, чем отпускать ее в «свободное плавание», он бы определенно обнаружил ошибку.

«К сожалению, жертвам данной инфекции никак нельзя помочь. Если вы заражены Power Worm, ваш единственный вариант – восстановить данные из бекапа», — пишет Абрамс.

Подпишитесь на новости

В VK Business Analytics добавили ИИ для поиска сбоев в бизнес-процессах

Заказ опоздал, отделы кивают друг на друга, а крайний снова аналитик. VK Tech обновил VK Business Analytics: новые инструменты помогают находить причины проблем на стыке процессов, автоматически размечать рабочие операции и готовить задания для автоматизации.

О возможностях компания рассказала в своём блоге. Обновление затронуло Process Mining, Task Mining и ИИ-ассистента, который отвечает на вопросы с учётом того, как компания работает на самом деле.

В Process Mining появился мультипроцессный граф — общая схема связанных процессов на основе данных корпоративных систем. Например, он помогает выяснить, почему сорвался срок заказа: проблема могла возникнуть при согласовании документов, хотя заметили её уже на этапе исполнения.

В Task Mining ИИ взял на себя разметку операций. Алгоритм находит повторяющиеся цепочки действий на рабочих компьютерах, а языковая модель присваивает им понятные названия с учётом специфики бизнеса. Анализ ведётся без привязки к конкретным сотрудникам. На выходе — список направлений для оптимизации и технические задания для автоматизации.

ИИ-ассистент использует контекстную модель, собранную из данных обоих модулей. Она учитывает даже обходные шаги, которых нет в регламентах. Аналитик задаёт вопрос обычным языком, а получает текст, график, карту процесса или дашборд.

По замыслу разработчиков, ручного разбора станет меньше.

RSS: Новости на портале Anti-Malware.ru