


Из-за ошибок в коде шифровальщик Power Worm уничтожает данные безвозвратно

Из-за ошибок в коде шифровальщик Power Worm уничтожает данные безвозвратно

Черный рынок буквально наводнен различным вымогательским ПО, потому как оно приносит большие деньги и эффективно работает. Однако у хакеров тоже случаются проколы. Так, последняя версия шифровальщика Power Worm работает некорректно, в результате ошибок, допущенных автором в коде, расшифровать файлы, ставшие жертвой этого вредоноса, не удастся уже никогда.

Проблему с последней версией вымогателя обнаружили сразу несколько ИБ экспертов, в том числе Нэйтан Скотт(Nathan Scott) и Лоренс Абрамс (Lawrence Abrams). Автор Power Worm планировал использовать статичный AES-ключ для всех своих жертв, вместо генерации отдельного ключа для каждой жертвы. Очевидно, хакер стремился сократить расходы и упростить себе жизнь. Однако разобраться с настройками модуля шифрования он, видимо, до конца не сумел, пишет xakep.ru.

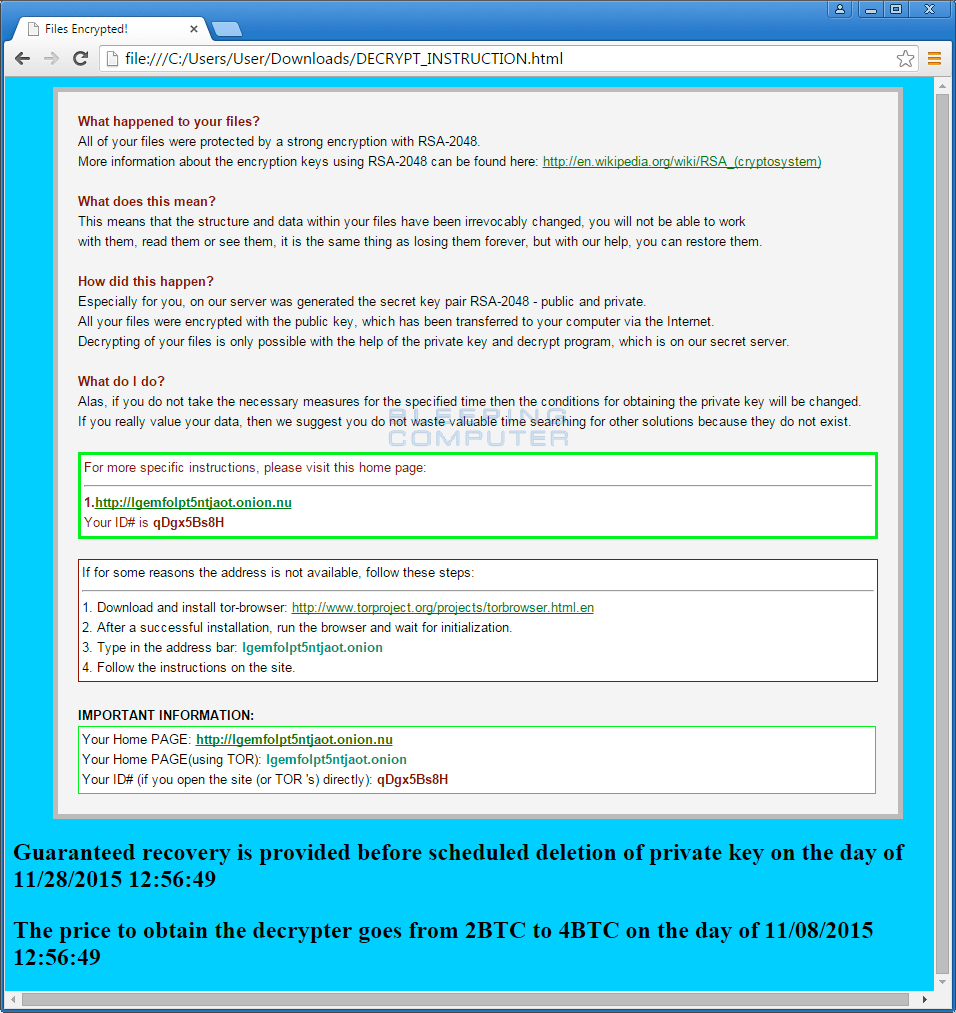
Power Worm обычно требует у своих жертв выкуп в размере 2 биткоинов (около 625 долларов США), но платить совершенно бесполезно.


Требование выкупа


Когда PowerShell пытается декодировать последовательность Base64, чтобы достать AES-ключ, возникает ошибка. В результате, генерируются рендомные ключи, вместо запланированного статичного AES-ключа, единого для всех жертв. Так как подобного сценария автор вредоноса не предусматривал, рендомные ключи не сохраняются вовсе. В результате, данные пользователя остаются зашифрованными навечно.

Лоренс Абрам пишет, что виной всему — один единственный пропущенный символ «=» в коде. Если бы хакер хотя бы протестировал свою малварь прежде, чем отпускать ее в «свободное плавание», он бы определенно обнаружил ошибку.

«К сожалению, жертвам данной инфекции никак нельзя помочь. Если вы заражены Power Worm, ваш единственный вариант – восстановить данные из бекапа», — пишет Абрамс.

Подпишитесь на новости

Positive Education научит разработчиков безопасно работать с ИИ-агентами

ИИ-агенту доверили репозиторий, команды и доступ к инструментам, теперь бы убедиться, что вместе с кодом он не написал компании новые проблемы. Positive Education, центр практического обучения Positive Technologies, представил на Positive Security Day (PSD) спринт по безопасной разработке с ИИ-агентами. Программу показали на главной ежегодной конференции компании о технологиях и проектах, которые меняют кибербезопасность.

Первый поток «Безопасной разработки с ИИ-агентами» стартует 23 ноября онлайн.

Обучение займёт три недели — около 40 часов, основную часть которых отведут практике. Регистрация уже открыта.

Участники разберут два сценария: использование готовых кодинг-агентов и создание собственных агентных систем. В программе — моделирование угроз, управление контекстом и правами доступа, защита памяти, секретов и внешних инструментов. Отдельно займутся проверкой сгенерированного кода и обязательными проверками безопасности перед выпуском.

Послушать лекции и разойтись не получится: участникам предстоит провести аудит готовых проектов, найти и исправить уязвимости. В финале — создать собственного ИИ-агента и проверить его безопасность перед запуском.

Спринт рассчитан на разработчиков, AppSec- и DevSecOps-инженеров, архитекторов, инженеров и владельцев ИИ-проектов. Программу подготовили практикующие эксперты Positive Technologies на основе задач из реальных проектов.

RSS: Новости на портале Anti-Malware.ru