


Из-за ошибок в коде шифровальщик Power Worm уничтожает данные безвозвратно

Из-за ошибок в коде шифровальщик Power Worm уничтожает данные безвозвратно

Черный рынок буквально наводнен различным вымогательским ПО, потому как оно приносит большие деньги и эффективно работает. Однако у хакеров тоже случаются проколы. Так, последняя версия шифровальщика Power Worm работает некорректно, в результате ошибок, допущенных автором в коде, расшифровать файлы, ставшие жертвой этого вредоноса, не удастся уже никогда.

Проблему с последней версией вымогателя обнаружили сразу несколько ИБ экспертов, в том числе Нэйтан Скотт(Nathan Scott) и Лоренс Абрамс (Lawrence Abrams). Автор Power Worm планировал использовать статичный AES-ключ для всех своих жертв, вместо генерации отдельного ключа для каждой жертвы. Очевидно, хакер стремился сократить расходы и упростить себе жизнь. Однако разобраться с настройками модуля шифрования он, видимо, до конца не сумел, пишет xakep.ru.

Power Worm обычно требует у своих жертв выкуп в размере 2 биткоинов (около 625 долларов США), но платить совершенно бесполезно.


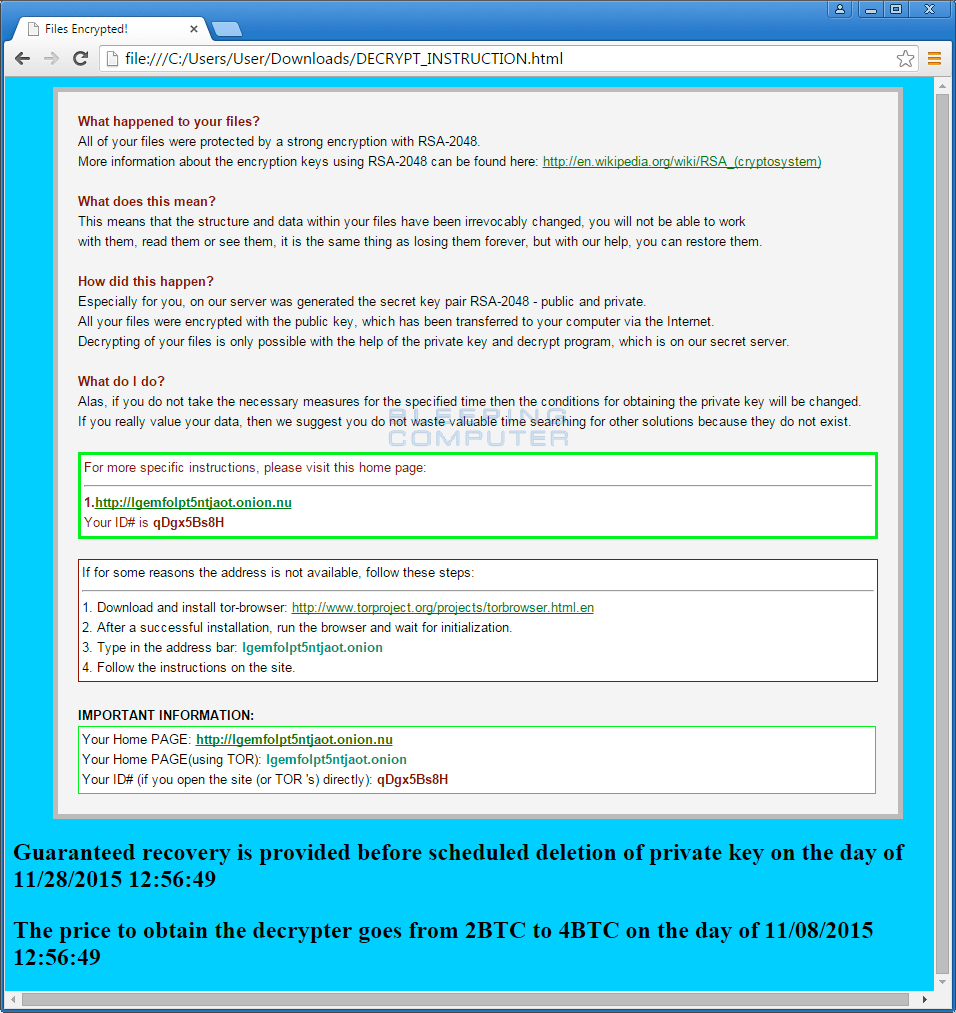
Требование выкупа


Когда PowerShell пытается декодировать последовательность Base64, чтобы достать AES-ключ, возникает ошибка. В результате, генерируются рендомные ключи, вместо запланированного статичного AES-ключа, единого для всех жертв. Так как подобного сценария автор вредоноса не предусматривал, рендомные ключи не сохраняются вовсе. В результате, данные пользователя остаются зашифрованными навечно.

Лоренс Абрам пишет, что виной всему — один единственный пропущенный символ «=» в коде. Если бы хакер хотя бы протестировал свою малварь прежде, чем отпускать ее в «свободное плавание», он бы определенно обнаружил ошибку.

«К сожалению, жертвам данной инфекции никак нельзя помочь. Если вы заражены Power Worm, ваш единственный вариант – восстановить данные из бекапа», — пишет Абрамс.

Подпишитесь на новости

Chrome научился предупреждать о вредоносных командах из буфера обмена

Google усилила защиту Chrome от ClickFix — атак, в которых пользователя убеждают самостоятельно запустить вредоносную команду ради, например, исправления ошибки. Теперь браузер распознаёт копирование подозрительного скрипта и может предупредить об опасности. Мошенникам станет сложнее продавать заражение компьютера под видом техподдержки.

Об обновлениях компания рассказала в официальном блоге Google. Новые механизмы работают при включённом режиме Enhanced Protection — улучшенной защите Safe Browsing.

Схема ClickFix строится на наглом трюке: сайт изображает проблему и предлагает скопировать команду, вставить её в системную консоль и выполнить. Причём в буфер может попасть совсем не тот текст, который показывают на странице. Загрузка вредоносной программы через PowerShell или другие системные инструменты позволяет обойти браузерную проверку скачиваний.

Chrome отправляет подозрительную команду на анализ Safe Browsing, предварительно удаляя персональные данные. Если проверка признаёт её опасной, пользователь увидит предупреждение.


Заодно Google перевела обнаружение мошеннических страниц с локальной модели Gemini на серверную. Помимо фальшивой техподдержки, система ищет поддельные антивирусы и обновления браузера. По словам корпорации, отправляемый для анализа текст страниц не сохраняется и не используется для обучения моделей.


Появились и отдельные предупреждения для подозрительных сайтов. Для заведомо опасных страниц останется знакомый красный экран.

RSS: Новости на портале Anti-Malware.ru