


Из-за ошибок в коде шифровальщик Power Worm уничтожает данные безвозвратно

Из-за ошибок в коде шифровальщик Power Worm уничтожает данные безвозвратно

Черный рынок буквально наводнен различным вымогательским ПО, потому как оно приносит большие деньги и эффективно работает. Однако у хакеров тоже случаются проколы. Так, последняя версия шифровальщика Power Worm работает некорректно, в результате ошибок, допущенных автором в коде, расшифровать файлы, ставшие жертвой этого вредоноса, не удастся уже никогда.

Проблему с последней версией вымогателя обнаружили сразу несколько ИБ экспертов, в том числе Нэйтан Скотт(Nathan Scott) и Лоренс Абрамс (Lawrence Abrams). Автор Power Worm планировал использовать статичный AES-ключ для всех своих жертв, вместо генерации отдельного ключа для каждой жертвы. Очевидно, хакер стремился сократить расходы и упростить себе жизнь. Однако разобраться с настройками модуля шифрования он, видимо, до конца не сумел, пишет xakep.ru.

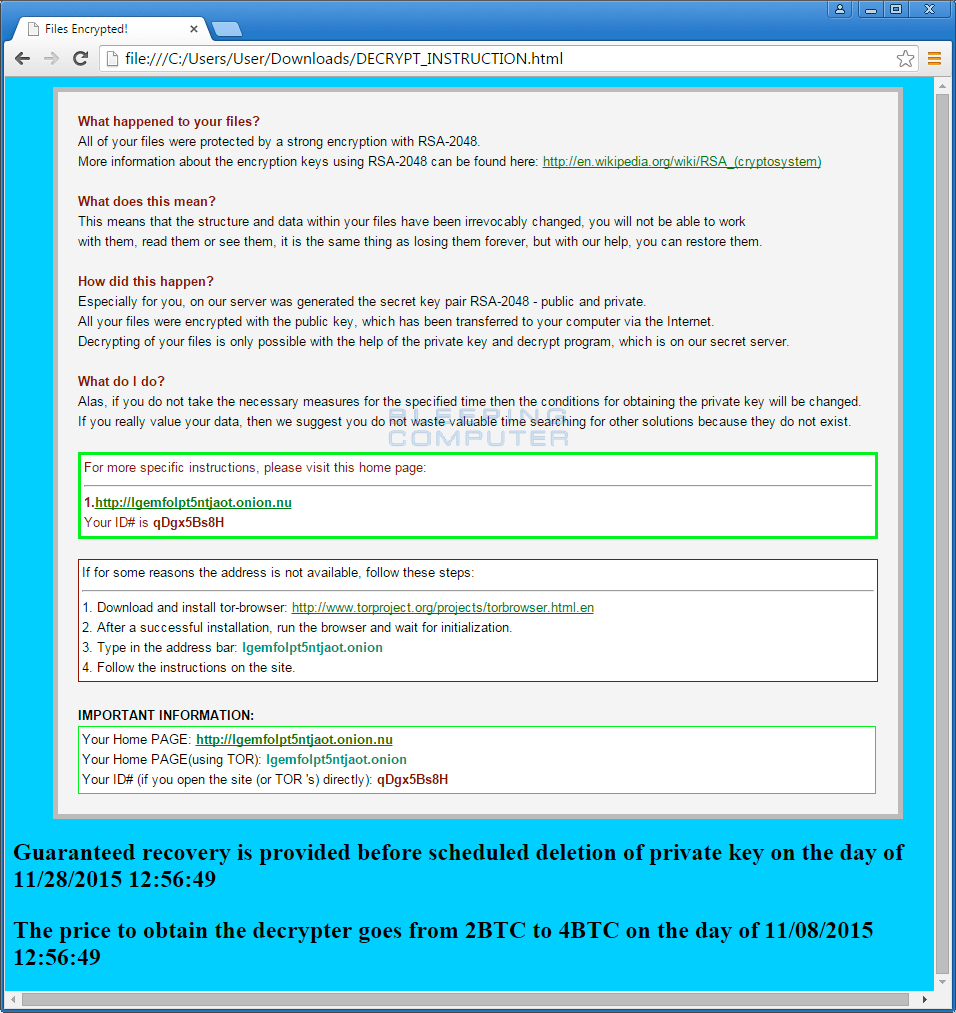
Power Worm обычно требует у своих жертв выкуп в размере 2 биткоинов (около 625 долларов США), но платить совершенно бесполезно.


Требование выкупа


Когда PowerShell пытается декодировать последовательность Base64, чтобы достать AES-ключ, возникает ошибка. В результате, генерируются рендомные ключи, вместо запланированного статичного AES-ключа, единого для всех жертв. Так как подобного сценария автор вредоноса не предусматривал, рендомные ключи не сохраняются вовсе. В результате, данные пользователя остаются зашифрованными навечно.

Лоренс Абрам пишет, что виной всему — один единственный пропущенный символ «=» в коде. Если бы хакер хотя бы протестировал свою малварь прежде, чем отпускать ее в «свободное плавание», он бы определенно обнаружил ошибку.

«К сожалению, жертвам данной инфекции никак нельзя помочь. Если вы заражены Power Worm, ваш единственный вариант – восстановить данные из бекапа», — пишет Абрамс.

Подпишитесь на новости

СберТех запустил направление проверки безопасности ПО до внедрения

СберТех объявил о запуске нового направления по анализу безопасности программного обеспечения. В его основе собственная Лаборатория проверки ПО и технологическая платформа Platform V Orchestrator for Security Services. Задача — проверять софт до того, как его пустят в корпоративную инфраструктуру.

Как объясняет СберТех, платформа объединяет компоненты для работы с встроенными и внешними средствами анализа. Они позволяют проверять цифровые артефакты, контролировать состав ПО и его изменения, выявлять уязвимости, скрытые угрозы и дефекты в исходном коде и репозиториях.

Компания рассчитывает заменить разрозненные проверки и ручную обработку результатов единым управляемым процессом. По заявлению гендиректора СберТеха Максима Тятюшева, это позволит масштабировать проверки без пропорционального увеличения команды.

Потребность компания связывает с внедрением сотен продуктов от разных поставщиков, использованием компонентов с открытым исходным кодом и ростом атак на цепочки поставок ПО. Основные заказчики — банки, промышленность, телеком, энергетика и госсектор.

Platform V Orchestrator for Security Services поставляется как самостоятельный продукт и может интегрироваться в существующую инфраструктуру информационной безопасности заказчика. Решение поддерживает локальное развертывание и работу в изолированных средах: частных облаках и выделенных контурах обработки данных.

Реклама, 18+. ООО « Сбертех». ИНН 7736632467
ERID: 
2VfnxxYDDbr

RSS: Новости на портале Anti-Malware.ru