


DDoS-атаки в России случаются все чаще

DDoS-атаки в России случаются все чаще

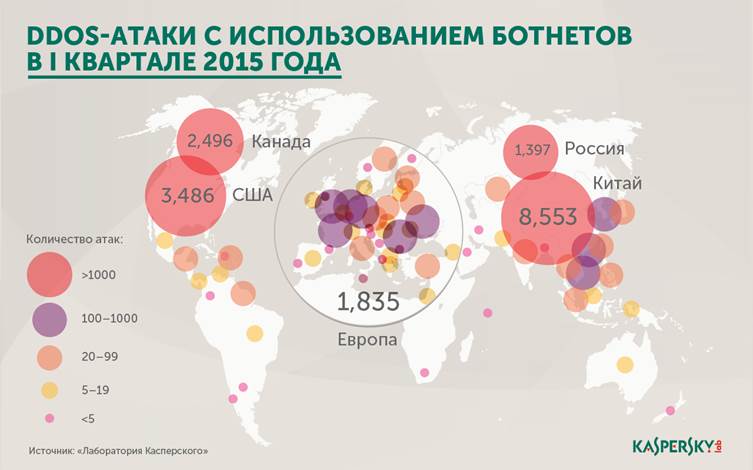
Количество DDoS-атак с использованием ботнетов в России в первом квартале этого года увеличилось по сравнению с предыдущим аналогичным периодом и составило почти 1400. При этом выросло и число уникальных жертв, пострадавших от действий атакующих.

В итоге Россия заняла четвертую позицию в рейтинге стран, чьи веб-ресурсы наиболее часто оказывались под прицелом организаторов DDoS-атак. Такие данные были получены «Лабораторией Касперского» в ходе анализа внутренней статистической информации за первые три месяца этого года.

Всего же в первом квартале 2015 года киберпреступники совершили более 23 тысяч DDoS-атак с применением ботсетей на ресурсы, расположенные в 76 странах. При этом мишенями, помимо России, чаще всего были серверы на территориях Китая, США и Канады. Кроме них в первой десятке жертв также оказались ресурсы из разных стран Европы и Азиатско-Тихоокеанского региона. В общей сложности в первом квартале ботнеты атаковали более 12 тысяч жертв по всему миру.


Самая продолжительная DDoS-атака, зафиксированная в первом квартале этого года, длилась 140 часов (около шести дней), а наибольшее число атак, которые пришлось вынести одному ресурсу, составило 21, то есть примерно по 2 атаки в неделю. Для сравнения: в прошлом квартале было зарегистрировано максимум 16 атак на один ресурс.

Что касается командных серверов, с которых велось управление этими атаками, чаще всего они располагались в США, Китае и Великобритании. Лидирующие позиции Китая и США в обоих рейтингах обусловлены тем, что хостинг в этих странах относительно дешев, и большинство дата-центров расположены именно в них.

«DDoS-атаки часто интернациональны: заказчик находится в одной стране, исполнитель – в другой, командные центры – в третьей, а сами боты, задействованные в DDoS-атаке, рассеяны по всему миру. Такой разброс часто усложняет расследование атак, обезвреживание ботнетов и нахождение их владельцев. Поэтому, несмотря на то что преступники не ограничивают свой арсенал для DDoS-атак одними ботнетами, этот инструмент остается одним из самых распространенных и опасных. В таких условиях превентивная защита на стороне потенциальной мишени – того или иного ресурса – становится обязательной», — поясняет Евгений Виговский, руководитель проекта Kaspersky DDoS Prevention.

Подпишитесь на новости

Солар представил JSOC One: внешний SOC от 3 млн рублей в год

Кибератаки идут круглосуточно, а специалистов и бюджетов на собственный SOC хватает не всем. Именно этот дефицит подталкивает компании к аутсорсингу безопасности. Об этом рассказали на пресс-конференции Solar JSOC, которую посетил корреспондент Anti-Malware.ru.

«Солар» представил исследование с участием около 100 организаций. Среди опрошенных компаний сегмента B2B 75% готовы передать реагирование внешнему SOC, а 60% называют кадровый голод ключевой проблемой.

У 80% мониторинг ведётся только в режиме 8/5 — по рабочим часам, тогда как атакующие расписание не соблюдают.


На этом фоне компания представила линейку JSOC One. Идея — получить технологии и работу специалистов в одном сервисе, без капитальных затрат на построение собственного центра мониторинга.


На презентации показали три варианта:

  • JSOC One Start — от 3 млн рублей в год: мониторинг и реагирование на конечных точках на базе EDR.
  • JSOC One Smart — от 4,4 млн рублей в год: расширенный мониторинг с использованием EDR и SIEM.
  • JSOC Expert — от 10,8 млн рублей в год: полный аутсорсинг SOC.

По словам представителей компании, подключение занимает один день, срок реагирования составляет до получаса, а предел ответственности — до 30 млн рублей. В сервисах также используется автоматизация с помощью больших языковых моделей.

Предложение адресовано тем, кому нужна защита, но некогда собирать команду, закупать инструменты и сводить их в работающую систему.

RSS: Новости на портале Anti-Malware.ru