


Лаборатория Касперского выяснила, как россияне относятся к паролям

Лаборатория Касперского выяснила, как россияне относятся к паролям

Почти треть россиян – а точнее 29% – уверены, что их пароли от различных онлайн-аккаунтов надежно оберегаются самими веб-сайтами, а еще 39% полагают, что их данные доступа к электронным сервисам не могут быть интересны или полезны для киберпреступников. Такие результаты были получены в ходе исследования, проведенного «Лабораторией Касперского» совместно с компанией B2B International летом 2014 года.

Однако участившиеся инциденты с кражей паролей говорят об обратном: мошенники предпринимают множество разных уловок для того чтобы получить пароли пользователей, поскольку эти данные все чаще дают доступ к осуществлению финансовых транзакций. Специальные вредоносные программы, крадущие информацию, фишинговые веб-страницы, перехват данных Wi-Fi трафика, атаки на серверы компаний, на которых хранятся учетные данные пользователей, – вот лишь некоторые из распространенных приемов злоумышленников.

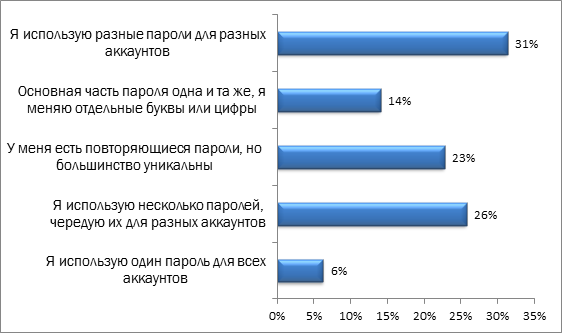
При этом угроза для пользователя становится еще масштабнее, если он применяет один пароль для разных аккаунтов. Как выяснилось в ходе исследования, в России таких беспечных пользователей осталось сегодня немного – всего 6%. С другой стороны, доля тех, кто для каждой учетной записи создает новый пароль, тоже невысока – лишь 31%. Оставшиеся же пользователи оперируют ограниченным набором паролей.


Предпочтения российских пользователей в выборе паролей


Причина такого поведения кроется в том, что российские пользователи, несмотря на свой опыт и знания о существовании различных киберугроз, по-прежнему предпочитают запоминать пароли – об этом заявили 69% участников исследования. При этом лишь 42% опрошенных считают, что полагаться на память в таких вещах небезопасно. Наиболее же надежный в современных условиях способ хранения паролей при помощи специального ПО выбрали всего 6% россиян.

«Пользователи напрасно недооценивают интерес злоумышленников к их личным данным и проявляют беспечность при выборе и хранении паролей для своих онлайн-аккаунтов. Использование идентичных или очень похожих наборов символов для доступа к различным сервисам чревато тем, что в случае попадания хотя бы одного пароля в руки преступников пользователь рискует потерять контроль над всеми своими аккаунтами, – рассказывает Вячеслав Закоржевский, руководитель группы исследования уязвимостей «Лаборатории Касперского». – Избежать подобных рисков можно при помощи сложных уникальных паролей, которые будут разными для разных аккаунтов, а также при помощи двухфакторной авторизации. Кроме того, стоит помнить, что не нужно вводить данные учетной записи на подозрительных веб-страницах или при пользовании незащищенной бесплатной публичной сетью Wi-Fi».

Android-приложения научились обходить блокировку трафика вне VPN

Исследователь Армин Шупук обнаружил в Android механизм, позволяющий обычному приложению отправлять пакеты мимо VPN даже при включённой функции «Блокировать соединения без VPN». Никакого root-доступа, ADB и опасных разрешений не требуется — достаточно штатного системного API.

Проблема связана с NAT-T keepalive — короткими пакетами UDP/4500, которые поддерживают сетевое соединение активным. Android может поручить их отправку чипу Wi-Fi, минуя обычный сетевой путь приложения и проверки VPN Lockdown.

В результате установленная программа способна регулярно обращаться к выбранному злоумышленником серверу через физическую сеть. Передавать произвольные данные таким способом нельзя: содержимое пакета задаёт сама платформа.

Однако получатель видит реальный IP-адрес устройства, время отправки и факт его присутствия в сети. Этого достаточно для определения провайдера, сопоставления активности и отслеживания перемещений между сетями.

Исследователь подтвердил утечку на Pixel 8 Pro с Android 16: роутер фиксировал пакет вне VPN каждые десять секунд. На смартфоне Samsung соединение оставалось активным более 24 часов. Работа механизма также подтверждена на устройстве Nothing, хотя отдельный перехват трафика для него не проводился.

По оценке автора, проблема затрагивает большинство устройств на Android 12 и новее, поддерживающих аппаратную отправку NAT-T keepalive через Wi-Fi. Однако полноценные испытания выполнены только на трёх моделях, поэтому речь идёт об оценке класса устройств, а не о проверке каждого смартфона на рынке.

Отчёт передали Google 15 мая 2026 года. Корпорация признала его дубликатом уже зарегистрированной проблемы, но сведения о CVE, исправлении или сроках выпуска патча публично не раскрыты.

До устранения ошибки пользователям с повышенными требованиями к анонимности рекомендуют пропускать весь трафик смартфона через внешний VPN-маршрутизатор, отключив мобильную сеть и альтернативные подключения.

RSS: Новости на портале Anti-Malware.ru