


Злоумышленники нападают на незащищенные американские компании

Фишеры совершили 115 тыс атак за второе полугодие 2013

Консорциум Anti-Phishing Working Group выпустил отчет Global Phishing Survey за второе полугодие 2013. Более половины из 681 опрошенных организаций, стали жертвами хакеров с июля по декабрь прошлого года.

«Похоже, фишеры ищут компании, которые недавно приобрели популярность, обладают уязвимыми базами данных пользователей и плохо защищают себя. Результаты опроса показали, что любая компания в Сети может оказаться целью злоумышленников», – заявил соавтор доклада Грег Аарон (Greg Aaron) из компании Illumintel.

Больше всего фишеров интересует электронная коммерция, социальные сети, банковская сфера, денежные переводы и сервисы электронной почты. Злоумышленники пытаются получить данные о клиентах AirBNB, Hertz Rent-a-Car, Home Depot, Резервного банка Вануату, Университета штата Айдахо в Бойсе и нескольких Bitcoin-сервисов.

Всего за вторую половину 2013 года провели 115 тыс. атак. Из 82 тыс. доменных имен, использованных для фишинга, около 23 тыс. были зарегистрированы хакерами. При этом в первой половине прошлого года только 12 тыс. доменов были созданы киберпреступниками для фишинга. Считается, что в росте виноваты китайские мошенники.


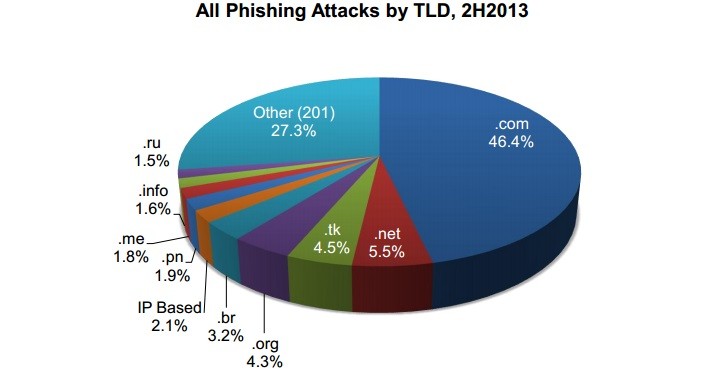
По словам главы компании IID Рода Расмуссена (Rod Rasmussen), новые домены в основном регистрировали жители Поднебесной для атак на своих сограждан. Всего использовалось 210 доменов верхнего уровня, но большинство адресов для фишинга были .com, .tk, .pw, .net, .info, и .cf. В Anti-Phishing Working Group утверждают, что в среднем фишинговые атаки длились по 28 часов 43 минуты.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru