

Эксперимент показал несостоятельность современной современных паролей

Основатель Stricture взломал 16-символьный пароль меньше, чем за час

Хакеры, работающие с вебсайтом Ars Technica, опубликовали подробный отчет, в котором подробно объяснили, каким образом им удалось в кратчайшие сроки разблокировать несколько тысяч паролей частных лиц.


Вместо того, чтобы вводить все новые и новые комбинации в поле для пароля, взломщики скачали из Интернета список хеш-паролей. Во время хеширования – обычные пароли в текстовой форме прогоняются через математический алгоритм, благодаря чему образуется уникальная последовательность символов, которая и называется хешем.

Из-за применения хэширования взломщику сложно получить доступ к паролям. Даже если хеш-список был похищен, взломщику непросто получить доступ к зашифрованным данным в тектовом формате. По крайней мере, так думали многие специалисты. Эксперимент, проведенный Ars Technica доказывает обратное.

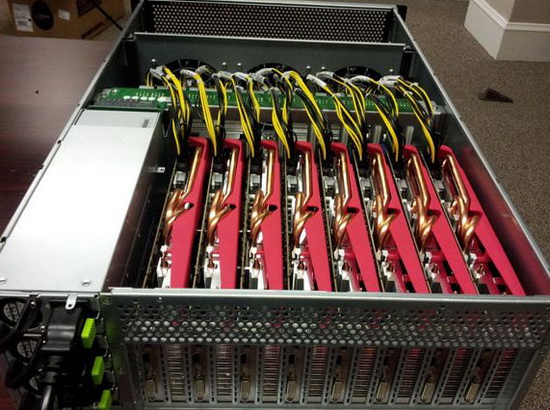
Этот компьютер способен перебирать пароли за секунды.

Джереми Госни – основатель и исполнительный директор Stricture Consulting Group – сумел разгадать 10233 хешей (62% списка) за 16 минут. Для этого он использовал так называемый грубый взлом для всех паролей величиной до 6 символов. Компьютер взломщика перебрал все возможные комбинации. На первый «раунд» взлома ушло 32 секунды, во время чего было найдено 1316 паролей. Повторяя операцию, постепенно увеличивая длину паролей, он сумел открыть огромное количество паролей. Взломщик также использовал другие типы атак и собственный «словарик» паролей. В итоге ему удалось взломать 12935 хешей (78,6%) списка за пять с половиной часов.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru
