


Поддельные письма от FedEx доставляют Trojan.Smoaler

Поддельные письма от FedEx доставляют Trojan.Smoaler

Корпорация Symantec сообщает о появлении поддельных электронных писем от FedEx. В них сообщается, что пользователь может получить отправленную ему посылку, обратившись в ближайшее отделение FedEx с квитанцией, которую он может распечатать, перейдя по приведённой в письме ссылке. Естественно, никакой посылки не существует, а тем, кто воспользовался ссылкой, будет предложено скачать архив PostalReceipt.zip, содержащий вредоносный файл PostalReceipt.exe. Вместо обладателя посылки, которую он и не заказывал, пользователь становится обладателем вируса Trojan.Smoaler.

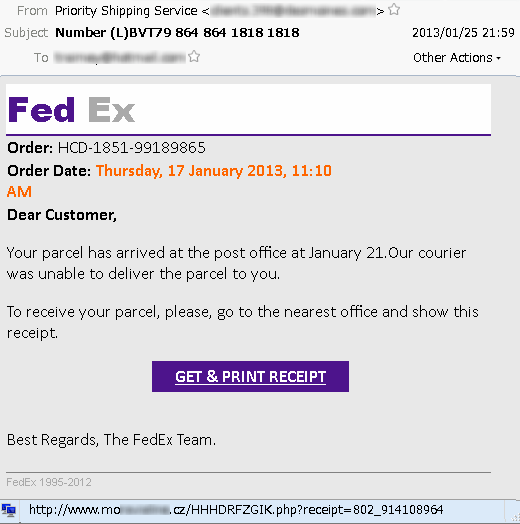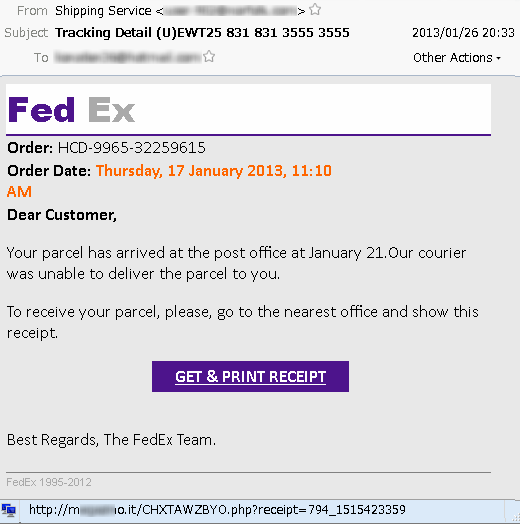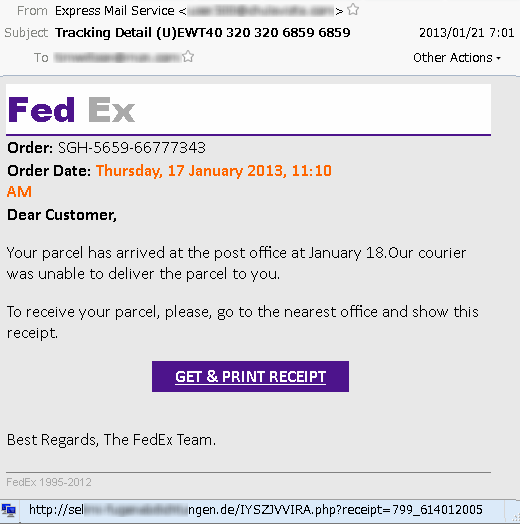
Все эти поддельные письма практически идентичны, за исключением номера заказа и сайта, на котором размещен zip-архив с вредоносной программой. Из-за лени или же по недосмотру злоумышленники не изменяют дату фальшивого заказа. При этом сайт, на котором размещен Trojan.Smoaler, меняется ежедневно. Письма, массово рассылавшиеся 21, 25 и 26 января 2013 года, имели следующий вид:


Поддельные электронные письма от FedEx, замеченные 21, 25, 26 января 2013 года


Перевод:

“Уважаемый Клиент!

Ваша посылка была доставлена в почтовое отделение 21 января. Наш курьер не смог вам её доставить.

Чтобы получить посылку, посетите, пожалуйста, ближайшее отделение и предъявите эту квитанцию.

ПОЛУЧИТЬ И РАСПЕЧАТАТЬ КВИТАНЦИЮ

С уважением, команда FedEx”. 


«Всем нам давно известно, что неожиданную посылку зимой можно получить разве что от Деда Мороза. И как бы ни трудно ему было успеть доставить всем подарки в новогоднюю ночь, я сомневаюсь, что он прибегнул бы к помощи службы курьерской доставки»,- говорит Андрей Зеренков, эксперт по информационной безопасности Symantec.

Компания FedEx опубликовала на своем сайте предупреждение и соответствующую информацию, касающуюся онлайн-безопасности. Как обычно, эксперты Symantec рекомендуют использовать лишь актуальные версии антивирусного ПО и избегать использования ссылок в письмах от неизвестных отправителей. Если подозрительное письмо отправлено организацией, с которой вы не имеете общих дел, это письмо следует считать потенциально опасным, и его не рекомендуется открывать.

Подпишитесь на новости

Мошенники используют команду *#62#, чтобы убедить жертву в прослушке

Незнакомый номер на экране телефона мошенники превратили в доказательство слежки. Они предлагают набрать системную команду *#62#, пугают перехватом звонков и СМС, а затем требуют спасать деньги привычным способом — передать их курьеру.

О схеме рассказали ТАСС в пресс-службе Т-Банка. Всё начинается со знакомой уже легенды: замена домофона, посылка или подарок.

Человека просят назвать присланный код. По данным банка, в этой схеме мошенники отправляют его сами: он служит поводом для дальнейшего спектакля.

Затем звонит лжесотрудник госорганов. Он заявляет, что личный кабинет жертвы взломан, а на имя экстремиста оформлена доверенность на управление её счетами. Следующий этап — диагностика через поддельный государственный сайт и ввод команды *#62#.

На экране может появиться служебный номер оператора. Аферисты объявляют его номером перехватчика и убеждают закрыть вклады, взять кредиты и отдать наличные для размещения на безопасном счёте.

На деле команда показывает настройки переадресации при недоступности телефона. Отображаемый номер может относиться к голосовой почте или сервису «Вам звонили». Детектор прослушки из этой комбинации примерно такой же, как банковский сейф из сумки курьера.

В Т-Банке рекомендуют прервать подобный разговор и самостоятельно связаться с организацией по официальному номеру.

RSS: Новости на портале Anti-Malware.ru