


Поддельные письма от FedEx доставляют Trojan.Smoaler

Поддельные письма от FedEx доставляют Trojan.Smoaler

Корпорация Symantec сообщает о появлении поддельных электронных писем от FedEx. В них сообщается, что пользователь может получить отправленную ему посылку, обратившись в ближайшее отделение FedEx с квитанцией, которую он может распечатать, перейдя по приведённой в письме ссылке. Естественно, никакой посылки не существует, а тем, кто воспользовался ссылкой, будет предложено скачать архив PostalReceipt.zip, содержащий вредоносный файл PostalReceipt.exe. Вместо обладателя посылки, которую он и не заказывал, пользователь становится обладателем вируса Trojan.Smoaler.

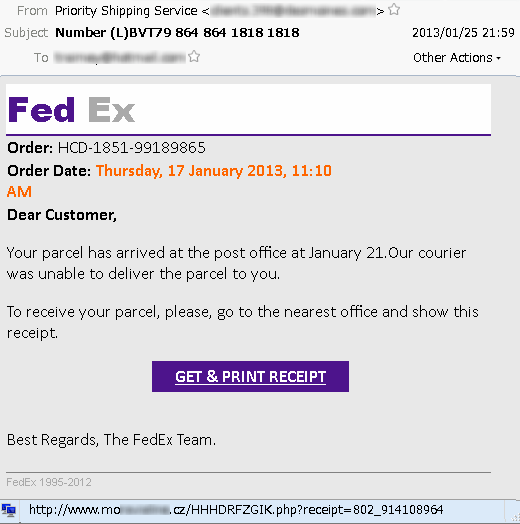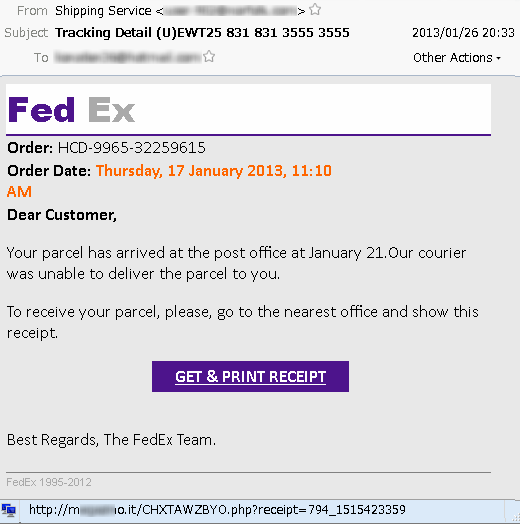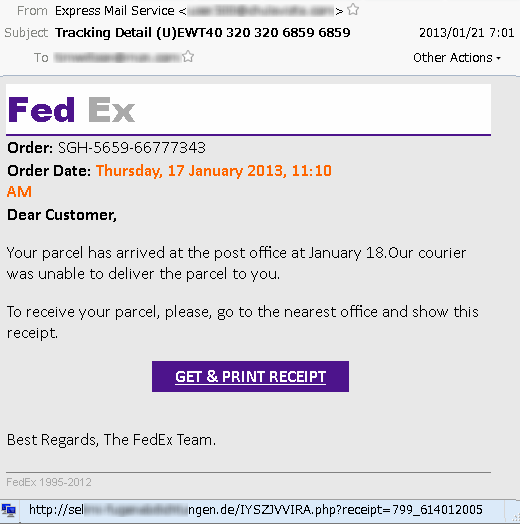
Все эти поддельные письма практически идентичны, за исключением номера заказа и сайта, на котором размещен zip-архив с вредоносной программой. Из-за лени или же по недосмотру злоумышленники не изменяют дату фальшивого заказа. При этом сайт, на котором размещен Trojan.Smoaler, меняется ежедневно. Письма, массово рассылавшиеся 21, 25 и 26 января 2013 года, имели следующий вид:


Поддельные электронные письма от FedEx, замеченные 21, 25, 26 января 2013 года


Перевод:

“Уважаемый Клиент!

Ваша посылка была доставлена в почтовое отделение 21 января. Наш курьер не смог вам её доставить.

Чтобы получить посылку, посетите, пожалуйста, ближайшее отделение и предъявите эту квитанцию.

ПОЛУЧИТЬ И РАСПЕЧАТАТЬ КВИТАНЦИЮ

С уважением, команда FedEx”. 


«Всем нам давно известно, что неожиданную посылку зимой можно получить разве что от Деда Мороза. И как бы ни трудно ему было успеть доставить всем подарки в новогоднюю ночь, я сомневаюсь, что он прибегнул бы к помощи службы курьерской доставки»,- говорит Андрей Зеренков, эксперт по информационной безопасности Symantec.

Компания FedEx опубликовала на своем сайте предупреждение и соответствующую информацию, касающуюся онлайн-безопасности. Как обычно, эксперты Symantec рекомендуют использовать лишь актуальные версии антивирусного ПО и избегать использования ссылок в письмах от неизвестных отправителей. Если подозрительное письмо отправлено организацией, с которой вы не имеете общих дел, это письмо следует считать потенциально опасным, и его не рекомендуется открывать.

Подпишитесь на новости

На Android станет проще устанавливать приложения вне Google Play

Google открыла регистрацию в программе Registered App Stores. Одобренные сторонние магазины смогут устанавливать приложения в одно касание (без дополнительных системных подтверждений) и обновлять их в фоне.

Условия опубликованы на официальной странице программы Android Developers. Новые возможности заработают с 1 декабря 2026 года на устройствах с Android 17 QPR2 и новее. Россия входит в список поддерживаемых стран.

Для владельцев магазинов удобство платное: регистрационный взнос составляет $10 тысяч ежегодно. Оплатить его нужно ещё до начала проверки заявки. Кроме того, участники обязаны передавать Google весь каталог APK и последующие обновления для сканирования на вредоносные программы.

Требования включают проверку организации, прозрачные правила распространения приложений, защиту персональных данных и борьбу с вредоносами.

Если потенциально опасными окажутся более 1% попыток установки или 2% приложений каталога за 30 дней, Google предусмотрела дополнительные сборы за проверку и устранение рисков.

Участие добровольное: магазины вне программы смогут продолжать работу с прежней процедурой установки. Пользователям обещают меньше лишних окон, а владельцам альтернативных площадок предлагают ежегодный счёт и регулярную проверку каталога.

RSS: Новости на портале Anti-Malware.ru