


Первый троянец в виде платного архива для Mac OS X

Первый троянец в виде платного архива для Mac OS X

Компания «Доктор Веб» информирует о появлении нового троянца для Mac OS X — Trojan.SMSSend.3666. Схема распространения этой вредоносной программы печально известна многим пользователям Windows, однако на компьютерах и ноутбуках под управлением Mac OS X ранее не применялась: Trojan.SMSSend представляет собой платный архив, который можно скачать с различных интернет-ресурсов под видом полезного ПО.

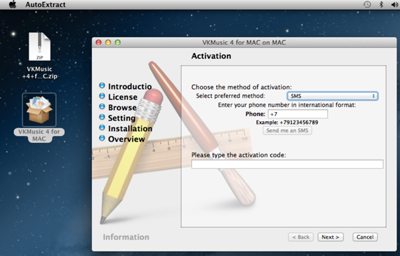
Вредоносные программы семейства Trojan.SMSSend широко распространены в современном Интернете. Они представляют собой платный архив, который можно загрузить с различных веб-сайтов под видом какой-либо полезной программы. В процессе открытия такого архива на экране компьютера демонстрируется инфтерфейс, имитирующий оформление программы установки того или иного приложения. При этом для продолжения «инсталляции» мошенники просят жертву ввести в соответствующую форму номер мобильного телефона, а затем указать код, пришедший в ответном СМС, пишет news.drweb.com.

Если пользователь выполняет указанные действия, он соглашается с условиями платной подписки, согласно которым со счета его мобильного телефона будет регулярно списываться абонентский платеж. Как правило, внутри архива находится либо совершенно бесполезный «мусор», либо заявленная мошенниками программа, которую можно скачать с официального сайта разработчиков совершенно бесплатно.


Раньше троянцы данного семейства досаждали пользователям операционной системы Microsoft Windows, однако Trojan.SMSSend.3666 ориентирован на владельцев Apple-совместимых компьютеров. При запуске этого платного архива на экране «мака» демонстрируется окно установки программы VKMusic 4 for Mac OS X, предназначенной для прослушивания музыки в социальной сети «ВКонтакте». Однако для доступа к содержимому архива злоумышленники традиционно требуют указать в соответствующих полях номер мобильного телефона и подтверждающий код.


Как и раньше, за распространением данного вредоносного приложения стоит известная «партнерская программа» ZipMonster, помогающая мошенникам создавать подобные платные архивы, а также оказывающая посреднические услуги по организации выплат распространителям вредоносного ПО. Следует отметить, что Trojan.SMSSend.3666 — это первый троянец данного класса, ориентированный на пользователей операционной системы Mac OS X.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru