


На Anonymous повесили еще один взлом

Шведскую больницу атаковали хакеры Anonymous

Кибер-набадение на шведскую больницу якобы было осуществлено хакерами, поддерживающими Джулиана Ассанжа и являющимися членами группы Anonymous.


Как сообщает шведская полиция, на больницу округа Västra Götaland была осуществлена хакерская атака. Пока неизвестно, получили ли взломщики возможность выудить из базы всю информацию о пациентах. Об этом пишет газета Expressen.

Взломы серверов произошли еще 21 августа 2012 года, однако о них стало известно только сейчас. IT-сотрудники больницы получили красное сообщение следующего содержания: «Мы не оставим Юлиана Ассанжа». Подпись, стоявшая под предложением, гласила «Anonymous».

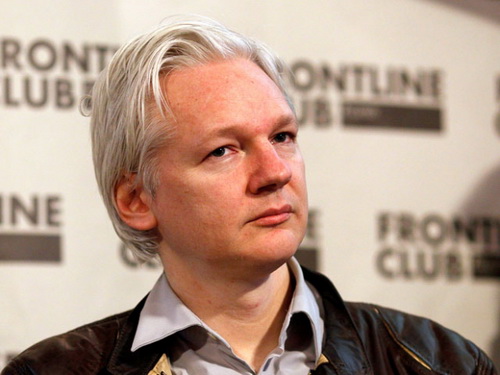
Фотография Юлиана Ассанжа.

Из-за атаки взломщиков информация о тысячах пациентов, оказалась под угрозой. Были затронуты и файлы, датируемые началом 90-х годов прошлого века.

Глава регионального IT-отделения здравоохранительной системы страны Горан Эджбифелдт отметил, что многие вопросы, связанные со взломом, остаются без ответа.

«Хакеры смогли получить доступ к серверам, однако мы не можем быть уверены в том, что они заполучили наши данные», – заявил топ-менеджер в интервью Expressen.

Когда руководство узнало о взломе, то мгновенно закрыла систему. Тем не менее, эксперты полагают, что информация, полученная во время взлома, включала в себя имена, адреса и даже данные о том, в каком именно отделении находится пациент. Медицинские карточки больных не попали в руки взломщиков.

Пациенты, чьи данные оказались под угрозой, проживают в городах на западе Швеции. Напомним, что в начале октября группа Anonymous взяла на себя ответственность за серию кибер-нападений на Швецию и ее госструктуры.

Подпишитесь на новости

В UEFI нашли критическую дыру: сервер можно атаковать ещё до загрузки ОС

Операционная система ещё не запустилась, а чужой код уже работает. В EDK II — открытой основе UEFI-прошивок, которую используют многие производители серверов, — обнаружили критическую уязвимость CVE-2026-97631 с 9,5 балла из 10 по CVSS. Она позволяет атаковать машину во время сетевой загрузки PXE.

Детали разработчики раскрыли в официальном уведомлении. Проблему нашли Алекс Матросов из Anthropic и Дэн Холмс-Митра из Google.

Ошибка затрагивает обработку ICMP-сообщений при загрузке по IPv4 и IPv6: слишком большой пакет переполняет буфер и повреждает память.

Результат — зависание загрузки либо выполнение кода с максимальными привилегиями в среде UEFI. Причём до того, как Secure Boot и механизмы измеренной загрузки проверят компоненты ОС. Защита Windows или Linux в этот момент ещё даже не вышла на смену.

Но для эксплуатации должны сложиться определённые условия: машина должна загружаться по сети, а вредоносный пакет — попасть к ней именно в этот момент. Для выполнения кода атакующему также нужно знать конкретную сборку прошивки. Одного универсального пакета для захвата всех серверов здесь нет.

По данным Ars Technica, публикацию согласовывали на январь, однако исправление появилось в открытом pull request ещё в сентябре. Теперь детали доступны как защитникам, так и тем, кто предпочитает ломать.

Администраторам стоит проверить уведомления производителя и доступность обновления BIOS/UEFI. Если PXE не нужен, сетевую загрузку рекомендуют отключить.

RSS: Новости на портале Anti-Malware.ru