


Опробована эффективная DoS-атака IPv6 RA пакетам

Опробована эффективная DoS-атака IPv6 RA пакетам

Опробована эффективная DoS-атака IPv6 RA пакетам

 Американский хакер Сэм Боун (Sam Bowne) опубликовал инструкцию по осуществлению более эффективной атаки типа IPv6 Router Advertisement. Эта атака осуществляется с помощью модулей flood_router6 и flood_router26 в наборе THC-IPv6, входит также в состав Backtrack.

THC-IPv6 использует врождённые слабости протоколов IPv6 и ICMP6, создавая серьёзную нагрузку на компьютере жертвы. Суть атаки заключается отправке множества Router Advertisement (RA) сообщений по локальной сети, что приводит к отказу в обслуживании на целевой системе. Атака эффективна против систем Windows и Macintosh, а также против других ОС. Демонстрацию атаки см. на видео.

В стандарте IPv6 сообщения Router Advertisement используются для передачи информации о настройках сети между устройствами IPv6. В сообщении может содержаться информация о сетевом префиксе, адресе шлюза, адресах рекурсивных DNS серверов, MTU и множестве других параметров. Эта информация передаётся в виде пакетов ICMP6, сообщает xakep.ru.

Сэм Боун смог значительно усовершенствовать программу flood_router26, так что теперь ICMP6-пакеты создают значительно бóльшую нагрузку на систему, чем раньше. В частности, последняя версия OS X падает в течение нескольких секунд, а Server 2012 перезагружается. Боун допускает, что эту атакую можно использовать для написания опасных эксплойтов, в том числе с удалённым исполнением кода.

Предыдущая версия flood_router6, представленная в прошлом году, чрезвычайно эффективна против компьютеров под Windows. С единственной машины можно вывести из строя десятки машин в локальной сети.

Защититься от подобных атак можно несколькими способами: или отключив IPv6, или отключив функцию Router Discovery.

netsh interface ipv6 set interface "Local Area Connection" routerdiscovery=disabled

Настройки файрвола или использование RA Guard не дают полной защиты.

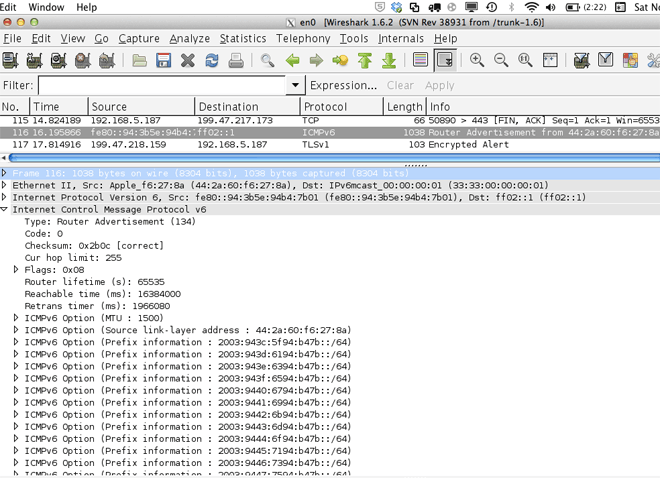
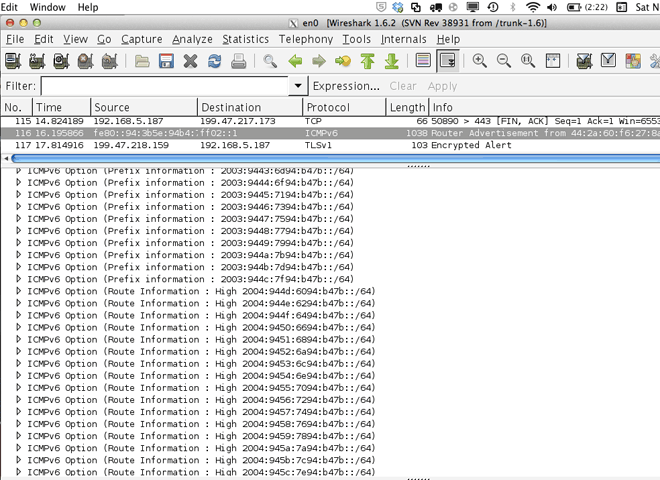
Содержимое вредоносного ICMP6-пакета, одного из тех, которые генерирует модуль flood_router26, показано на двух скриншотах.


Подпишитесь на новости

Регистрация на SOC Forum 2026: в центре программы – ИИ и кибербезопасность

ИИ обещает экономить деньги, ускорять работу и помогать защитникам. А потом получает доступ к корпоративным данным — и вопросов становится ещё больше. На SOC Forum 2026 разберут, как извлечь из технологии пользу, контролировать её действия и отвечать за ошибки. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Регистрация на SOC Forum уже открыта. Это центральное мероприятие Российской недели кибербезопасности, организатором которой выступает ГК «Солар». Компания также является соорганизатором форума.

Первый день посвятят бизнесу и регулированию. В фокусе — экономический эффект внедрения ИИ, контроль над данными и решениями, ответственность за ошибки и новые риски. Разговор о том, сколько пользы приносит технология, обещает быть интереснее очередной презентации с нейросетевыми картинками.

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

На второй день программа переключится на техническую практику: обнаружение и расследование атак, развитие защитной инфраструктуры, применение ИИ атакующими и защитниками. Для этого предусмотрены треки «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC-практикум».

Анонс программы опубликован на сайте форума и будет дополняться. Можно заранее выбрать, где разбираться с бизнес-эффектом, а где — с тем, что делать, когда ИИ уже оказался по другую сторону защиты.

RSS: Новости на портале Anti-Malware.ru