


Спам в третьем квартале 2012 года снизил обороты

Спам в третьем квартале 2012 года снизил обороты

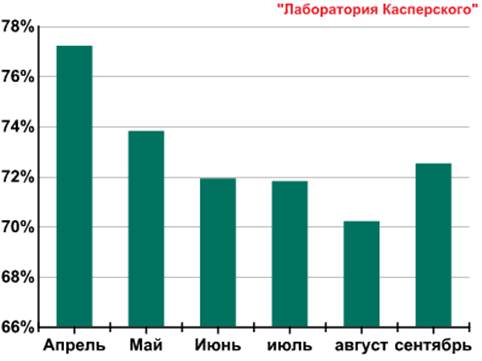
Аналитики «Лаборатории Касперского» продолжают отмечать наблюдающуюся на протяжении года тенденцию сокращения доли спама в общей массе почтовых рассылок. В третьем квартале 2012 года объем трафика нежелательных сообщений уменьшился по сравнению с предыдущим периодом на 2,8% и составил 71,5%. Вместе с тем эксперты зафиксировали значительное увеличение числа вредоносных рассылок – с 3% до 3,9% – и этот рост можно назвать еще одной тенденций года.

В определенной степени снижение доли спама в третьем квартале обусловлено традиционным спадом деловой активности летом. Но тенденция сокращения спамерских рассылок связана также с тем, что рекламные сообщения постепенно уходят из электронной почты на другие площадки: баннеры, социальные сети, купонные сервисы, контекстную рекламу. Поэтому даже небольшой всплеск послеотпускной активности в сентябре не смог изменить общую картину сокращения количества спама.


Объём спама во втором и третьем кварталах 2012 года


Отток вполне честных рекламных сообщений из почты закономерно ведет к увеличению доли более криминального спама, содержащего вредоносные вложения и рекламу запрещенных товаров или же использующего мошеннические приемы.

«В третьем квартале 2012 года злоумышленники отличились изрядной изобретательностью в маскировке подобных спам-сообщений под официальные уведомления. Мы встречали поддельные письма от хостинг-провайдеров, банковских систем, социальных сетей, онлайн-магазинов и других сервисов. В некоторых случаях злоумышленники даже объединяли два приема социальной инженерии: чтобы заставить пользователя пройти по ссылке, в фальшивых сообщениях от имени популярного сервиса они упоминали некий приз или спецпредложение, – комментирует Дарья Гудкова, руководитель отдела контентных аналитиков «Лаборатории Касперского». – В течение последнего года мы наблюдаем две параллельные тенденции: снижение доли незапрошенной корреспонденции и небольшое увеличение количества вредоносных рассылок. Скорее всего, обе тенденции продолжатся в ближайшее время, так как доля почтового мусора снижается за счет ухода из спама рекламодателей, предлагающих честные товары и услуги».

Особое внимание спамеров в третьем квартале привлекли купонные сервисы, чьи бренды злоумышленники использовали для распространения вредоносных ссылок и вложений. Активнее всего при этом они эксплуатировали популярный во всем мире купонный сервис Groupon: в якобы официальной рассылке с новыми предложениями злоумышленники отправляли доверчивым пользователям ссылки на ресурс с эксплойтами.

Что касается географии распространения спама, то за первые три месяца второго полугодия здесь произошли некоторые изменения. В отнюдь не лестном рейтинге стран-источников спама в третьем квартале значительно усилили свои позиции США, благодаря чему вся Северная Америка набрала 27,05% и в списке самых спамерских регионов заняла второе место. Первое место здесь традиционно осталось за Азией, на долю которой приходится почти половина мирового спама (49,50%). Латинская Америка оказалась на третьем месте, набрав 7,34%, а вот четвертое место с небольшим отрывом досталось Западной Европе (6,86%), которая в третьем квартале 2012 года смогла сильно обогнать по спам-активности Восточную Европу (3,64%).

Claude помог хакерам пробраться во внутренний репозиторий OpenAI

Команда белых хакеров превратила загрузку одной картинки на официальном форуме OpenAI в пропуск к корпоративным аккаунтам ChatGPT, Codex и закрытому репозиторию компании. Взлом занял менее трёх суток, а значительную часть работы помог выполнить ИИ.

Как рассказали исследователи HackTron AI, точкой входа стал форум community.openai.com на платформе Discourse.

При загрузке изображений он использовал ImageMagick и библиотеку libheif, в которой обнаружилось переполнение буфера. Специально подготовленный HEIC-файл позволил удалённо выполнить код и получить административный доступ к форуму.

На этом цепочка только разогрелась. Исследователи воспользовались отдельной ошибкой в системе единого входа OpenAI: токены аутентификации форума подходили для ChatGPT и Codex. Среди них оказались токены сотрудников компании.

Через скомпрометированный аккаунт разработчика команда добралась до внутреннего монорепозитория OpenAI на GitHub. Чтобы доказать доступ и не устраивать экскурсию по чужому коду, специалисты создали безопасный тестовый pull request, после чего остановили проверку и сообщили о проблеме.

В роли помощников выступили модели Claude Opus 4.8 и Opus 5. Первая исследовала уязвимость, но споткнулась о защитные механизмы. Более новая версия, по данным HackTron, помогла собрать рабочий эксплойт за несколько часов.

OpenAI устранила уязвимость в своей инфраструктуре примерно через 14 часов после отчёта, ограничила права токенов Community и отозвала затронутые сессии. Discourse отдельно исправила проблему обработки изображений.

За находку OpenAI выплатила исследователям $6500. Скромная сумма для цепочки, которая началась с картинки на форуме, а закончилась pull request во внутреннем репозитории.

RSS: Новости на портале Anti-Malware.ru