


В Google Drive найдена уязвимость

В Google Drive найдена уязвимость

Если у пользователя на компьютере установлена программа Google Drive, то любой посторонний может легко зайти в его Google Account, а после этого — получить доступ ко всем личным документам, электронной почте и ежедневнику.

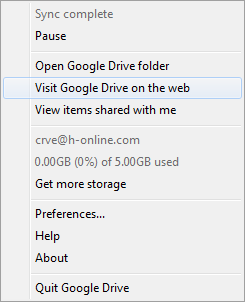
Специалисты по безопасности предупреждают, что эта «уязвимость» присутствует во всех версиях программы, то есть в десктопных клиентах под Windows и Mac OS X. Злоумышленнику нужно только получить физический доступ к компьютеру, запустить программу Google Drive, если она ещё не запущена, нажать правой кнопкой по пиктограмме в панели задач — и выбрать пункт меню "Visit Google Drive on the web" («Открыть Диск Google в Интернете»), пишет xakep.ru.


Программа не спрашивает пароль ни при запуске, ни при входе в Google Account через браузер. В данном случае не сработает даже двухфакторная аутентификация. Клиент Google Drive спрашивает пароль только при установке в системе, а после этого работает как настоящий полноценный бэкдор, без всяких паролей.

По мнению специалистов, подобный способ доступа к Google Account представляет определённую опасность, потому что даже если пользователь специально нажал кнопку «Выйти» (Sign Out) в веб-интерфейсе, то программа Google Drive всё равно предоставит полный доступ. Наличие такого бэкдора существенно облегчает работу троянов.

Разумеется, единственной защитой в таком случае должно быть использование паролей при загрузке ОС и на выход из спящего режима, и пользователи должны следить, чтобы никто посторонний не имел доступа к компьютеру.


Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru