


В Google Drive найдена уязвимость

В Google Drive найдена уязвимость

Если у пользователя на компьютере установлена программа Google Drive, то любой посторонний может легко зайти в его Google Account, а после этого — получить доступ ко всем личным документам, электронной почте и ежедневнику.

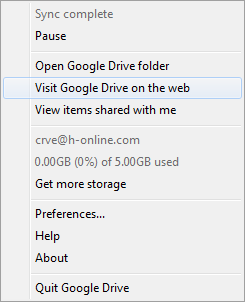
Специалисты по безопасности предупреждают, что эта «уязвимость» присутствует во всех версиях программы, то есть в десктопных клиентах под Windows и Mac OS X. Злоумышленнику нужно только получить физический доступ к компьютеру, запустить программу Google Drive, если она ещё не запущена, нажать правой кнопкой по пиктограмме в панели задач — и выбрать пункт меню "Visit Google Drive on the web" («Открыть Диск Google в Интернете»), пишет xakep.ru.


Программа не спрашивает пароль ни при запуске, ни при входе в Google Account через браузер. В данном случае не сработает даже двухфакторная аутентификация. Клиент Google Drive спрашивает пароль только при установке в системе, а после этого работает как настоящий полноценный бэкдор, без всяких паролей.

По мнению специалистов, подобный способ доступа к Google Account представляет определённую опасность, потому что даже если пользователь специально нажал кнопку «Выйти» (Sign Out) в веб-интерфейсе, то программа Google Drive всё равно предоставит полный доступ. Наличие такого бэкдора существенно облегчает работу троянов.

Разумеется, единственной защитой в таком случае должно быть использование паролей при загрузке ОС и на выход из спящего режима, и пользователи должны следить, чтобы никто посторонний не имел доступа к компьютеру.


Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru