


Треть малых и средних компаний считает мобильные устройства опасными

Треть малых и средних компаний считает мобильные устройства опасными

По данным «Лаборатории Касперского», 32% малых и средних компаний России видят в мобильных устройствах серьезную угрозу бизнесу, а 45% гораздо больше обеспокоены вопросами безопасности корпоративных смартфонов и планшетов по сравнению с прошлым годом. Такие результаты были получены «Лабораторией Касперского» в ходе исследования, проводившегося среди IT-специалистов компаний, информационную сеть которых составляют менее 250 компьютеров.

Несмотря на то, что IT-специалисты все больше склонны считать мобильные устройства угрозой безопасности, их присутствие в корпоративной сети постоянно растет. Малый и средний бизнес не остается в стороне от этой тенденции: используя мобильные девайсы, 40% сотрудников SMB-компаний в США и Европе на постоянной основе или время от времени работают удаленно. В России этот показатель составляет 27%, однако Москва за счет большего проникновения технологий несколько опережает регионы: 30% против 25%.

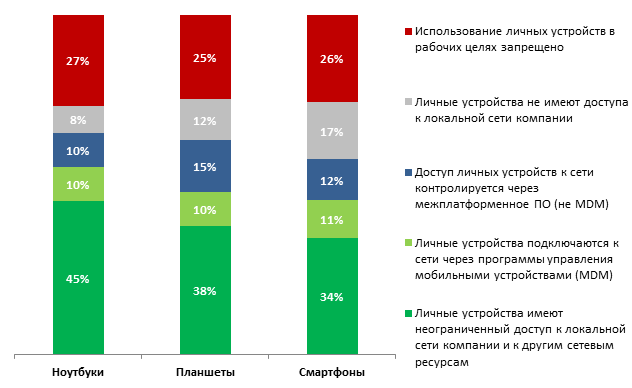
Показательно, что большая часть мобильных устройств, используемых в рабочих целях, является собственностью сотрудников. В России такой подход практикуют три четверти малых и средних предприятий. Причем 38% организаций признались, что в дальнейшем планируют еще более активно стимулировать сотрудников к использованию личных гаджетов для выполнения рабочих задач.

Несмотря на очевидные экономические преимущества, такой подход влечет за собой увеличение рисков IT-безопасности и требует введения дополнительных политик, ограничений и инструментов управления мобильными устройствами (Mobile Device Management, MDM). Однако уровень внедрения таких средств защиты в SMB-секторе пока крайне низок. Согласно результатам исследования, только 12% российских малых и средних компаний применяют MDM-системы, 21% – специальные политики безопасности для смартфонов и планшетов. Причем большинство респондентов считает, что использует эти инструменты недостаточно эффективно.


Использование сотрудниками SMB-компаний собственных мобильных устройств в рабочих целях


«Мобильность сотрудников может принести серьезную пользу бизнесу, но только при условии создания единых правил использования мобильных устройств в корпоративной сети и внедрения эффективных решений для их контроля и защиты. В противном случае компания подвергает себя серьезному риску. Достаточно упомянуть, что только за последний год 17% SMB-компаний столкнулись со случаями потери или кражи мобильных устройств, каждый из которых мог привести к утечке важных корпоративных данных, – отмечает Олег Гудилин, руководитель управления маркетинга «Лаборатории Касперского» в России, странах Закавказья и Средней Азии. – Наиболее уязвимым звеном в этой ситуации является малый и средний бизнес, которому специализированные средства защиты зачастую «не по карману». Поэтому мы не только информируем небольшие компании о существующих угрозах, но и предлагаем им льготные условия на приобретение качественных защитных решений».

Подпишитесь на новости

Spectre вернулась: новая атака вытаскивает хеш пароля root из памяти Linux

Процессор помнит старый код, хотя на его месте уже работает новый. На этой нестыковке исследователи VUSec и Scuola Superiore Sant’Anna построили Branch Target Reuse — новый вариант Spectre v2. Атака затрагивает JIT-компиляторы, которые создают машинный код во время работы программы.

Подробности опубликованы в исследовании BTR. Когда участок памяти освобождают и используют повторно, предсказатель переходов CPU может сохранить устаревшую запись.

Процессор спекулятивно выполняет инструкции по старому адресу, а следы в кеше позволяют извлекать секретные данные.

Исследователи подтвердили проблемное поведение на протестированных процессорах Intel, AMD и Arm. Они изучили JIT-движки Firefox, GraalVM и Linux, но практические результаты различаются.


Самый убедительный пример — два эксплойта против ядра Linux. На системе Intel с действовавшими защитами исследователи продемонстрировали извлечение хеша пароля root за минуты. Именно хеша: готовый пароль и автоматический вход администратора атака не выдаёт.

Для Firefox подготовлен PoC, однако до полноценного браузерного эксплойта ещё требуется работа. В GraalVM практическую эксплуатацию в экспериментах затрудняла очистка состояния предсказателя.

Атакующему нужно выполнять непривилегированный код в подходящей JIT-среде. Одна лишь модель процессора ещё не означает, что конкретную систему можно успешно атаковать.

Защита уже появилась в ядре Linux и GraalVM. Mozilla делает ставку на завершение внедрения изоляции сайтов.

Spectre, похоже, уходить не собирается: ускоряя выполнение кода, процессоры продолжают оставлять исследователям новые поводы заглянуть туда, куда обычной программе нельзя.

RSS: Новости на портале Anti-Malware.ru