

Cisco сообщила об уязвимости в ПАК Identity Services Engine

Cisco сообщила об уязвимости в ПАК Identity Services Engine

Согласно уведомлению, опубликованному компанией, в данной системе содержится набор авторизационных сведений, устанавливаемых по умолчанию, которые могут быть использованы злоумышленниками для изменения конфигурационных настроек или получения полного контроля над нею.


Изъян существует во всех версиях аппаратного и программного обеспечения Identity Services Engine. Обновление, исправляющее эту ошибку безопасности, должно появиться 30 сентября; соответствующему выпуску ПО будет присвоен идентификатор 1.0.4.MR2. Вышеупомянутые стандартные сведения для авторизации ассоциированы с собственной внутренней базой данных продукта, которая используется для разграничения пользовательских прав; соответственно, эксплуатация уязвимости предоставляет взломщику возможность полноценно взаимодействовать с базой и вносить в нее модификации по своему усмотрению.

Аналитики Cisco оценили рассматриваемую уязвимость по системе CVSS; в результате ей был присвоен базовый рейтинг "10" и временной - "9.5". Высокие показатели обусловлены низким уровнем сложности получения НСД, отсутствием потребности в аутентификации пользователя, а также высоким потенциалом вредоносного воздействия на все основные свойства защищаемой информации - конфиденциальность, целостность и доступность; кроме того, во внимание были приняты возможность успешной эксплуатации изъяна и отсутствие корректирующих обновлений. Временных решений, позволяющих снизить вероятность реализации угрозы, Cisco предложить не может; администраторам остается лишь ждать появления патчей и проводить их немедленную доставку после появления в открытом доступе.

Программно-аппаратный комплекс Cisco Identity Services Engine предназначен для формирования и применения политик контроля доступа к информационным ресурсам, а также для управления ими. В рамках единой платформы администратор может централизованно применять ряд мер по противодействию несанкционированному доступу - использовать средства аутентификации и авторизации пользователей, задействовать службу управления гостевыми учетными записями и т.п., - обеспечивая тем самым надежную защиту и мониторинг всей компьютерной сети предприятия или организации.

Cisco

Письмо автору

Подпишитесь на новости

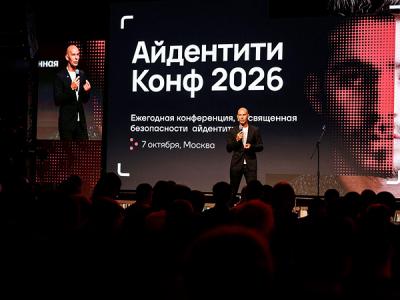
ИИ получил доступ, но кто его контролирует? Итоги Айдентити Конф 2026

Корпоративными учетками пользуются уже не только сотрудники и администраторы. ИИ-агенты обращаются к системам, запускают субагентов и совершают реальные действия, иногда с необратимыми последствиями. Как управлять этим доступом, обсудили на Айдентити Конф 2026, которая прошла 7 октября в Москве.

Конференция, организованная при поддержке «Индид», собрала более 500 участников и свыше 30 спикеров. Среди них — представители Сбера, Яндекса, Билайна, Ламоды Тех, Банка ДОМ.РФ и других компаний.

На площадке представили исследование «Индид», основанное на опросе 200 компаний и интервью участников рынка. По его оценке, российский рынок Identity Security в 2025 году вырос более чем на 20%, до 17 млрд рублей.

МФА используют около 70% респондентов, а IdM внедрена лишь в каждой четвертой организации. Около 90% опрошенных сталкивались с угрозами, связанными с айдентити.

Один из главных вопросов — ИИ-агент как новый субъект доступа. Легитимные учетные данные не гарантируют, что агент выполнит именно порученную задачу.

Участники предложили учитывать контекст его действий, выдавать временные привилегии и ограничивать самостоятельность.

Обсудили и практику автоматизации. В Ламоде Тех IdM формирует рекомендации по назначению прав без ИИ. Сначала предложений оказалось слишком много; после ограничения до 20 в рабочий день доля одобренных превысила 70%. В Билайне система выявляет права, назначенные в обход IdM с нарушением модели, отзывает их и сообщает в SOC.

Отдельная дискуссия касалась МФА: второй фактор при входе не закрывает вопрос безопасности всей сессии. Среди направлений развития — устойчивые к фишингу методы, адаптивная аутентификация и отзыв токенов при обнаружении угроз.

RSS: Новости на портале Anti-Malware.ru