


YouTube распространяет спам о канадских аптеках

YouTube распространяет спам о канадских аптеках

Знаменитый сервис компании Google YouTube помогает в рассылке спама об онлайн-аптеках. Это еще один пример, когда известный бренд используется злоумышленниками для осуществления своих коварных планов. И YouTube с его более двумя миллиардами просмотров в день стал в центре внимания.


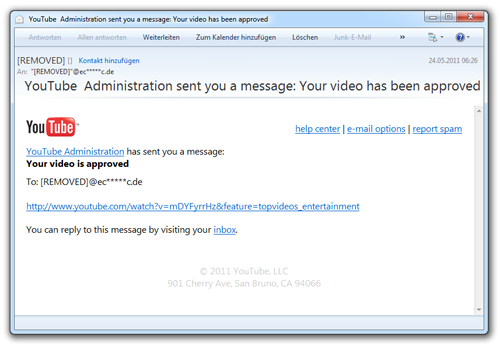
Рассылаемые сообщения от администратора YouTube выглядят очень правдоподобно, что почти не выдает злого умысла киберпреступников. Вот пример письма.


Тема письма, которое владелец аккаунта на YouTube получает по электронной почте:

• Администрация YouTube отправила вам письмо: ваше видео было одобрено администрацией

• Администрация YouTube отправила вам письмо: предупреждение о незаконном видео

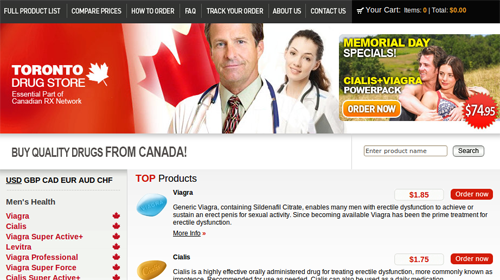
Ссылка, указанная в каждом письме, ведет на не непроверенные веб-сайты, с которых запрос переправляется на сайт канадской онлайн-аптеки. Среди них немало взломанных официальных сайтов медицинских учреждений и фальшивых страниц несуществующих аптек:

• tabletrxdrugstorepills.com
• medicarerxdrugstore.com
• idldoctor.com


В соответствии с последним отчетом о продаже медикаментов в Интернете (Internet Drug Outlet report) почти 95 % проверенных сайтов не соответствуют международным стандартам и/или стандартам ассоциации NABP (National Association of Boards of Pharmacy) о безопасности пациентов. Они также обозначены в списке «нерекомендованных для интернет-покупок» на сайте NABP.

Эта цифра 95 % не изменилась в сравнении с данными прошлогоднего отчета NABP, что свидетельствует о плачевном положении дел с онлайн-продажами медикаментов.

Специалисты лаборатории безопасности G Data советуют не пользоваться услугами подобных аптек и не подвергать ваше здоровье опасности от использования фальшивых медикаментов! Также не вводите данные кредитных карт или другую личную информацию, которая будет в дальнейшем использоваться для обогащения преступников. И, имейте в виду, что во время посещения таких сайтов ваш компьютер может подхватить компьютерный вирус, которые не смогут вылечить какие-либо из предлагаемых на сайте препаратов.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru