


YouTube распространяет спам о канадских аптеках

YouTube распространяет спам о канадских аптеках

Знаменитый сервис компании Google YouTube помогает в рассылке спама об онлайн-аптеках. Это еще один пример, когда известный бренд используется злоумышленниками для осуществления своих коварных планов. И YouTube с его более двумя миллиардами просмотров в день стал в центре внимания.


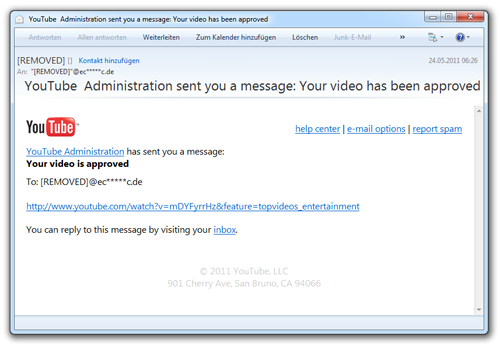
Рассылаемые сообщения от администратора YouTube выглядят очень правдоподобно, что почти не выдает злого умысла киберпреступников. Вот пример письма.


Тема письма, которое владелец аккаунта на YouTube получает по электронной почте:

• Администрация YouTube отправила вам письмо: ваше видео было одобрено администрацией

• Администрация YouTube отправила вам письмо: предупреждение о незаконном видео

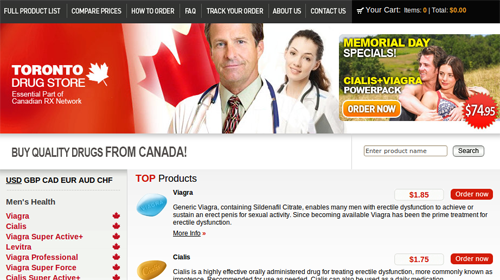
Ссылка, указанная в каждом письме, ведет на не непроверенные веб-сайты, с которых запрос переправляется на сайт канадской онлайн-аптеки. Среди них немало взломанных официальных сайтов медицинских учреждений и фальшивых страниц несуществующих аптек:

• tabletrxdrugstorepills.com
• medicarerxdrugstore.com
• idldoctor.com


В соответствии с последним отчетом о продаже медикаментов в Интернете (Internet Drug Outlet report) почти 95 % проверенных сайтов не соответствуют международным стандартам и/или стандартам ассоциации NABP (National Association of Boards of Pharmacy) о безопасности пациентов. Они также обозначены в списке «нерекомендованных для интернет-покупок» на сайте NABP.

Эта цифра 95 % не изменилась в сравнении с данными прошлогоднего отчета NABP, что свидетельствует о плачевном положении дел с онлайн-продажами медикаментов.

Специалисты лаборатории безопасности G Data советуют не пользоваться услугами подобных аптек и не подвергать ваше здоровье опасности от использования фальшивых медикаментов! Также не вводите данные кредитных карт или другую личную информацию, которая будет в дальнейшем использоваться для обогащения преступников. И, имейте в виду, что во время посещения таких сайтов ваш компьютер может подхватить компьютерный вирус, которые не смогут вылечить какие-либо из предлагаемых на сайте препаратов.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru