



Rustock мертв?

Rustock мертв?

На этой неделе исследователи в области безопасности зафиксировали значительное снижение уровня спама, которое они связывают с отключением бот-сети Rustock – крупнейшего источника нежелательных сообщений.

На протяжении трех лет посредством бот-сети Rustock мошенники хорошо наживались на доверчивых пользователях, рассылая рекламные сообщения о нелегальных лекарственных препаратах, распространяющихся через Интернет. К сети было подключено около 815000 инфицированных компьютеров, которые контролировались 26 серверами, в результате она стала крупнейшей среди себе подобных, а количество всего рассылаемого спама составляло половину от мирового уровня.

Но на днях этот источник внезапно иссяк. Причины, по которым это произошло пока неизвестны.

По мнению независимого журналиста Брайана Кребса, это могла быть акция борцов со спамом, направленная против всех контрольных пунктов ботнета, в результате чего они одновременно перестали работать. Если это окажется правдой, то такая кампания может стать крупнейшей за всю историю Интернет.

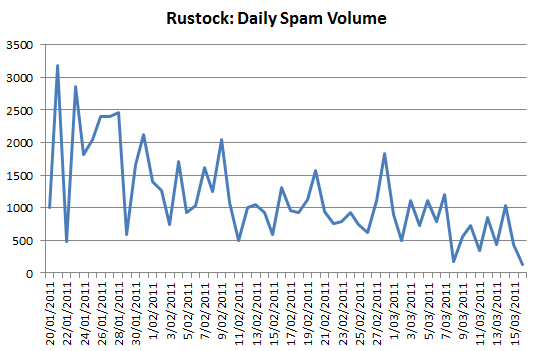
Специалисты в области безопасности компании M86 подтвердили догадку журналиста сообщив, что все серверы Rustock сейчас недоступны (по крайней мере, временно). Это подтверждается резульатами наблюдений, сведенных в диаграмму, демонстрирующей уровень спама на текущий день (см. ниже).

Напомним, что подобное уже имело место быть в период новогодних и рождественских каникул, но в середине января все снова вернулось на круги своя. Возможно, это был временный перерыв, устроенный самими мошенниками. Поэтому, сейчас было бы неразумно писать некролог для Rustock.

Rustock, spam volume


Обновление. Microsoft: Rustock скорей мертв, чем жив

После долгой подготовки и организации мероприятия, отдел по борьбе с киберпреступлениям (DCU) корпорации Microsoft совместно с государственными службами успешно завершили операцию по ликвидации крупнейшей бот-сети .

Специалисты совершили рейд по пяти компаниям, предоставляющих хостинговые услуги в семи городах: Канзас-Сити, Скрантоне, Денвере, Далласе, Чикаго, Сиэтле, Колумбусе. В результате некоторые машины были изъяты для дальнейшего анализа, а также при помощи провайдеров удалось отрезать IP адреса, контролируемые Rustock. Однако, как подчеркнули эксперты, работы по полной ликвидации бот-сети продолжаются и за пределами страны.

Подпишитесь на новости

Вышла Aladdin Enterprise CA 3.0: ускоряет выпуск сертификатов до 4 раз

«Аладдин» представил Aladdin Enterprise CA 3.0 — новую версию корпоративного центра сертификации. В обновлении сделали ставку на Kubernetes, автоматизацию работы с сертификатами и интеграцию с SIEM. По данным разработчика, массовый выпуск файловых сертификатов ускорился до четырёх раз относительно предыдущей версии.

О новинке компания рассказала на своём сайте. Пилотные проекты стартуют со 2 ноября, начало отгрузок запланировано на декабрь 2026 года.

Продукт позиционируется как замена Microsoft CA с возможностью миграции без остановки сервисов. В третьем поколении расширили работу с Kubernetes и Deckhouse: поддержка этих сред помогает автоматизировать управление, выстраивать кластеры и обеспечивать отказоустойчивость.

Отдельное обновление — протокол ACME для автоматического выпуска и развёртывания SSL-сертификатов. Меньше ручных операций — меньше поводов превращать обслуживание сертификатов в отдельный квест для администратора.

Для служб ИБ добавили централизованное управление журналом безопасности и интеграцию с SIEM. События можно собирать вместе и использовать для обнаружения подозрительной активности. Также появились поддержка РЕД База Данных, английский интерфейс и дополнительные возможности администрирования.

Версия 3.0 сейчас проходит сертификацию во ФСТЭК России. Пользователям ветки 2.x обещают сохранить поддержку, исправление ошибок и устранение уязвимостей: переходить на новое поколение ради одних только патчей не потребуется.

RSS: Новости на портале Anti-Malware.ru