


Хакеры уничтожили закрытый список рассылки по проблемам безопасности Linux

Хакеры уничтожили закрытый список рассылки по проблемам безопасности Linux

Закрытый список рассылки Vendor-Sec, который используется поставщиками дистрибутивов Linux и BSD для обсуждения и оперативного исправления уязвимостей в системе безопасности до того, как информация об этих уязвимостях будет обнародована, был взломан хакерами.


Согласно сообщениям модератора списка Маркуса Мейсснера (Marcus Meissner), предположительно 20 января сервер, на котором размещен список рассылки, был взломан, а e-mail-трафик просматривался злоумышленниками. Однако существует вероятность того, что реально злоумышленник получил доступ к системе еще раньше. Заблокировав использованный взломщиками бэкдор, Маркус Мейсснер опубликовал информацию об этом в открытом списке oss-security, порекомендовав вендорам временно воздержаться от публикации критической информации в списке рассылки, передает CNews.

По имеющимся сведениям, сервер lst.de, который использовался для рассылки, плохо обслуживался, а установленное на нем программное обеспечение давно не обновлялось, поскольку у владельцев «не было для этого времени». Сразу после публикации письма Маркуса Мейсснера о взломе в списке рассылки oss-security, скомпрометированный сервер был повторно взломан, а установленное на нем ПО было уничтожено, что позволило злоумышленнику замести следы.

В результате сервер был закрыт, а список рассылки прекратил свое существование. Вопрос о дальнейшей судьбе Vendor-Sec в настоящее время еще не решен.

Список рассылки Vendor-Sec существовал более 10 лет, число его активных подписчиков, среди которых были представители всех ведущих дистрибутивов Linux и BSD, составляло около 100 человек. Но в последние годы его эффективность и сама необходимость его существования многими ставилась под сомнение. В частности, с критикой идеи закрытого обсуждения обнаруженных в системе уязвимостей до их обнародования выступал сам Линус Торвальдс (Linus Torvalds).

По мнению Линуса Торвальдса, полная открытость и прозрачность - это ключевая особенность свободного ПО. Открытость в любом случае более эффективна, чем закрытость, и обеспечение безопасности – не исключение. Согласно статистике уязвимостей, обнаруженных благодаря Vendor-Sec за последние несколько лет, которую опубликовали разработчики Red Hat, прослеживалась явная тенденция к снижению эффективности этого инструмента.

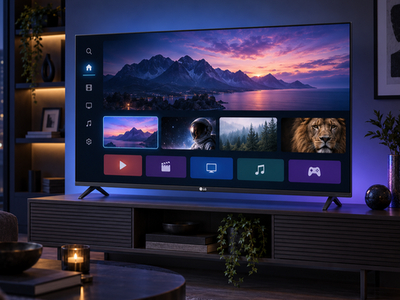
Телевизоры LG заподозрили в прослушке хозяев даже с выключенным экраном

Умные телевизоры LG могут записывать звук в режиме ожидания, сканировать домашнюю сеть и собирать данные о соседних устройствах. К таким выводам пришли авторы YouTube-канала Gamers Nexus после анализа работы нескольких серийных OLED-моделей, включая LG G5.

Исследователи изучили сетевой трафик телевизоров и обнаружили, что устройства ищут в локальной сети смартфоны и умные часы, собирают внутренние IP-адреса, названия доступных сетей Wi-Fi и сведения о местоположении.

Больше всего вопросов вызвал встроенный микрофон. По данным эксперимента, телевизоры записывали разборчивый звук даже в режиме ожидания, когда экран был выключен.

Если устройство отключали от интернета, аудиозаписи сохранялись локально, а после восстановления соединения передавались в сеть.

Кроме того, телевизоры использовали технологию автоматического распознавания контента ACR. Она создаёт цифровые отпечатки фильмов, передач и другого видео, которое смотрит пользователь.

Собранная информация, как утверждают исследователи, поступает в рекламное подразделение LG Ad Solutions и может использоваться для таргетированной рекламы.

В webOS также обнаружили уязвимости, потенциально позволяющие удалённо выполнять код. Подробностей об исправлениях пока нет, а LG на момент публикации результатов расследования ситуацию не прокомментировала.

До появления официальных разъяснений эксперты рекомендуют отключить телевизор от интернета и использовать внешнюю приставку.

RSS: Новости на портале Anti-Malware.ru