


Ущерб от электронных краж данных превысил ущерб от краж физических

Ущерб от электронных краж данных превысил ущерб от краж физических

Исследовательская компания Kroll сегодня опубликовала отчет, согласно которому за последний год случаи электронного воровства данных выросли вполовину и впервые в истории ущерб от подобной деятельности превысил ущерб от случаев физических краж данных на жестких дисках, компьютерах, ноутбуках, флеш-накопителях и иных физических носителях данных.


Среди опрошенных 801 крупных компаний более 27% заявили, что за последние 12 месяцев столкнулись с фактами кражи данных в электронном виде. Годом ранее таких было лишь 18%. В то же время случаи краж данных на физических накопителях в 2009 году имели место в 27% опрошенных компаний, тогда как сейчас лишь в 20%. За этот же период времени случаи конфликтов интересов менеджмента выросли с 19 до 20%.

"Эти данные наглядно отражают изменяющуюся природу экономики. Все больше компаний понимают, что основная ценность - это инновации, информация и идеи", - говорит Ричард Плански, глава нью-йоркского офиса Kroll.

По его словам, во время опроса выяснилось, что Китай стал самым проблемным в информационном плане рынком для многонациональных корпораций. 98% компаний, ведущих бизнес в этой стране, сообщили о случаях потери данных или их преднамеренных краж. В прошлом году таких компаний было 86%. Опрошенные компании заявили также, что боязнь потери закрытых данных - это их основное опасение при выходе на рынок Китая и стран Африки.

В опросе также выяснилось, что объем ущерба от кражи данных в соотношении с объемом выручки компаний за последний год вырос примерно на 20% - до 1,7 млн долларов на каждый миллиард долларов продаж. Годом ранее ущерб составлял 1,4 млн долларов на каждый миллиард долларов выручки.

Источник

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.
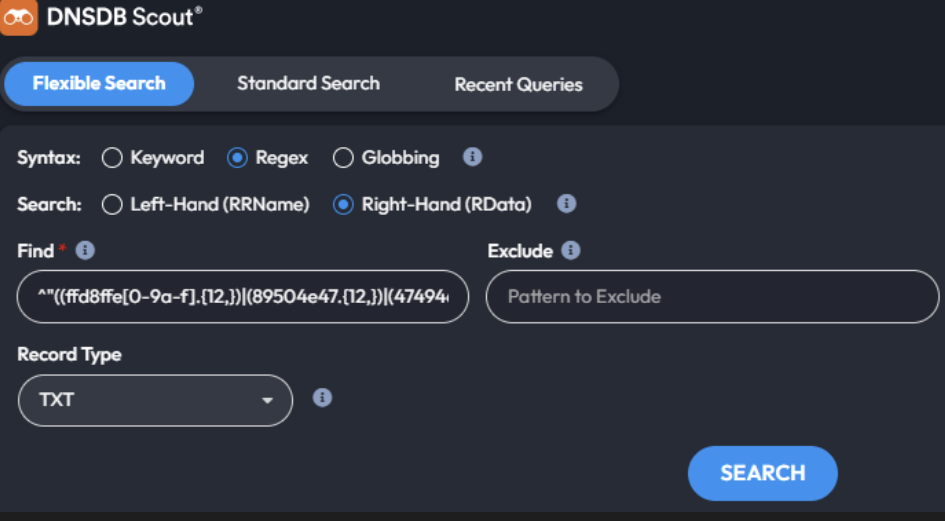

Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru