


Шпионы Cavalry Werewolf шлют письма в Россию от имени киргизских госорганов

Шпионы Cavalry Werewolf шлют письма в Россию от имени киргизских госорганов

Шпионы Cavalry Werewolf шлют письма в Россию от имени киргизских госорганов

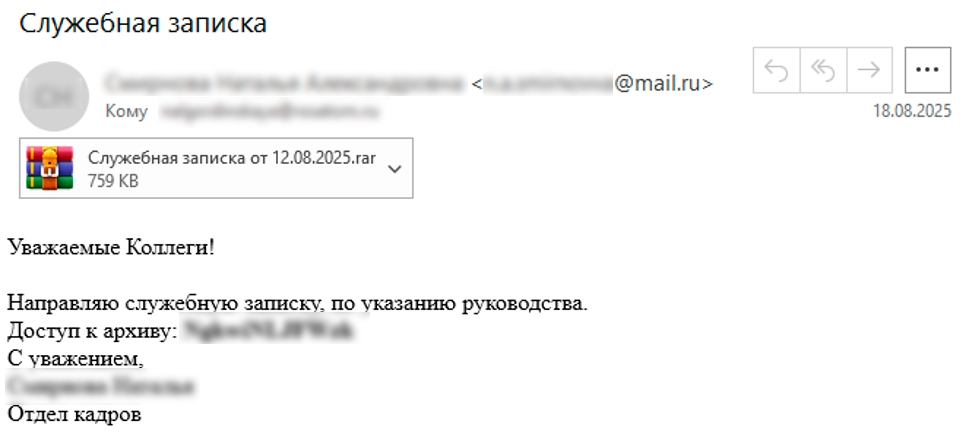
Зафиксированы новые атаки APT-группы Cavalry Werewolf с целью шпионажа. Вредоносные имейл-сообщения, разосланные в российские организации, были написаны от имени сотрудников различных министерств Киргизии.

Злоумышленники, по словам BI.ZONE, умело имитировали официальную переписку. Целями шпионских атак являлись госучреждения, энергетические компании, а также предприятия горнодобычи и обрабатывающей промышленности.

Целевые рассылки в основном проводились с поддельных адресов отправителя. Иногда использовался контактный имейл одной из киргизских госструктур, указанный на ее сайте (ящик, по всей видимости, взломан).

«Мимикрия под госслужащих стран СНГ — это способ вызвать у пользователя доверие и подтолкнуть его открыть письмо с вложениями, — отметил руководитель BI.ZONE Threat Intelligence Олег Скулкин. — Важно помнить, что организации, под которые маскируются злоумышленники, не несут ответственности за действия преступников и причиненный в результате ущерб».

К фальшивкам был прикреплен RAR-архив, якобы содержащий важный документ, а на самом деле кастомного зловреда — скрипт FoalShell либо трояна StallionRAT, управляемого через Telegram.


В ходе расследования аналитики также обнаружили вредоносные файлы с именами на таджикском, английском и арабском языках. Не исключено, что шпионская группировка готовит новые атаки на территории Средней Азии и стран Ближнего Востока.

По данным экспертов, APT-группа Cavalry Werewolf, она же YoroTrooper, Tomiris и Silent Lynx, активна с августа 2022 года. Ее в основном интересуют госсектор и сфера финансов стран СНГ; в атаках используются и общедоступные инструменты, и собственные разработки (на Python, Go и PowerShell).

Боевой арсенал Cavalry Werewolf регулярно обновляется — так, сейчас они опробуют модификацию AsyncRAT, написанную на Rust. Опенсорсный инструмент удаленного администрирования уже несколько лет доступен на GitHub, и вирусописатели время от времени создают вредоносные клоны.

Согласно статистике BI.ZONE, в период с января по июль 2025 года доля кибершпионажа в общем объеме атак по России возросла до 36%. В 2023 году этот показатель составил 15%, в 2024-м — 21%.

StormWall выпустила локальную систему защиты от DDoS-атак

Компания StormWall вывела на российский рынок StormWall Appliance — программное решение для фильтрации DDoS-атак внутри инфраструктуры заказчика. Продукт устанавливается на серверы компании, поэтому сетевой трафик не отправляется во внешнее облако и не покидает периметр.

Такой вариант рассчитан прежде всего на банки, хостинг- и интернет-провайдеров, а также организации с жёсткими требованиями к доступности инфраструктуры и контролю данных.

Решение может работать и в изолированных сетях без доступа в интернет, для этого предусмотрено офлайн-лицензирование с аппаратным ключом. StormWall Appliance фильтрует атаки на уровнях L3–L5 модели OSI.

В список входят объёмные флуды, атаки на TCP-стек, схемы с отражением и усилением трафика, атаки на DNS и игровые протоколы. Разработчик также заявляет обработку атак в TLS- и QUIC-трафике без его расшифровки.

Пакеты обрабатываются с помощью DPDK и собственных алгоритмов StormWall. Продукт можно использовать самостоятельно либо объединить с облачной платформой компании. В гибридном сценарии локальная система отбивает сетевые атаки внутри контура, а облако подключается для защиты приложений на уровне L7.

Развёртывание, по данным разработчика, занимает от одного дня. После установки заказчик может тестировать продукт бесплатно до 30 дней. Стоимость публично не раскрывается: она зависит от активной портовой ёмкости, числа инсталляций и других параметров. Доступны бессрочная и срочная лицензии.

StormWall также предлагает три уровня технической поддержки. В старшем тарифе специалисты центра мониторинга круглосуточно настраивают правила фильтрации, отражают атаки и разбирают инциденты.

Компания объясняет выпуск продукта запросом российских заказчиков, которым облачной защиты недостаточно либо нельзя выводить трафик за пределы собственной сети.

RSS: Новости на портале Anti-Malware.ru