


Hive0117 атаковала компании в России и Казахстане трояном DarkWatchman

Hive0117 атаковала компании в России и Казахстане трояном DarkWatchman

Hive0117 атаковала компании в России и Казахстане трояном DarkWatchman

Аналитики Центра кибербезопасности F6 сообщили о новой массовой рассылке вредоносных писем от группы Hive0117. Эта киберпреступная группировка действует с февраля 2022 года и известна использованием трояна DarkWatchman RAT.

После нескольких месяцев затишья 24 сентября специалисты F6 зафиксировали свежую активность.

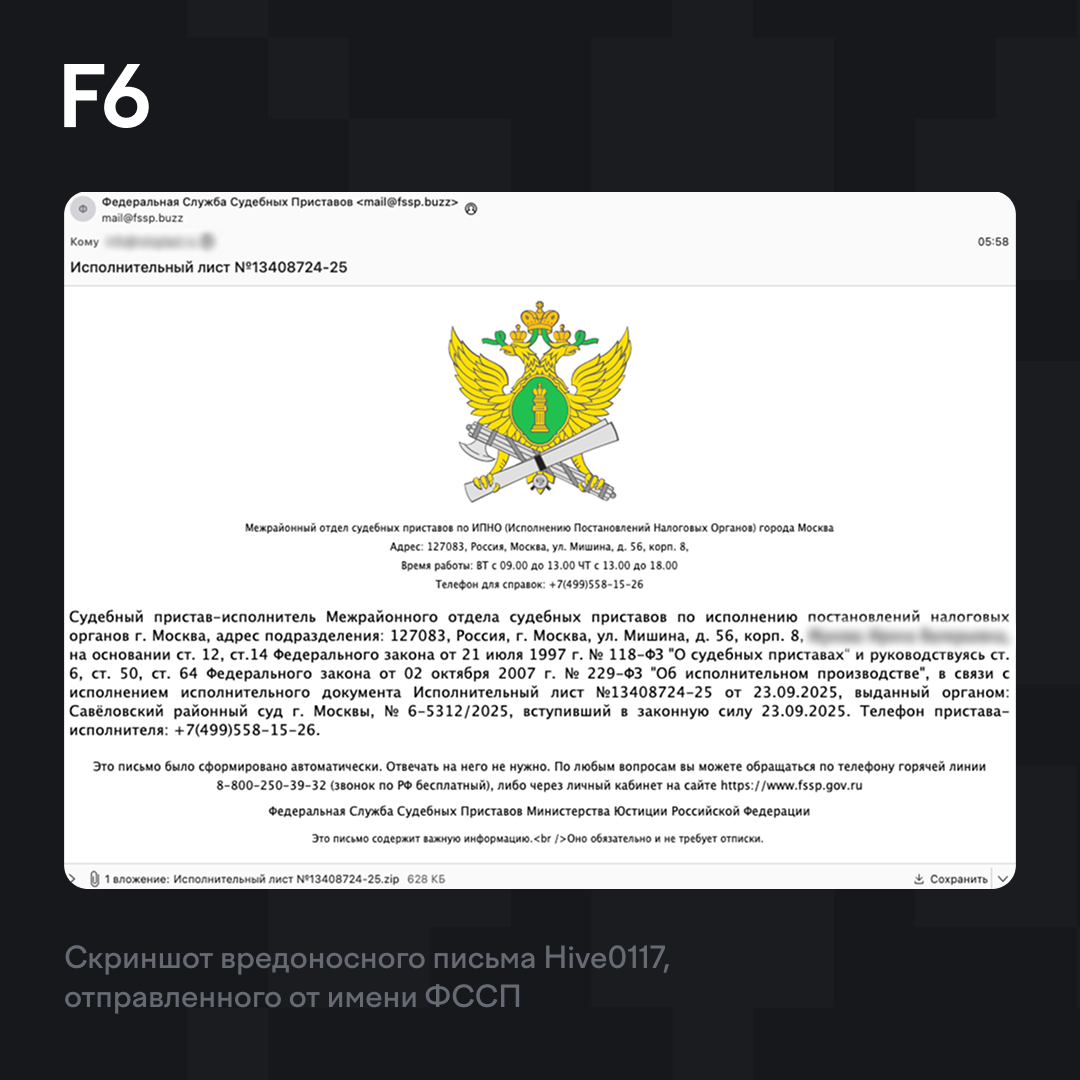
Злоумышленники рассылали письма от поддельного адреса mail@fssp[.]buzz, маскируясь под Федеральную службу судебных приставов. Похожие кампании наблюдались и летом — в июне и июле.


Вредоносные вложения загружались с доменов 4ad74aab[.]cfd и 4ad74aab[.]xyz. В списке целей оказалось 51 организация из России и Казахстана: банки, маркетплейсы, телеком-операторы, логистика, автодилеры, промышленные и строительные компании, продуктовый ретейл, лотерейные операторы, страховщики, инвестиционные фонды, предприятия ТЭК, фармкомпании, НИИ, технопарк, операторы ТКО, тревел-сервисы, фитнес и ИТ-бизнес.

Hive0117 уже применял похожие приёмы — рассылая архивы якобы от Минобороны или лжеповестки. Во всех зафиксированных случаях атаки удалось остановить системой F6 Managed XDR, которая отвечает за обнаружение и блокировку сложных угроз.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru