


Исследователь нашел проблемы в безопасности роутеров с вечным VPN

Исследователь нашел проблемы в безопасности роутеров с вечным VPN

Исследователь нашел проблемы в безопасности роутеров с вечным VPN

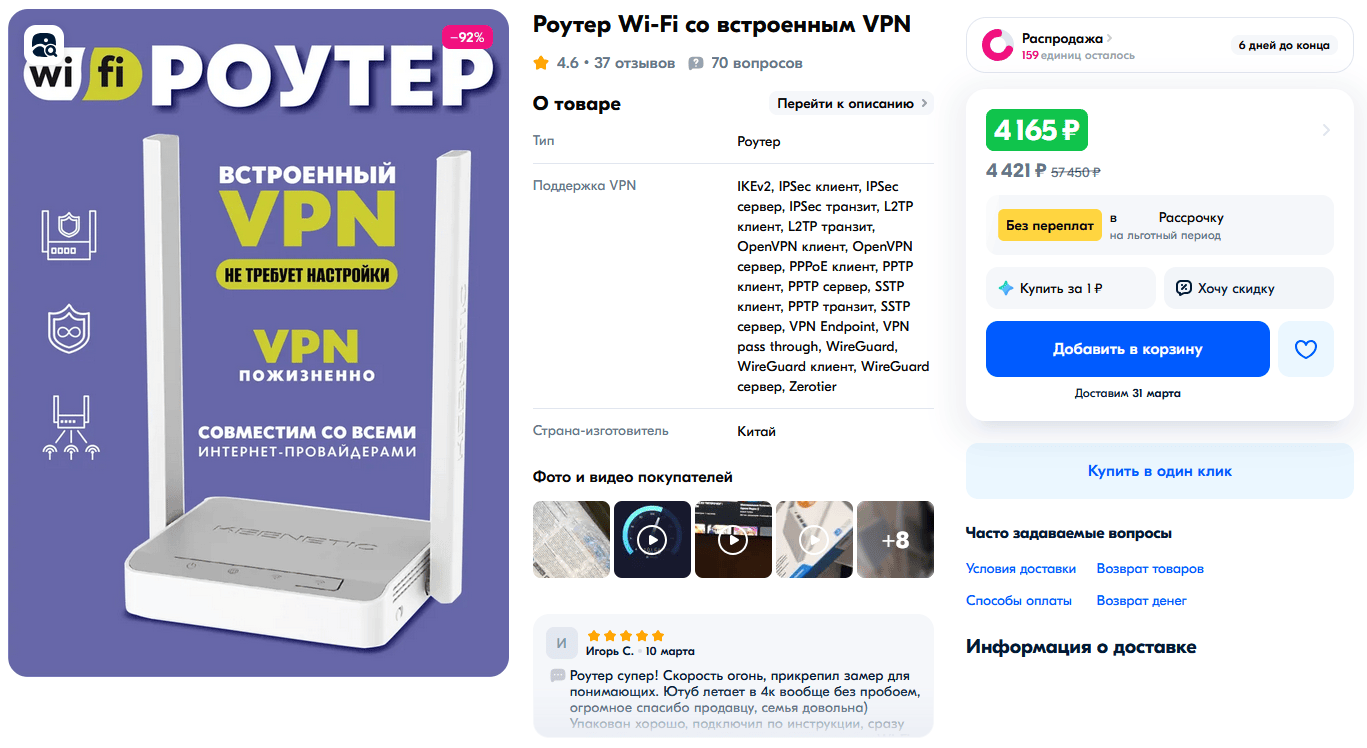
Специалист по инфраструктурному тестированию компании «Бастион» Иван Глинкин проверил три модели роутеров с предустановленным «пожизненным» VPN, которые активно продаются на российских маркетплейсах. Во всех устройствах были выявлены серьёзные уязвимости.

Результаты исследования опубликованы в корпоративном блоге компании на Хабре. Для тестирования были выбраны три роутера разных ценовых категорий — все приобретены у продавцов с наибольшим числом положительных отзывов.

Выяснилось, что устройства страдают от общих и критичных проблем:

  • отсутствие сегментации сети, что позволяет получить доступ к другим устройствам из одной подсети;
  • хранение паролей администратора в открытом виде;
  • наличие привилегированного доступа «из коробки»;
  • возможность удалённого подключения извне.

«Можно слить конфигурационные файлы VPN со всех доступных роутеров. А ещё — обновить прошивку через веб-интерфейс. Это значит, что злоумышленник может залить модифицированный образ и либо “окирпичить” устройство, либо превратить его в часть ботнета», — предупреждает Иван Глинкин о рисках, связанных с обнаруженными уязвимостями.

Особую тревогу вызывает тот факт, что заражение сетевых устройств давно автоматизировано, и вредоносные программы способны проникать даже на относительно защищённые устройства.

При этом для размещения VPN-сервисов используются дешёвые зарубежные хостинги с крайне слабой защитой серверной инфраструктуры.

Наценка за предустановленный VPN при этом весьма ощутима — у некоторых моделей она достигает стоимости самого устройства без подобной «функциональности».

«За красивыми обещаниями скрываются серьёзные проблемы безопасности. Ни одно из протестированных устройств нельзя рекомендовать к использованию в том виде, в котором они продаются», — подводит итог Иван Глинкин.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru