


В Android 16 усилили защиту от шпионов и скама для уязвимых групп

В Android 16 усилили защиту от шпионов и скама для уязвимых групп

В Android 16 усилили защиту от шпионов и скама для уязвимых групп

Google представила Android 16 на «The Android Show: I/O Edition» — и одной из главных тем стали серьёзные усиления безопасности. Особенно для тех, кто может стать мишенью сложных кибератак: журналистов, политиков, активистов и просто параноиков (в хорошем смысле).

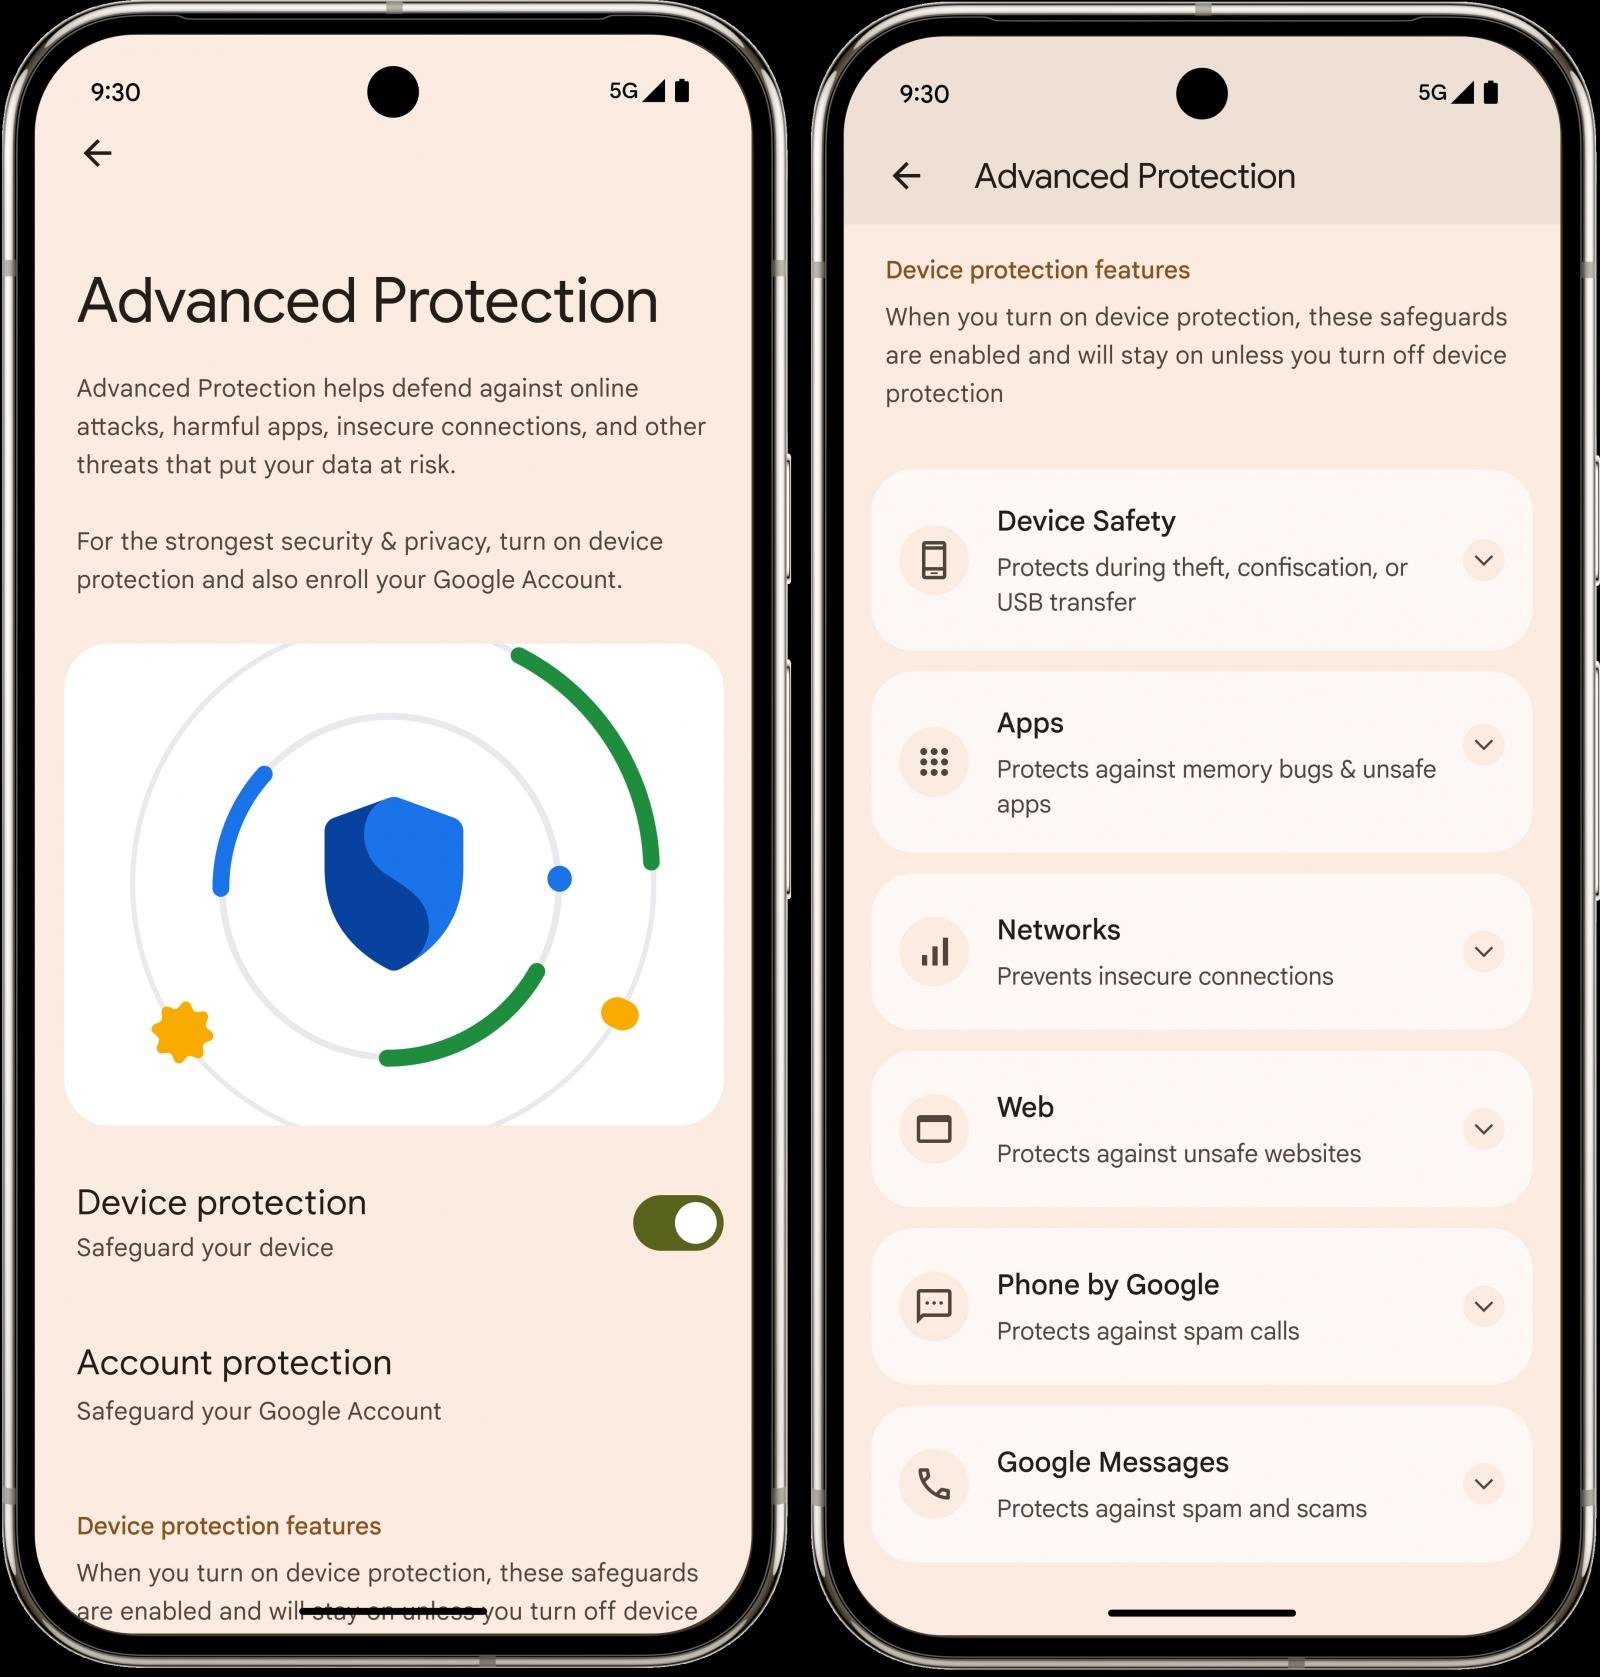
Теперь в Android появится Advanced Protection — режим безопасности, который делает смартфон практически непробиваемым для большинства видов шпионского софта.

Раньше такая защита была только для Google-аккаунтов, теперь же речь идёт о защите самого устройства — на уровне системы, а не просто настроек отдельных приложений.

Что входит в Advanced Protection:

  • Проверка целостности загрузки и системы.
  • Блокировка USB-порта.
  • Полная изоляция приложений.
  • Перезагрузка устройства, если оно бездействует более 72 часов.
  • Усиленный Google Play Protect.
  • Блокировка отключения или ослабления защиты (ни случайно, ни намеренно).


А ещё — новинки:

  • Intrusion logging — журнал подозрительных событий, защищённый и хранящийся в облаке (но доступен только владельцу устройства).
  • Блокировка автоподключения к слабым Wi-Fi-сетям, которые могут использоваться для атак.

Всё это напоминает Lockdown Mode от Apple, но в версии для Android.

Не все функции будут доступны сразу — многое зависит от производителя и модели смартфона.

Android 16 добавляет ещё одну важную функцию — in-call scam protection. Если вам звонит незнакомый номер, система не даст выполнить рискованные действия: установить APK, выдать опасные разрешения или отключить защиту.

Также улучшения получили:

  • Приложения «Сообщения» и «Телефон» — теперь они используют ИИ для распознавания скамов (платные дороги, крипта, «техподдержка Google» и вся эта классика).
  • Key Verifier — новый механизм в «Сообщениях» для проверки, кто на самом деле с вами переписывается. Работает через QR-коды или сравнение номеров — помогает защититься даже от атак с подменой сим-карты.
  • Find Hub — обновлённый «Найти устройство», который теперь работает и с потерянными вещами (метки Bluetooth, чемоданы в аэропортах и т.д.). А скоро он будет работать даже через спутники!

Когда всё это будет? Некоторые функции уже есть в Android 16 Developer Preview, остальные появятся ближе к релизу финальной версии, а кое-что — к концу года.

Claude помог хакерам пробраться во внутренний репозиторий OpenAI

Команда белых хакеров превратила загрузку одной картинки на официальном форуме OpenAI в пропуск к корпоративным аккаунтам ChatGPT, Codex и закрытому репозиторию компании. Взлом занял менее трёх суток, а значительную часть работы помог выполнить ИИ.

Как рассказали исследователи HackTron AI, точкой входа стал форум community.openai.com на платформе Discourse.

При загрузке изображений он использовал ImageMagick и библиотеку libheif, в которой обнаружилось переполнение буфера. Специально подготовленный HEIC-файл позволил удалённо выполнить код и получить административный доступ к форуму.

На этом цепочка только разогрелась. Исследователи воспользовались отдельной ошибкой в системе единого входа OpenAI: токены аутентификации форума подходили для ChatGPT и Codex. Среди них оказались токены сотрудников компании.

Через скомпрометированный аккаунт разработчика команда добралась до внутреннего монорепозитория OpenAI на GitHub. Чтобы доказать доступ и не устраивать экскурсию по чужому коду, специалисты создали безопасный тестовый pull request, после чего остановили проверку и сообщили о проблеме.

В роли помощников выступили модели Claude Opus 4.8 и Opus 5. Первая исследовала уязвимость, но споткнулась о защитные механизмы. Более новая версия, по данным HackTron, помогла собрать рабочий эксплойт за несколько часов.

OpenAI устранила уязвимость в своей инфраструктуре примерно через 14 часов после отчёта, ограничила права токенов Community и отозвала затронутые сессии. Discourse отдельно исправила проблему обработки изображений.

За находку OpenAI выплатила исследователям $6500. Скромная сумма для цепочки, которая началась с картинки на форуме, а закончилась pull request во внутреннем репозитории.

RSS: Новости на портале Anti-Malware.ru