


В Android появился способ подтверждать имейл без кодов и ссылок

В Android появился способ подтверждать имейл без кодов и ссылок

В Android появился способ подтверждать имейл без кодов и ссылок

Google добавила в Android криптографически подтверждённые адреса электронной почты через Credential Manager API. Новая возможность должна упростить регистрацию, восстановление аккаунта и дополнительные проверки личности в приложениях.

Теперь пользователю не нужно переходить по ссылке из письма или вводить одноразовый код, чтобы подтвердить адрес.

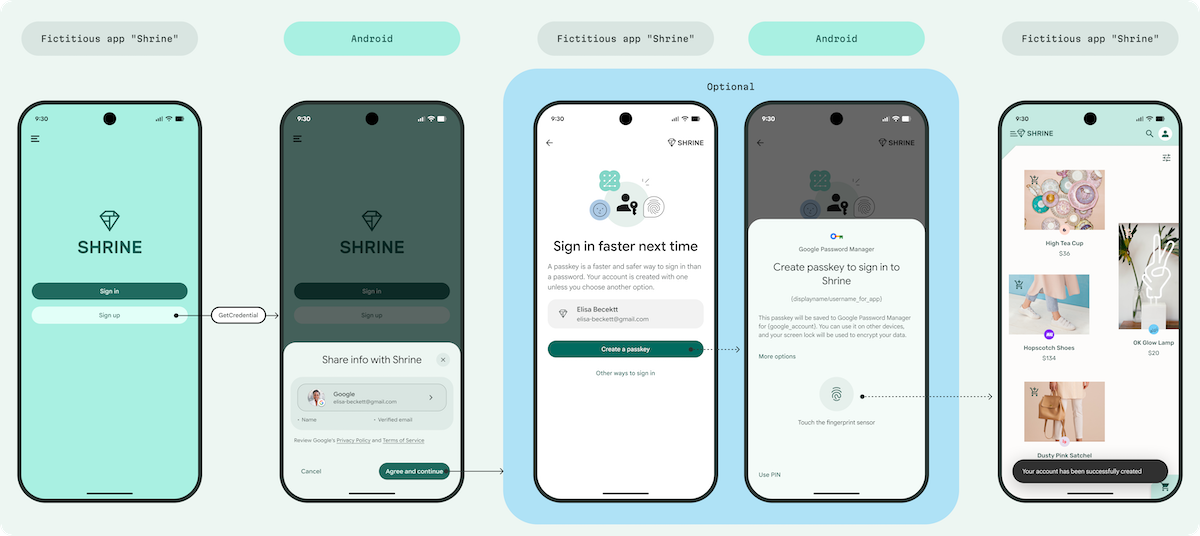
Если приложение запрашивает адрес электронной почты через Credential Manager API, Android показывает нативное нижнее окно с данными, например подтверждённым адресом электронной почты.

Пользователь проверяет запрос, нажимает «Согласиться и продолжить», после чего приложение сразу получает подтверждённый имейл.

По словам представителей Google Нихарики Ароры и Жан-Пьера Прале, такая интеграция делает проверку более естественной для и удобной пользователей.


Новая функция работает только с личными аккаунтами Google. Workspace-аккаунты и контролируемые учётные записи пока не поддерживаются. Для работы нужен Android 9 или новее, а также Google Play версии 25.49.x или выше. Поддерживаются смартфоны, планшеты и складные устройства.

Важно, что Google подтверждает только сам адрес электронной почты. Приложение может запросить и дополнительные данные (например, имя или фото профиля), но они уже не считаются проверенными.

Разработчикам также напоминают: приложение само решает, доверяет ли оно конкретному поставщику данных. В данном случае подтверждённый имейл берётся из Google-аккаунта на устройстве, но базовый Digital Credentials API не привязан только к Google и может работать с разными провайдерами.

Google рекомендует автоматически подтверждать пользователей с адресами @gmail.com, а владельцев кастомных доменов по-прежнему проводить через существующие сценарии проверки. Это позволит не ломать доступ для доменов, которыми Google не управляет.

При этом новая функция не заменяет «Войти с аккаунтом Google».

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru