


В Сеть утекли персональные данные 270 000 клиентов Samsung

В Сеть утекли персональные данные 270 000 клиентов Samsung

В Сеть утекли персональные данные 270 000 клиентов Samsung

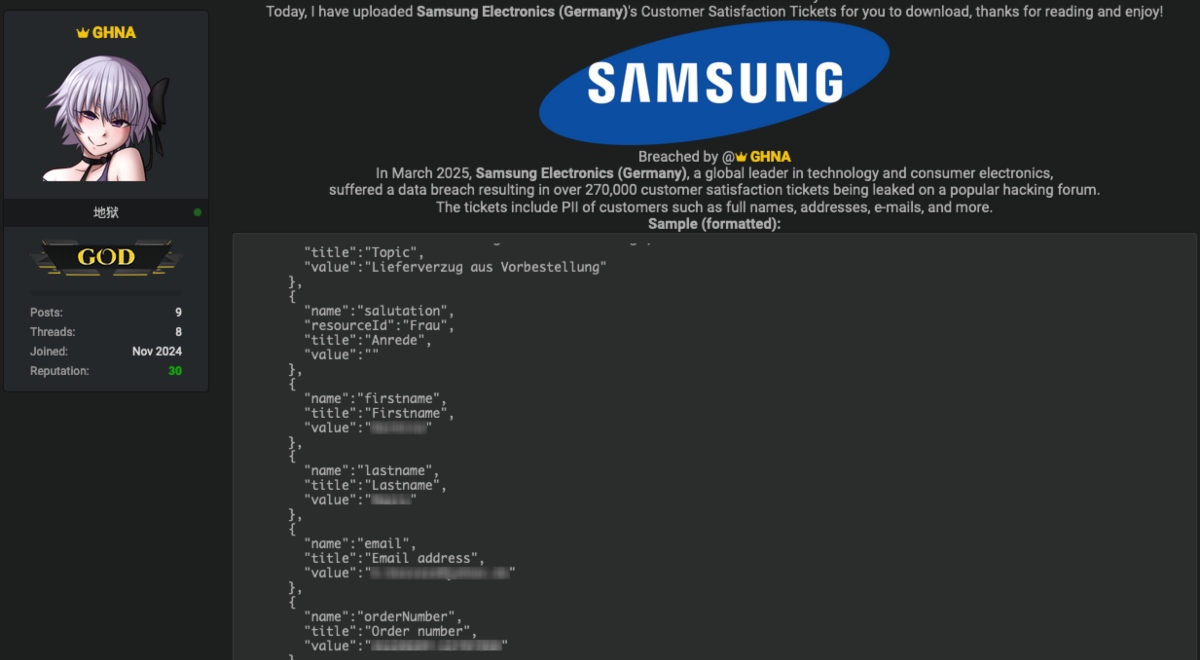
В открытый доступ выложен свежий дамп базы данных германского филиала Samsung — по словам автора публикации, более 270 тыс. клиентских заявок в техподдержку, с указанием полного имени, имейл и адреса проживания.

Как оказалось, утечку спровоцировала оплошность Spectos, местного помощника Samsung по мониторингу и улучшению качества сервиса. В 2021 году инфостилер Raccoon украл учетки у одного из сотрудников компании, и с тех пор их никто не удосужился заменить.

Этим теперь и воспользовался новый взломщик. В Cybernews ознакомились с выложенными в паблик образцами заявок и пришли к выводу, что это не фейк. Почти все записи датированы 2025 годом и помимо персональных данных содержат ID тикета, номер заказа и имейл агента Samsung.


В руках мошенников подобные данные позволят перехватить чужой заказ (к примеру, дорогой телевизор), воспользоваться чужим правом на гарантийный ремонт, а также проводить атаки на клиентов корейской компании с целью кражи паролей, одноразовых кодов доступа и платежных данных.

Используя ИИ-инструменты, злоумышленники смогут автоматизировать поиск подходящих мишеней (бессистемная база предлагается в свободное пользование), как и сами мошеннические операции, совершая тысячи попыток обмана каждый день.

Заметим, это далеко не первая утечка клиентских данных у Samsung. Более того, два года назад сотрудники компании по недомыслию слили корпоративные данные, включая исходные коды, ChatGPT, которым они на тот момент только начали пользоваться в рабочих процессах.

Подпишитесь на новости

Мошенники требуют повторно оплатить штрафы ГАИ под предлогом сбоя

Мошенники рассылают россиянам сообщения от имени Госавтоинспекции и Федерального казначейства с требованием повторно оплатить штраф или госпошлину. Предлог — предыдущий платёж якобы не был учтён после обновления системы.

О схеме рассказала РИА Новости пресс-служба платформы «Мошеловка» Народного фронта.

Получателю предлагают заново перечислить деньги либо внести небольшую комиссию за подтверждение операции. Для этого его направляют по фишинговой ссылке, убеждая, что иначе возникнет задолженность.

В «Мошеловке» подчеркнули, что государственные ведомства и Федеральное казначейство не требуют повторных платежей через сторонние ссылки и не взимают комиссии за подтверждение транзакций.

Проверять сведения об оплате специалисты платформы рекомендуют в подтверждённой учётной записи на «Госуслугах». Электронные квитанции об уплате госпошлин стоит сохранять.

Если данные о платеже не совпадают, следует обратиться в соответствующее ведомство через его официальную электронную приёмную.

RSS: Новости на портале Anti-Malware.ru