


BSOD в Windows 11 получил новый минималистичный дизайн

BSOD в Windows 11 получил новый минималистичный дизайн

BSOD в Windows 11 получил новый минималистичный дизайн

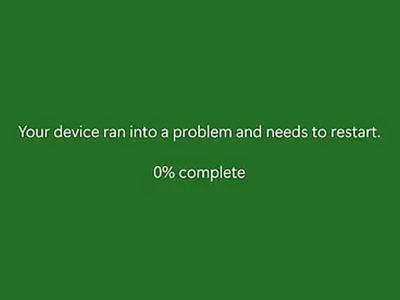
В новой сборке Windows 11 Insider Preview (26120.3653, KB5053658) Microsoft кардинально изменила внешний вид знаменитого «синего экрана смерти» (BSOD). В компании решили отказаться от привычного пользователям оформления с эмодзи и QR-кодом, введённого ещё во времена Windows 10.

Теперь экраны сбоев — будь то синий, зелёный или чёрный — выполнены в минималистичном стиле, похожем на дизайн Windows 8 образца 2012 года.

Новый экран сообщает пользователю лишь о наличии проблемы с системой, отображая краткую техническую информацию: код ошибки или название драйвера (мелким шрифтом внизу экрана).

Цветовые различия между экранами обусловлены типом сборки системы: зелёный и чёрный экраны обычно появляются в тестовых (Insider Preview) версиях, а синий экран по-прежнему остаётся стандартным для общедоступных релизов Windows. Помимо визуальных изменений, BSOD продолжает функционировать без изменений.

Эксперты уже поддержали решение Microsoft убрать QR-код с экрана смерти, отметив, что на практике он не приносил особой пользы, направляя пользователей на общий справочный ресурс Microsoft, где часто не удавалось найти конкретные рекомендации по решению проблемы.

Скорее всего, QR-коды использовались компанией для отслеживания пользовательского опыта, однако без реальной пользы такое отслеживание могло вызывать лишь раздражение.

При этом техническая информация об ошибке остаётся без изменений. Пользователям, столкнувшимся с подобным сбоем, по-прежнему рекомендуется сфотографировать экран ошибки и искать решение проблемы в интернете по указанному коду.

Подпишитесь на новости

Мошенники рассылают письма о компенсациях от имени сервиса Google

«Лаборатория Касперского» обнаружила волну мошеннических писем на русском языке, которые рассылаются через легитимный сервис Google Data Studio (сейчас он называется Looker Studio). Получателям предлагают оформить компенсационные выплаты или подтвердить денежный перевод, который якобы уже одобрила финансовая организация.

О схеме рассказали в «Лаборатории Касперского». Злоумышленники пользуются функцией, которая отправляет отчеты на почту по расписанию.

Они создают в сервисе документ с текстом и ссылкой и указывают адреса потенциальных жертв в качестве получателей.

Письмо приходит от Google, с названием, логотипом и подписью Data Studio. Рассылку в сервисе можно запланировать только на начало или середину часа, поэтому такие письма обычно приходят ровно в эти моменты, иногда с отклонением в минуту.

Чтобы получить деньги, адресату предлагают открыть документ в Google Презентациях или опрос в Google Формах. Там мошенники ссылаются на якобы принятые изменения в законах и продление периода выплат, добавляют изображения с государственной символикой и списки тех, кому положена компенсация. Ссылки из документов ведут на мошеннические страницы.

«Использование легитимной платформы не гарантирует достоверности информации», — говорит старший спам-аналитик «Лаборатории Касперского» Анна Осипова.

Эксперт Kaspersky GReAT Константин Исаков добавляет, что рассылки через легальные сервисы труднее блокировать защитным решениям.

RSS: Новости на портале Anti-Malware.ru