


Шифровальщик Medusa нашел другой подставной драйвер для обхода EDR

Шифровальщик Medusa нашел другой подставной драйвер для обхода EDR

Шифровальщик Medusa нашел другой подставной драйвер для обхода EDR

В новых атаках Medusa для доставки шифратора в обход EDR-защиты используется вредоносный драйвер, подписанный краденым и уже отозванным сертификатом. В Elastic Security Labs находку нарекли ABYSSWORKER.

Новый зловред (smuol.sys), внедряемый в системы в рамках атаки BYOVD, развертывается вместе с загрузчиком, упакованным с помощью HeartCrypt, и тот затем использует ABYSSWORKER для завершения процессов EDR или перманентного отключения таких средств защиты.

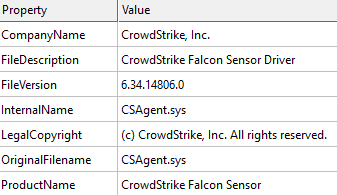
Чтобы избежать обнаружения, вредонос выдает себя за легитимный драйвер CrowdStrike Falcon.


Аналитики нашли на VirusTotal десятки артефактов ABYSSWORKER, загруженных в период с 8 августа 2024 года по 25 февраля 2025-го. Все идентифицированные образцы (уровень детектирования на 24 марта — 44/72) подписаны украденными у китайских компаний сертификатами, которые были впоследствии отозваны.

При запуске фейковый CSAgent.sys добавляет ID своего процесса в список подлежащих защите и начинает слушать входящие запросы на управление вводом-выводом, которые затем передает релевантным обработчикам.

Заметим, ранее уже были зафиксированы случаи внедрения Medusa в обход EDR с помощью вредоносных драйверов. Операторы другого шифровальщика, Akira, недавно нашли более простой способ обхода защитных решений этого класса, обнаружив в целевой сети уязвимые IoT-устройства.

Подпишитесь на новости

Обновление Windows 11 начало выбрасывать игроков из Battlefield 6

Необязательное обновление KB5124010 для Windows 11 может создавать серьёзные проблемы любителям игр. Пользователи Reddit и Steam жалуются на внезапные вылеты Battlefield 6, Battlefield 2042 и других проектов после установки патча.

Microsoft выпустила KB5124010 в начале сентября для участников программы Windows Insider с версиями Windows 11 24H2 и 25H2, а позднее распространила его как необязательное обновление, не связанное с безопасностью.

Судя по сообщениям игроков на Reddit, Battlefield 6 закрывается через 15-30 секунд или несколько минут после запуска (зачастую молча, без кода ошибки).

Переустановка игры, проверка DirectX и попытки починить античит результата не дали. А вот удаление KB5124010 в ряде случаев моментально вернуло всё в рабочее состояние.

Под подозрение попал конфликт обновления с античитерскими системами. Battlefield 6 и Battlefield 2042 используют Javelin от Electronic Arts, однако похожие сбои отмечены и в проектах с Easy Anti-Cheat.

В частности, игроки Wardogs сообщают об ошибке WD-L020-95bc94d86a0d и невозможности запустить игру после установки патча.

Жалобы поступают от владельцев разных конфигураций, поэтому свалить всё на конкретную видеокарту или процессор пока не получается. При этом Microsoft официально не подтвердила связь с античитами, а выводы основаны на пользовательских наблюдениях.

Тем, кто столкнулся со сбоями, временно помогает удаление KB5124010. Но обновление необязательное, так что любителям Battlefield разумнее пока пройти мимо него.

RSS: Новости на портале Anti-Malware.ru