



Вымогатели используют драйвер Process Explorer для отключения EDR-систем

Вымогатели используют драйвер Process Explorer для отключения EDR-систем

Вымогатели используют драйвер Process Explorer для отключения EDR-систем

Киберпреступники используют инструмент AuKill для отключения EDR-систем (Endpoint Detection & Response) на устройствах жертв. После этого атакующие могут свободно устанавливать бэкдоры и шифровальщики с помощью концепции «принеси собственный уязвимый драйвер» (Bring Your Own Vulnerable Driver — BYOVD).

В подобных атаках злоумышленники копируют в систему легитимный подписанный драйвер (обязательно с валидным сертификатом), способный работать с правами ядра. Высокие привилегии нужны для отключения защитных решений и получения контроля над ОС.

На вредонос AuKill обратили внимание исследователи из команды Sophos X-Ops. В ходе атак операторы сбрасывают на устройство системный драйвер Windows — procexp.sys, размещая его рядом с тем, который использует легитимная утилита Process Explorer v16.32.

Затем зловред проверяет наличие прав SYSTEM. Если их нет, он имитирует службу TrustedInstaller Windows Modules Installer для повышения привилегий. Чтобы отключить защитные продукты, AuKill стартует несколько потоков, задача которых — завершать работу определенных процессов и служб.

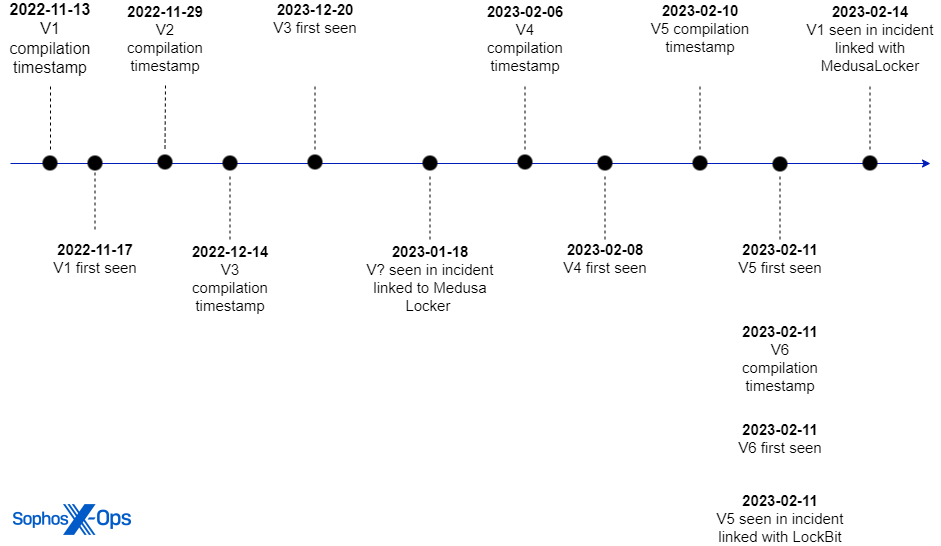
В реальных атаках участвуют сразу несколько версий AuKill. Некоторые из них фигурировали в кампаниях по распространению программ-вымогателей Medusa Locker и LockBit.

«С начала 2023 года обнаруженный инструмент использовался как минимум в трёх инцидентах с участием программ-вымогателей. В январе и феврале атакующие развернули Medusa Locker с помощью AuKill, также в феврале тулза использовалась в связке с Lockbit», — пишут исследователи.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru