


Атаки вредоносов через фейковые CAPTCHA стали трендом

Атаки вредоносов через фейковые CAPTCHA стали трендом

Атаки вредоносов через фейковые CAPTCHA стали трендом

В период с октября по декабрь 2024 года исследователи из Positive Technologies зарегистрировали на 5% больше киберинцидентов, чем в III квартале, и на 13% — в сравнении с IV кварталом 2023 года.

Более половины успешных атак на организации приводили к утечкам, в 32% случаев было зафиксировано нарушение основной деятельности. Для индивидуальных пользователей такие нападения обычно оборачивались финансовыми потерями (48%).

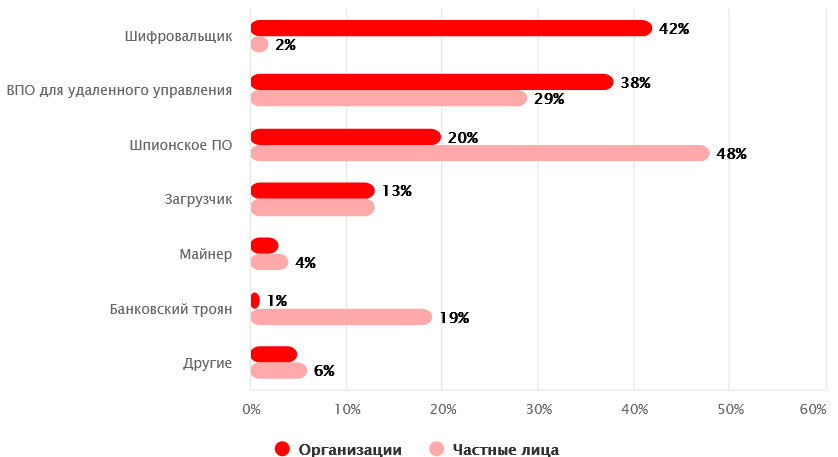
Основным инструментом злоумышленников по-прежнему является вредоносный софт. В отчетный период его применяли в 66% успешных атак на компании и в 51% атак, от которых пострадали частные лица.


В корпоративные сети зловреды в основном внедрялись посредством имейл-рассылок (84% успешных атак), обычных юзеров атаковали через сайты, соцсети и мессенджеры (44, 22 и 18% соответственно).

Особо аналитики отметили рост популярности имитаций CAPTCHA у распространителей вредоносных программ. Цепочку заражения запускает сама жертва, нажав кнопку «Я не робот» и следуя предложенным инструкциям.

«Настоящие проверки CAPTCHA никогда не требуют ввода команд в операционной системе и в пределах непосредственно веб-страницы, — напоминает аналитик Анна Голушко из PT. — Кроме того, настоящая CAPTCHA обычно не запрашивает логины, пароли, номера карт или другие сведения».

Схему заражения через такие фейки злоумышленники начали осваивать в III квартале, а к концу года их использование приобрело массовый характер. Чаще всего таким образом раздаются трояны-стилеры, такие как Lumma и Amadey.

Эксперты ожидают, что в этом году вредоносные CAPTCHA получат еще большее распространение, как и похожая схема ClickFix.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru