


Вышла Kali Linux 2025.1a: обновления, новая тема и hoaxshell

Вышла Kali Linux 2025.1a: обновления, новая тема и hoaxshell

Вышла Kali Linux 2025.1a: обновления, новая тема и hoaxshell

Kali Linux представила первый важный апдейт 2025 года — Kali Linux 2025.1a. В этот раз разработчики сосредоточились на обновлениях системы, добавили новый инструмент, освежили темы рабочего стола и внесли изменения в интерфейс.

Изначально планировался релиз Kali Linux под номером 2025.1, однако из-за обнаруженной в последнюю минуту ошибки разработчикам пришлось оперативно исправить её и выпустить обновлённую версию 2025.1a.

Сразу хочется отметить новый инструмент:

  • hoaxshell — генератор и обработчик пейлоадов reverse shell для Windows, использующий протокол HTTP(S) для установления соединения.

Кроме того, в Kali обновили ядро системы до версии 6.12.

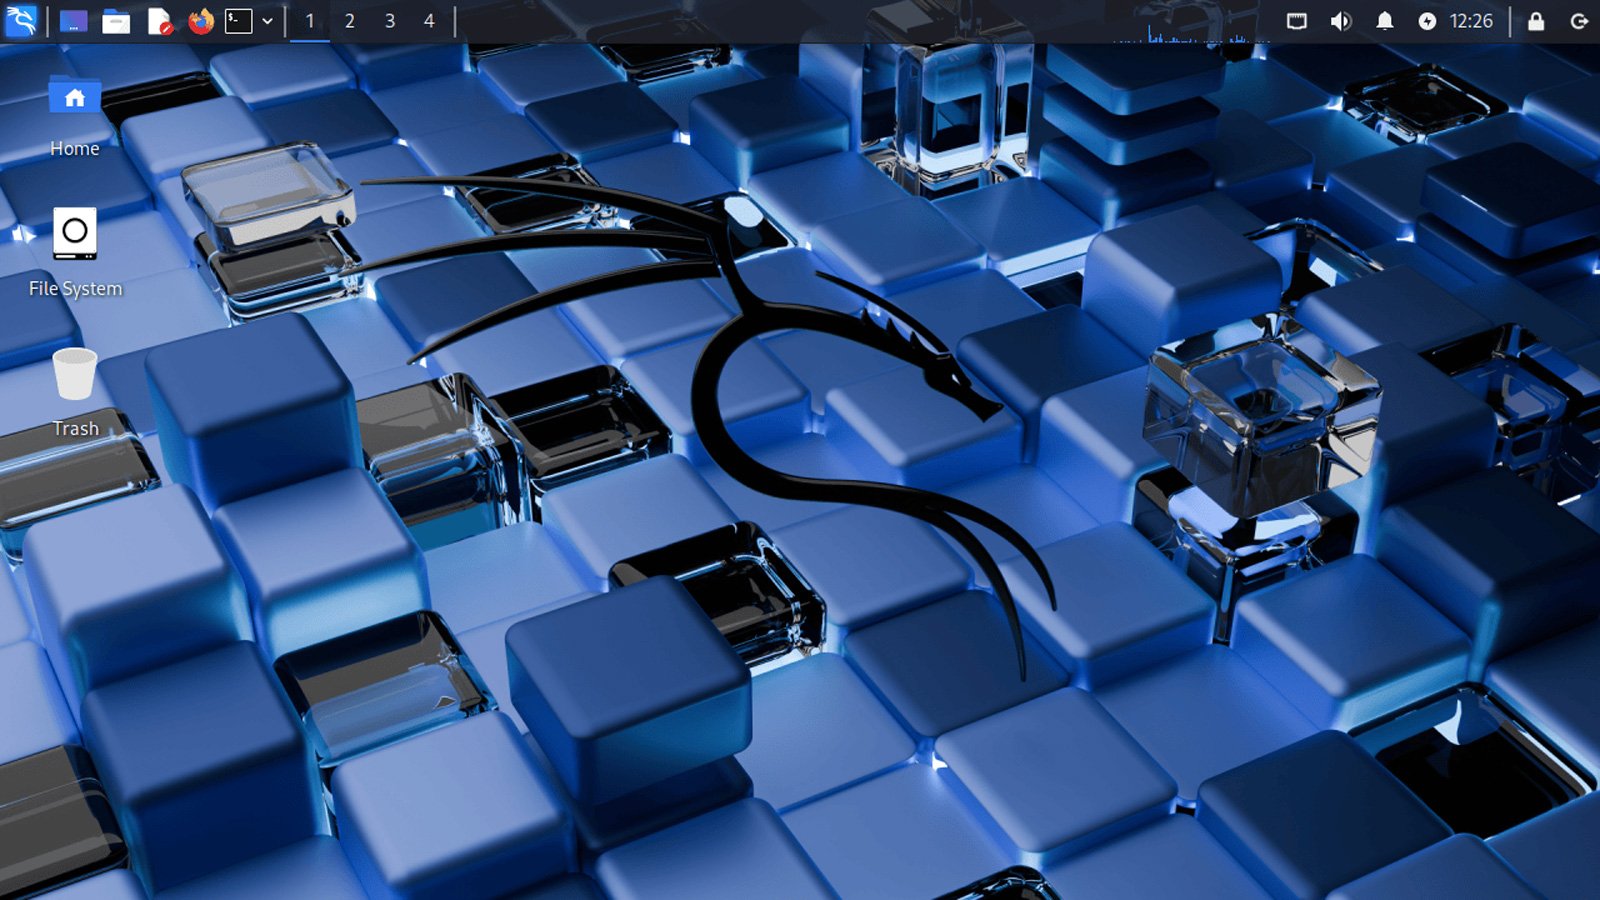
По традиции первая версия года получила визуальное обновление, включающее новые обои, изменённый загрузочный экран и доработанный интерфейс входа в систему.

«Как и в случае с предыдущими релизами, наша первая версия в этом году сопровождается обновлением темы, что позволяет интерфейсу оставаться современным», — говорится в официальном сообщении Kali Linux 2025.1a.

Обновление коснулось как стандартной версии Kali, так и Kali Purple. Всего представили пять новых обоев и три дополнительных фона в пакете Community Wallpapers.


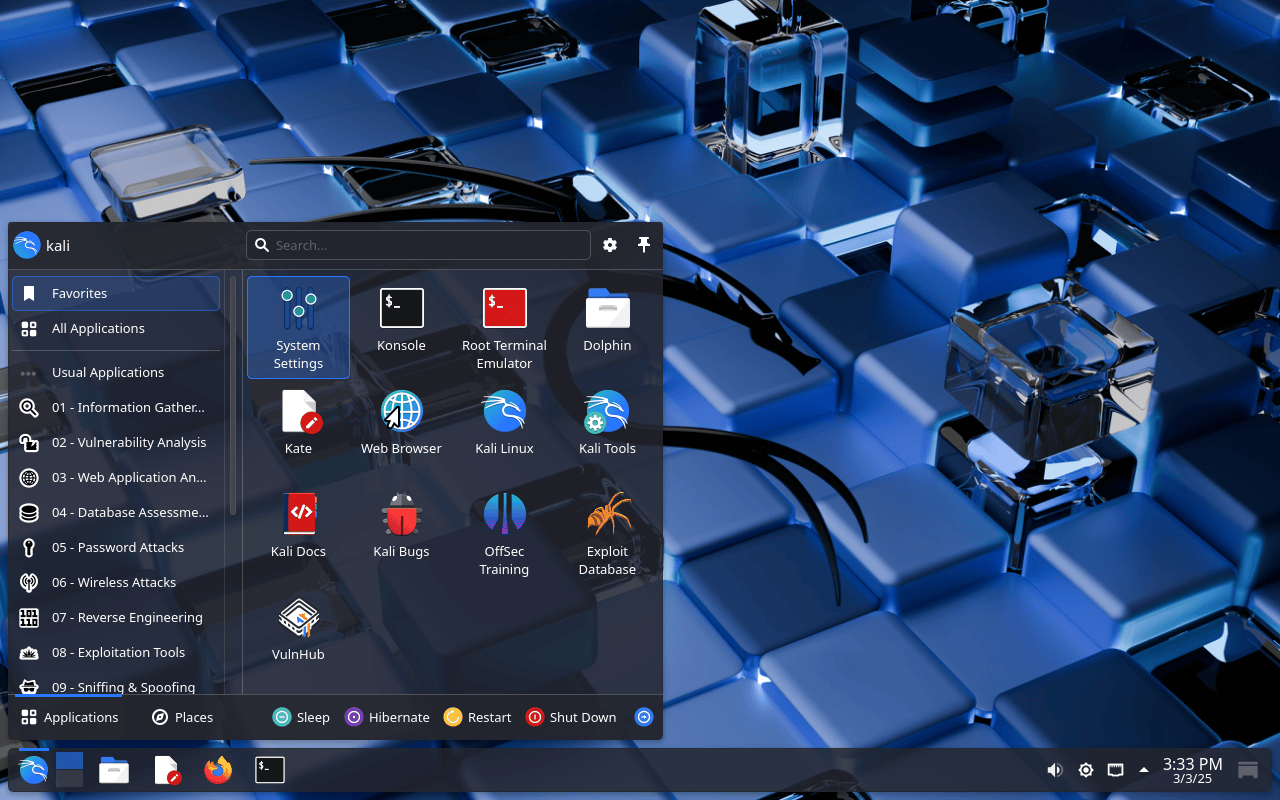
В версии 2025.1a обновили и рабочий стол, включая установку Plasma 6.2 и Xfce 4.20. Среди нововведений KDE особенно выделяются плавающие панели (Floating Panels).


Разработчики также добавили новые комбинации клавиш для более удобной навигации по рабочему столу.

Полный список изменений версии Kali Linux 2025.1a лежит на официальном сайте проекта.

Подпишитесь на новости

Gemini на подхвате у трояна: RATHat осваивает чужие Android-смартфоны

Банковский троян RATHat использует Google Gemini как помощника для заражения смартфонов. По данным исследователей из Cleafy, нейросеть помогает вредоносу ориентироваться в незнакомых интерфейсах Android, а его операторам — выбирать жертв побогаче.

Как сообщают специалисты, всё начинается с маскировки под легитимное приложение и уговоров включить специальные возможности — Accessibility.

Получив доступ, троян самостоятельно активирует беспроводную отладку и подключается к устройству через ADB. Дальше оператор может развернуть отдельный сервис на Go с правами системного пользователя.

И вот неприятный фокус: удалить приложение недостаточно. Сервис работает отдельно и способен оставаться активным до перезагрузки, а также возвращать удалённый APK.


Gemini помогает RATHat обходить различия между версиями Android, языками и оболочками производителей. Когда обычный сценарий нажатий буксует, троян отправляет модели структуру интерфейса и просит подсказать, где нужная кнопка. Меньше ручной настройки — больше возможностей автоматизировать заражение.


На стороне злоумышленников ИИ разбирает перехваченные СМС, оценивает банковские остатки и помогает сортировать устройства по привлекательности.


С апреля Cleafy выявила почти 100 развёртываний управляющей инфраструктуры. Исследователи предполагают модель «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru