


Microsoft отказалась закрывать критическую 0-day уязвимость в Windows

Microsoft отказалась закрывать критическую 0-day уязвимость в Windows

Microsoft отказалась закрывать критическую 0-day уязвимость в Windows

Специалисты Trend Micro зафиксировали эксплуатацию ранее неизвестной уязвимости в Windows (ZDI-CAN-25373) в атаках, нацеленных на кибершпионаж и кражу данных. Брешь якобы используется правительственными гипергруппами аж с 2017 года.

Несмотря серьёзную киберугрозу, Microsoft отказалась выпускать патч, заявив, что уязвимость «не соответствует уровню риска».

Однако специалисты Trend Micro считают, что корпорация недооценивает масштабы эксплуатации этой бреши. Они представили доказательства работы эксплойта в рамках программы Trend ZDI, но Microsoft всё равно не хочет выпускать апдейт.

По данным Trend Micro, уязвимость позволяет злоумышленникам выполнять произвольный код на устройствах под управлением Windows. В атаках были замечены такие известные киберпреступные группировки, как Evil Corp, APT43 (Kimsuky), Bitter, APT37, Mustang Panda, SideWinder, RedHotel и Konni.

Основные цели атак расположены в Северной и Южной Америке, Европе, Восточной Азии и Австралии. Примерно 70% атак были направлены на шпионаж и кражу информации, тогда как финансовая выгода выступала причиной только в 20% случаев.

Злоумышленники используют различные вредоносные программы, такие как Ursnif, Gh0st RAT и Trickbot, а также платформы «вредонос как услуга» (MaaS), что усложняет борьбу с этой угрозой.

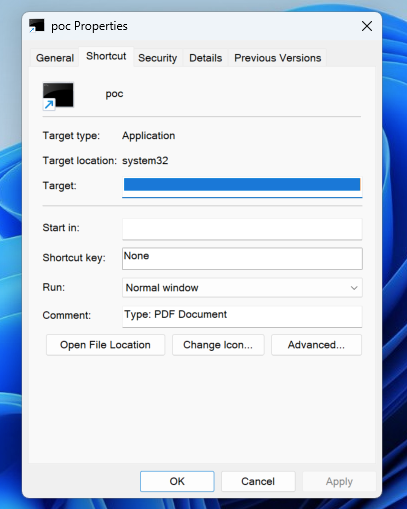
Брешь ZDI-CAN-25373 связана с ошибкой отображения критически важной информации в пользовательском интерфейсе Windows (CWE-451). Атакующие используют специальные файлы .lnk (ярлыки) со скрытыми аргументами командной строки, маскируя их с помощью пробелов и управляющих символов (горизонтальная табуляция, перенос строки и т. д.).

При проверке таких ярлыков в стандартном интерфейсе Windows вредоносные аргументы остаются невидимыми для пользователя, что позволяет атакующим незаметно выполнять код на уязвимых устройствах. Чтобы эксплуатация уязвимости была успешной, пользователь должен открыть заражённый файл или перейти по вредоносной ссылке.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru