


Microsoft отказалась закрывать критическую 0-day уязвимость в Windows

Microsoft отказалась закрывать критическую 0-day уязвимость в Windows

Microsoft отказалась закрывать критическую 0-day уязвимость в Windows

Специалисты Trend Micro зафиксировали эксплуатацию ранее неизвестной уязвимости в Windows (ZDI-CAN-25373) в атаках, нацеленных на кибершпионаж и кражу данных. Брешь якобы используется правительственными гипергруппами аж с 2017 года.

Несмотря серьёзную киберугрозу, Microsoft отказалась выпускать патч, заявив, что уязвимость «не соответствует уровню риска».

Однако специалисты Trend Micro считают, что корпорация недооценивает масштабы эксплуатации этой бреши. Они представили доказательства работы эксплойта в рамках программы Trend ZDI, но Microsoft всё равно не хочет выпускать апдейт.

По данным Trend Micro, уязвимость позволяет злоумышленникам выполнять произвольный код на устройствах под управлением Windows. В атаках были замечены такие известные киберпреступные группировки, как Evil Corp, APT43 (Kimsuky), Bitter, APT37, Mustang Panda, SideWinder, RedHotel и Konni.

Основные цели атак расположены в Северной и Южной Америке, Европе, Восточной Азии и Австралии. Примерно 70% атак были направлены на шпионаж и кражу информации, тогда как финансовая выгода выступала причиной только в 20% случаев.

Злоумышленники используют различные вредоносные программы, такие как Ursnif, Gh0st RAT и Trickbot, а также платформы «вредонос как услуга» (MaaS), что усложняет борьбу с этой угрозой.

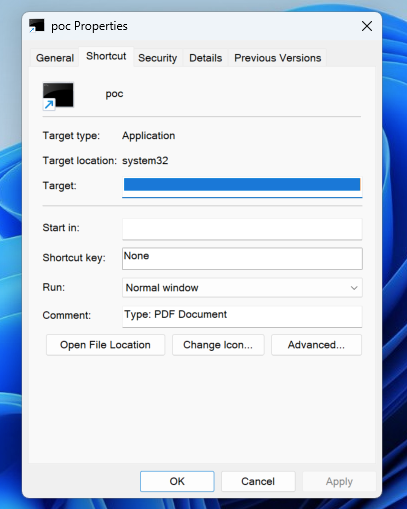
Брешь ZDI-CAN-25373 связана с ошибкой отображения критически важной информации в пользовательском интерфейсе Windows (CWE-451). Атакующие используют специальные файлы .lnk (ярлыки) со скрытыми аргументами командной строки, маскируя их с помощью пробелов и управляющих символов (горизонтальная табуляция, перенос строки и т. д.).

При проверке таких ярлыков в стандартном интерфейсе Windows вредоносные аргументы остаются невидимыми для пользователя, что позволяет атакующим незаметно выполнять код на уязвимых устройствах. Чтобы эксплуатация уязвимости была успешной, пользователь должен открыть заражённый файл или перейти по вредоносной ссылке.

Подпишитесь на новости

Android, Linux, macOS и Windows выдают действия пользователей через файлы

Исследователи из Технического университета Граца обнаружили побочный канал, спрятанный в системах отслеживания файловых событий четырёх крупнейших ОС. Механизмы должны просто сообщать приложениям, что файл открыли, изменили или удалили. Но оказалось, что из такого цифрового шороха можно вытащить куда больше.

В исследовании File Notification Attacks разбираются inotify в Linux, FileObserver в Android, ReadDirectoryChangesW в Windows и FSEvents в macOS.

Некоторые из этих механизмов существуют уже более 20 лет. Содержимое файлов они не раскрывают, зато показывают метаданные событий, которых хватает для слежки за действиями других пользователей.

На Linux исследователи отслеживали события в /dev/input и определяли ритм нажатия клавиш с точностью от 93,1 до 100%, в том числе при удалённой работе через SSH.


Посещаемые сайты удалось распознавать с точностью 87,9%. Уязвимость CVE-2025-68788 частично закрыли в ядре ещё в декабре 2025 года, запретив некоторые события для специальных файлов в /dev.

На Android приложение без разрешений может наблюдать за изменениями в закрытой папке WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и по именам файлов с временными метками понимать, когда пользователь отправляет, получает или удаляет фотографии, видео и документы. Патчей для Android исследователи пока не увидели.


Windows выступила особенно щедро: наблюдение за корнем диска C:\ способно раскрывать полные пути файлов, с которыми работают другие пользователи.

Этого хватило для распознавания открываемых в Firefox сайтов с точностью 97,8%. Microsoft назвала поведение предусмотренным и недокументированным.

macOS раскрывает меньше, однако FSEvents позволяет замечать установку приложений, подключение устройств, изменение настроек звука, Bluetooth, принтеров, питания и сети.

Большинство сценариев требует локальной непривилегированной учётной записи или вредоносного приложения.

RSS: Новости на портале Anti-Malware.ru