


Microsoft отказалась закрывать критическую 0-day уязвимость в Windows

Microsoft отказалась закрывать критическую 0-day уязвимость в Windows

Microsoft отказалась закрывать критическую 0-day уязвимость в Windows

Специалисты Trend Micro зафиксировали эксплуатацию ранее неизвестной уязвимости в Windows (ZDI-CAN-25373) в атаках, нацеленных на кибершпионаж и кражу данных. Брешь якобы используется правительственными гипергруппами аж с 2017 года.

Несмотря серьёзную киберугрозу, Microsoft отказалась выпускать патч, заявив, что уязвимость «не соответствует уровню риска».

Однако специалисты Trend Micro считают, что корпорация недооценивает масштабы эксплуатации этой бреши. Они представили доказательства работы эксплойта в рамках программы Trend ZDI, но Microsoft всё равно не хочет выпускать апдейт.

По данным Trend Micro, уязвимость позволяет злоумышленникам выполнять произвольный код на устройствах под управлением Windows. В атаках были замечены такие известные киберпреступные группировки, как Evil Corp, APT43 (Kimsuky), Bitter, APT37, Mustang Panda, SideWinder, RedHotel и Konni.

Основные цели атак расположены в Северной и Южной Америке, Европе, Восточной Азии и Австралии. Примерно 70% атак были направлены на шпионаж и кражу информации, тогда как финансовая выгода выступала причиной только в 20% случаев.

Злоумышленники используют различные вредоносные программы, такие как Ursnif, Gh0st RAT и Trickbot, а также платформы «вредонос как услуга» (MaaS), что усложняет борьбу с этой угрозой.

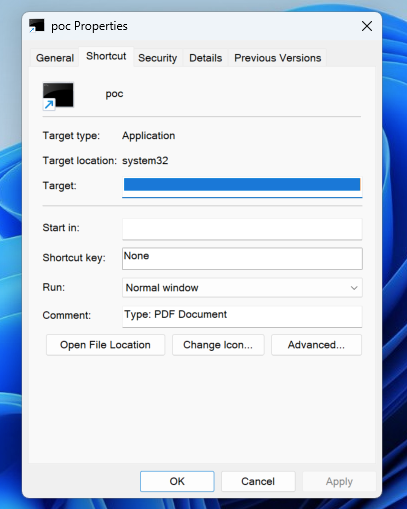
Брешь ZDI-CAN-25373 связана с ошибкой отображения критически важной информации в пользовательском интерфейсе Windows (CWE-451). Атакующие используют специальные файлы .lnk (ярлыки) со скрытыми аргументами командной строки, маскируя их с помощью пробелов и управляющих символов (горизонтальная табуляция, перенос строки и т. д.).

При проверке таких ярлыков в стандартном интерфейсе Windows вредоносные аргументы остаются невидимыми для пользователя, что позволяет атакующим незаметно выполнять код на уязвимых устройствах. Чтобы эксплуатация уязвимости была успешной, пользователь должен открыть заражённый файл или перейти по вредоносной ссылке.

Подпишитесь на новости

ТризТех замахнулся на 20% рынка NGFW и всю российскую сетёвку

ТризТех планирует уже по итогам 2026 года занять 15-20% российского рынка межсетевых экранов нового поколения. В деньгах вендора это более 7,5 млрд рублей. Амбиции скромностью не страдают. Судя по анонсам компании, одним NGFW дело вообще не ограничится.

Планы раскрыл генеральный директор ТризТех Денис Кораблёв на первой большой конференции компании «День ТризТех: звезда родилась».

По представленной оценке, российский рынок NGFW в деньгах заказчиков вырастет с 60,5 млрд рублей в 2025 году до 70,5 млрд в 2026-м, а к 2030 году может достичь 146,3 млрд рублей.

 

В компании считают, что период бешеного импортозамещения заканчивается. Если в 2024 году на рынке насчитывалось 30-40 производителей NGFW, то сейчас, по оценке ТризТех, осталось менее семи реальных продуктов.

 

Покупатели, по мнению компании, переходят от срочной замены зарубежных решений и неработающих российских аналогов к осознанному выбору. Сам PT NGFW в 2027 году должен получить поддержку ГОСТ VPN.

Но компания метит заметно шире привычного периметра: ТризТех разрабатывает собственные коммутаторы — от кампусного уровня до дата-центров, Wi-Fi-роутеры, а также ADC/L7-балансировщики.


 

Рынок балансировки приложений компания оценивает примерно в 15 млрд рублей. До 2022 года он практически полностью принадлежал зарубежным поставщикам, а теперь на нём присутствуют шесть-семь российских решений.

Правда, в ТризТех утверждают, что лишь единицы написали продукт с нуля, остальные допиливают и продают Open Source, а некоторые заказчики предпочитают разбираться с открытым кодом самостоятельно.

Заявленная цель с коммутаторами звучит прямо: повторить успех PT NGFW. Получится ли забрать пятую часть рынка за несколько месяцев — вопрос открытый.

Напомним, на том же мероприятии Максут Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru