


Новая APT-группа Telemancon нацелилась на российскую промышленность

Новая APT-группа Telemancon нацелилась на российскую промышленность

Новая APT-группа Telemancon нацелилась на российскую промышленность

Специалисты F6 обнаружили новую прогосударственную APT-группу, получившую имя Telemancon. Первые признаки её деятельности зафиксированы ещё в феврале 2023 года, однако детально изучить инфраструктуру и атаки группировки удалось лишь в феврале 2025 года.

Telemancon целенаправленно атакует российские промышленные предприятия, преимущественно компании из сферы машиностроения.

Для проведения атак группировка использует специально разработанный дроппер TMCDropper и бэкдор TMCShell. Название Telemancon составлено из трех уникальных признаков:

  1. «tele» обозначает использование сервиса telegra.ph для связи с командным сервером.
  2. «man» происходит от слова manufactory (производство), подчеркивая промышленную направленность атак.
  3. «con» указывает на сохранение полезной нагрузки в папке %userprofile%\Contacts.

Одна из атак была направлена на российского разработчика и производителя военной техники и транспортных средств.

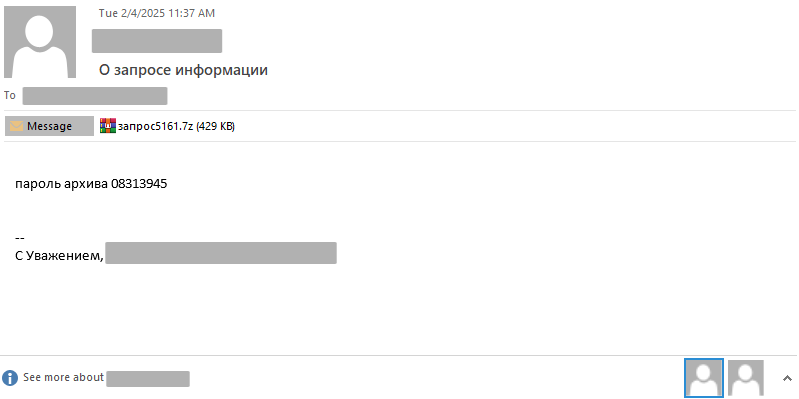
Сотруднику компании было направлено письмо с архивом «запрос5161.7z», содержащим вредоносный файл «20250203_5_161.scr». Данный файл представляет собой дроппер, написанный на языке C++, получивший название TMCDropper.


Основные функции TMCDropper включают проверку на запуск в отладочной среде или песочнице, извлечение и закрепление на устройстве бэкдора TMCShell, а также отображение документа-приманки в формате PDF для маскировки реальных намерений атаки.

В блоге F6 можно найти полный разбор кампании Telemancon.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru