


Злоумышленники пытались забэкдорить телеком Кыргызстана и Таджикистана

Злоумышленники пытались забэкдорить телеком Кыргызстана и Таджикистана

Злоумышленники пытались забэкдорить телеком Кыргызстана и Таджикистана

Осенью 2025 года специалисты Positive Technologies по киберразведке выявили две схожие кампании, нацеленные на засев бэкдоров в сетях телеком-провайдеров Кыргызстана. В прошлом месяце атаки по тому же сценарию проводились в Таджикистане.

Во всех случаях злоумышленники прибегли к имейл-рассылкам на адреса целевых организаций. Поддельные письма содержали вредоносное вложение либо ссылку на такой файл; сами зловреды были замаскированы под легитимные компоненты Microsoft Windows.

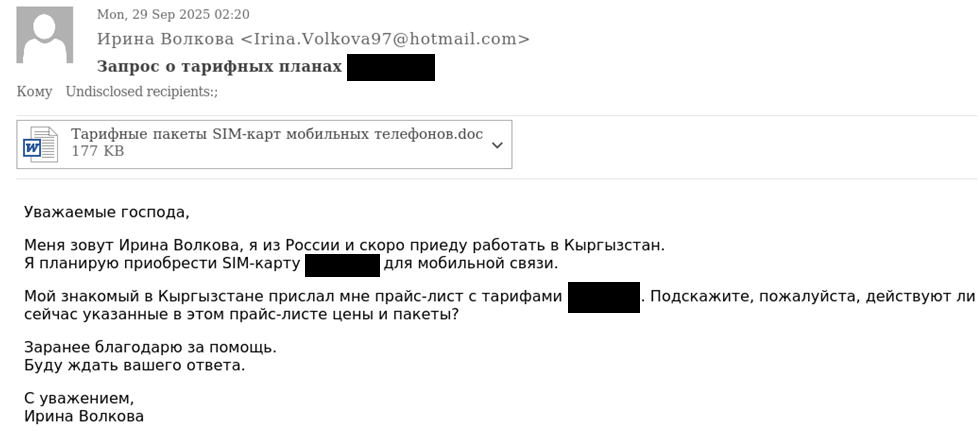
Фальшивки, разосланные в сентябре киргизским операторам связи, были написаны от имени потенциальных клиентов. Автор интересовался действующими тарифами мобильной связи.


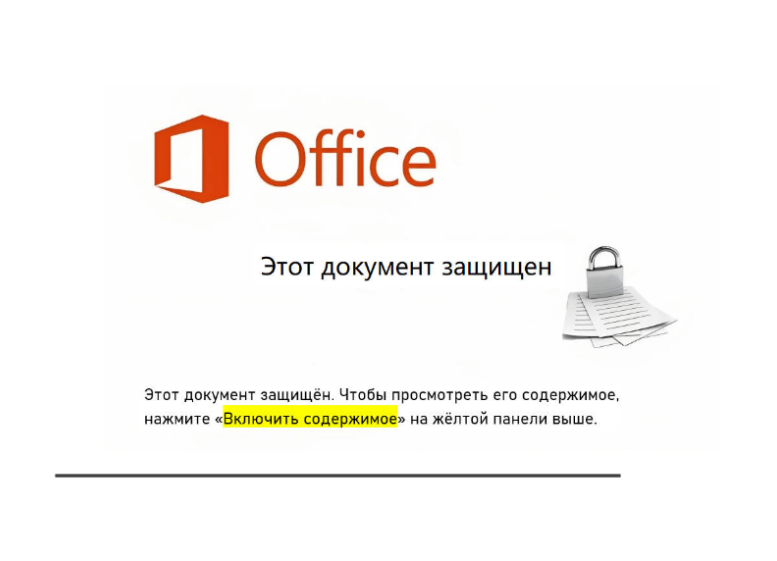
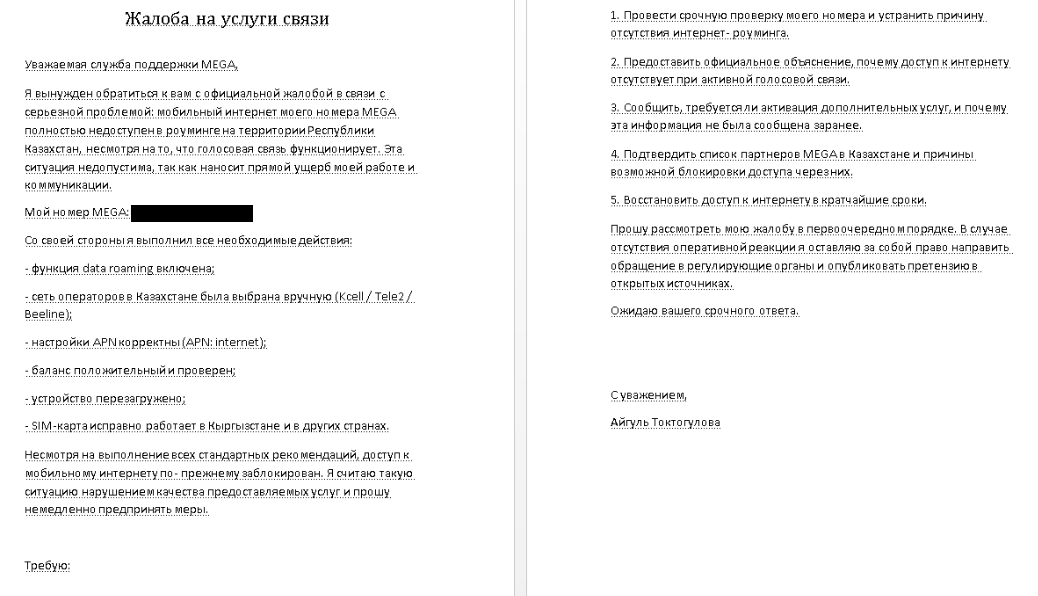
При открытии вложения получателю отображалась картинка с русскоязычной просьбой включить макрос. При его активации жертве для отвода глаз показывали тарифный план (скопированный у другого провайдера!), и происходила установка целевого зловреда.


Анализ показал, что загруженный скриптом бэкдор (в PT его нарекли LuciDoor) написан на C++ и умеет подключаться к C2 не только напрямую, но также через системные прокси и другие серверы в инфраструктуре жертвы. В его задачи входят сбор информации о зараженном устройстве, загрузка программ и эксфильтрация данных.

Повторные атаки на телеком Кыргызстана были зафиксированы в ноябре. Злоумышленники сменили документ-приманку, допустив тот же промах (в нем было указано имя, не совпадающее с адресатом), и итоговый Windows-бэкдор — на сей раз это был MarsSnake, уже засветившийся в шпионских атаках на территории Саудовской Аравии.


Бэкдор MarsSnake примечателен простотой настройки: изменения вносятся через обновление параметров в загрузчике, то есть не требуют времени на пересборку исполняемого файла. После закрепления зловред собирает системные данные, создает уникальный идентификатор и передает все на C2.

«Интересно, что в атаках прошлого года вредоносные документы были на русском языке, при этом в настройках фигурировали арабский, английский и китайский, — отметил эксперт PT ESC TI Александр Бадаев. — В файлах мы также обнаружили поле, свидетельствующее об использовании китайского языка. Вероятно, у злоумышленников установлен пакет Microsoft Office с соответствующим параметром, или они применили шаблон документа на китайском».

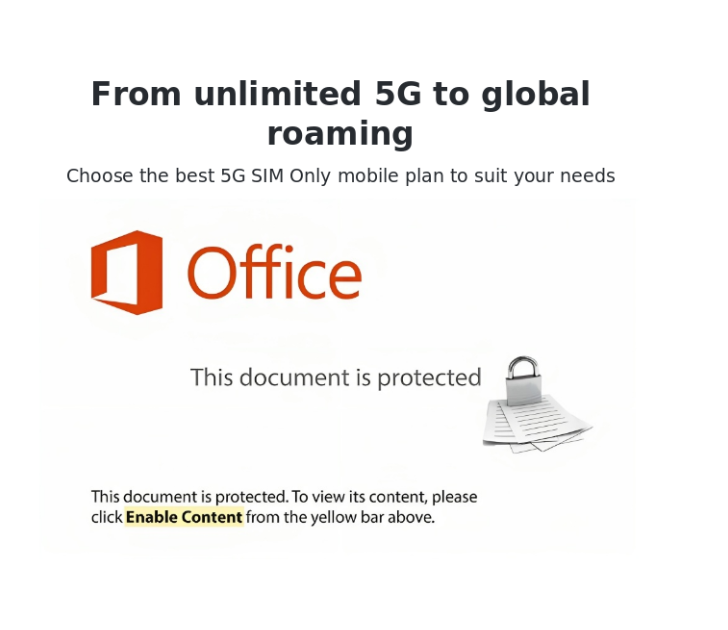
В ходе январских имейл-атак на территории Таджикистана вместо вредоносных вложений использовались ссылки. Картинка с призывом активировать макрос изменилась, а текст был оформлен на английском языке. В качестве целевого зловреда вновь выступал LuciDoor, но уже в другой конфигурации.

Подпишитесь на новости

ЦБ хотят обязать сообщать налоговой о регулярных переводах между физлицами

Минфин хочет, чтобы Центробанк передавал в ФНС сведения о гражданах, чьи операции по счетам обладают признаками систематического получения доходов от иных физических лиц. Поправки внесены ко второму чтению законопроекта № 617-9 из бюджетного пакета и касаются статьи 85 Налогового кодекса.

Об этом сообщает «Интерфакс» со ссылкой на источник, знакомый с текстом поправок.

Сейчас статья 85 обязывает передавать в налоговую учетные сведения о гражданах и организациях. ЦБ, если поправки примут, будет сообщать о людях, выявленных по анализу операций. По каким признакам их будут отбирать, в какой форме и как часто передавать данные, определит отдельное соглашение ЦБ и ФНС.

Поправки также расширяют возможности налоговой запрашивать выписки по счетам граждан без статуса ИП. Сейчас ФНС может сделать это только при взыскании долга, налоговой проверке или истребовании документов, причем с согласия вышестоящего руководителя или центрального аппарата службы. Сведения от ЦБ станут новым основанием для такого запроса.

Если закон примут, норма вступит в силу 1 января 2027 года и будет касаться операций, совершенных после 1 января 2026 года. Комитет Госдумы по бюджету и налогам планирует обсудить поправки в воскресенье.

В начале недели в Госдуму внесли законопроект № 32298-9, по которому банки с 1 марта 2028 года должны будут ограничивать входящие переводы от других граждан суммой 30 тыс. рублей в месяц для клиентов, подозреваемых в сомнительных операциях.

Еще один законопроект, внесенный правительством в марте, обязывает ФНС передавать ЦБ сведения об открытии и закрытии счетов и о категориях доходов граждан.

RSS: Новости на портале Anti-Malware.ru