


Злоумышленники пытались забэкдорить телеком Кыргызстана и Таджикистана

Злоумышленники пытались забэкдорить телеком Кыргызстана и Таджикистана

Злоумышленники пытались забэкдорить телеком Кыргызстана и Таджикистана

Осенью 2025 года специалисты Positive Technologies по киберразведке выявили две схожие кампании, нацеленные на засев бэкдоров в сетях телеком-провайдеров Кыргызстана. В прошлом месяце атаки по тому же сценарию проводились в Таджикистане.

Во всех случаях злоумышленники прибегли к имейл-рассылкам на адреса целевых организаций. Поддельные письма содержали вредоносное вложение либо ссылку на такой файл; сами зловреды были замаскированы под легитимные компоненты Microsoft Windows.

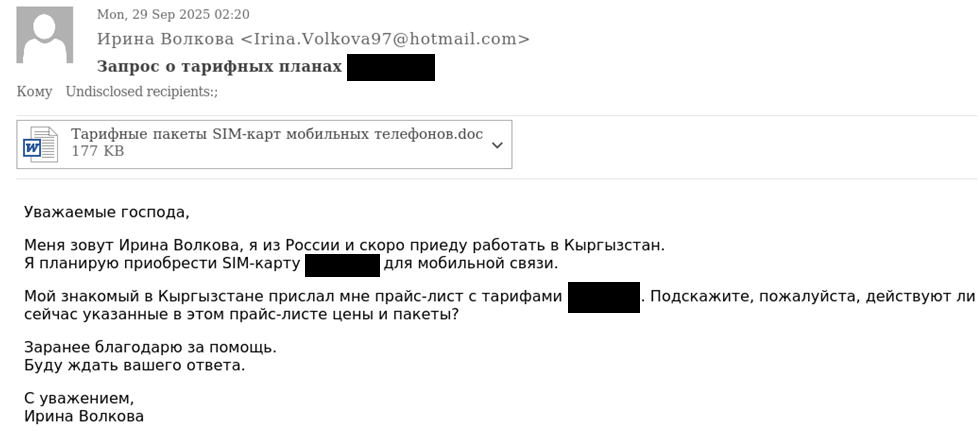
Фальшивки, разосланные в сентябре киргизским операторам связи, были написаны от имени потенциальных клиентов. Автор интересовался действующими тарифами мобильной связи.


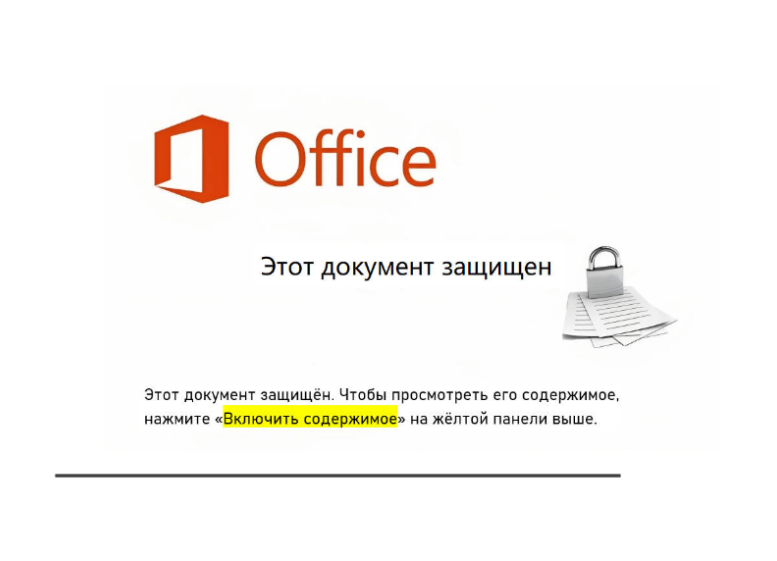
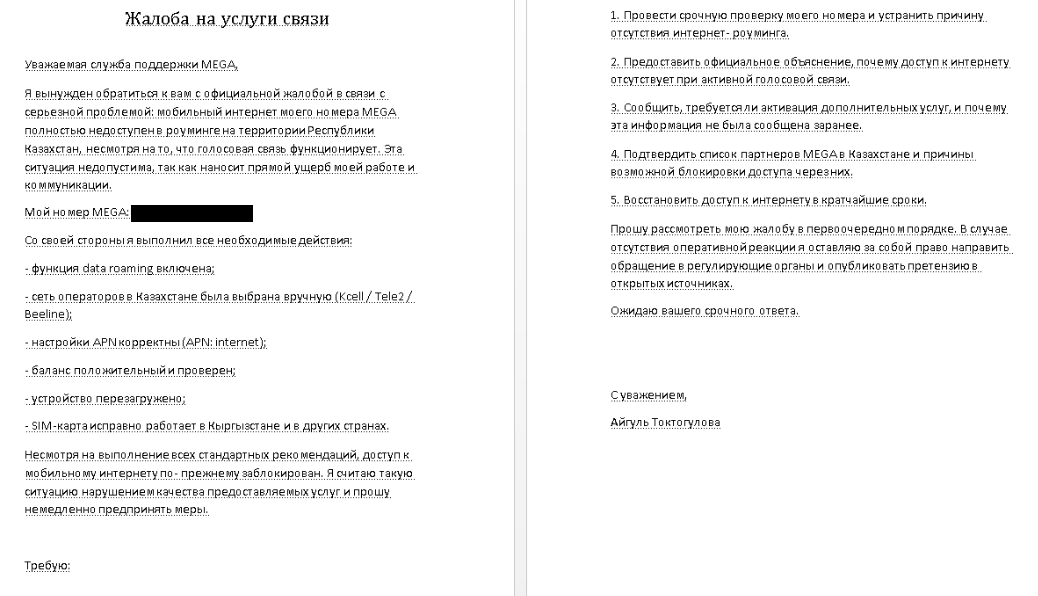
При открытии вложения получателю отображалась картинка с русскоязычной просьбой включить макрос. При его активации жертве для отвода глаз показывали тарифный план (скопированный у другого провайдера!), и происходила установка целевого зловреда.


Анализ показал, что загруженный скриптом бэкдор (в PT его нарекли LuciDoor) написан на C++ и умеет подключаться к C2 не только напрямую, но также через системные прокси и другие серверы в инфраструктуре жертвы. В его задачи входят сбор информации о зараженном устройстве, загрузка программ и эксфильтрация данных.

Повторные атаки на телеком Кыргызстана были зафиксированы в ноябре. Злоумышленники сменили документ-приманку, допустив тот же промах (в нем было указано имя, не совпадающее с адресатом), и итоговый Windows-бэкдор — на сей раз это был MarsSnake, уже засветившийся в шпионских атаках на территории Саудовской Аравии.


Бэкдор MarsSnake примечателен простотой настройки: изменения вносятся через обновление параметров в загрузчике, то есть не требуют времени на пересборку исполняемого файла. После закрепления зловред собирает системные данные, создает уникальный идентификатор и передает все на C2.

«Интересно, что в атаках прошлого года вредоносные документы были на русском языке, при этом в настройках фигурировали арабский, английский и китайский, — отметил эксперт PT ESC TI Александр Бадаев. — В файлах мы также обнаружили поле, свидетельствующее об использовании китайского языка. Вероятно, у злоумышленников установлен пакет Microsoft Office с соответствующим параметром, или они применили шаблон документа на китайском».

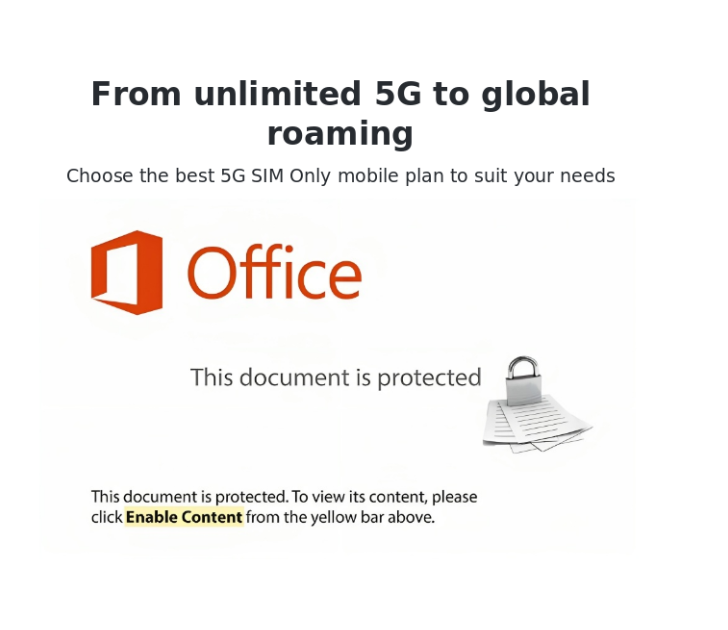
В ходе январских имейл-атак на территории Таджикистана вместо вредоносных вложений использовались ссылки. Картинка с призывом активировать макрос изменилась, а текст был оформлен на английском языке. В качестве целевого зловреда вновь выступал LuciDoor, но уже в другой конфигурации.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru