


Новая APT-группа Telemancon нацелилась на российскую промышленность

Новая APT-группа Telemancon нацелилась на российскую промышленность

Новая APT-группа Telemancon нацелилась на российскую промышленность

Специалисты F6 обнаружили новую прогосударственную APT-группу, получившую имя Telemancon. Первые признаки её деятельности зафиксированы ещё в феврале 2023 года, однако детально изучить инфраструктуру и атаки группировки удалось лишь в феврале 2025 года.

Telemancon целенаправленно атакует российские промышленные предприятия, преимущественно компании из сферы машиностроения.

Для проведения атак группировка использует специально разработанный дроппер TMCDropper и бэкдор TMCShell. Название Telemancon составлено из трех уникальных признаков:

  1. «tele» обозначает использование сервиса telegra.ph для связи с командным сервером.
  2. «man» происходит от слова manufactory (производство), подчеркивая промышленную направленность атак.
  3. «con» указывает на сохранение полезной нагрузки в папке %userprofile%\Contacts.

Одна из атак была направлена на российского разработчика и производителя военной техники и транспортных средств.

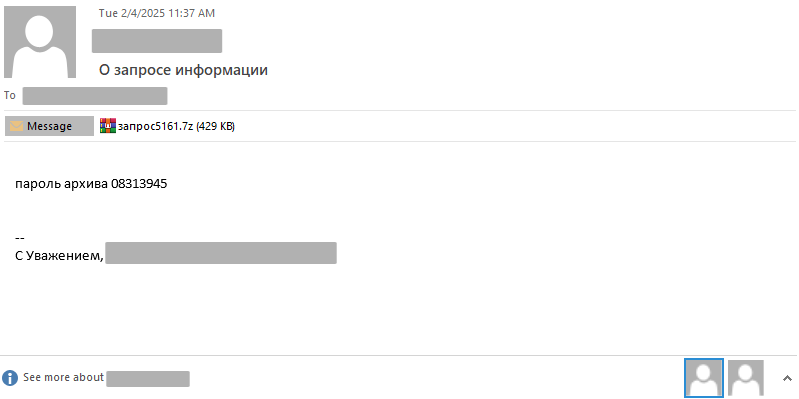
Сотруднику компании было направлено письмо с архивом «запрос5161.7z», содержащим вредоносный файл «20250203_5_161.scr». Данный файл представляет собой дроппер, написанный на языке C++, получивший название TMCDropper.


Основные функции TMCDropper включают проверку на запуск в отладочной среде или песочнице, извлечение и закрепление на устройстве бэкдора TMCShell, а также отображение документа-приманки в формате PDF для маскировки реальных намерений атаки.

В блоге F6 можно найти полный разбор кампании Telemancon.

Подпишитесь на новости

Мошенники рассылают письма о компенсациях от имени сервиса Google

«Лаборатория Касперского» обнаружила волну мошеннических писем на русском языке, которые рассылаются через легитимный сервис Google Data Studio (сейчас он называется Looker Studio). Получателям предлагают оформить компенсационные выплаты или подтвердить денежный перевод, который якобы уже одобрила финансовая организация.

О схеме рассказали в «Лаборатории Касперского». Злоумышленники пользуются функцией, которая отправляет отчеты на почту по расписанию.

Они создают в сервисе документ с текстом и ссылкой и указывают адреса потенциальных жертв в качестве получателей.

Письмо приходит от Google, с названием, логотипом и подписью Data Studio. Рассылку в сервисе можно запланировать только на начало или середину часа, поэтому такие письма обычно приходят ровно в эти моменты, иногда с отклонением в минуту.

Чтобы получить деньги, адресату предлагают открыть документ в Google Презентациях или опрос в Google Формах. Там мошенники ссылаются на якобы принятые изменения в законах и продление периода выплат, добавляют изображения с государственной символикой и списки тех, кому положена компенсация. Ссылки из документов ведут на мошеннические страницы.

«Использование легитимной платформы не гарантирует достоверности информации», — говорит старший спам-аналитик «Лаборатории Касперского» Анна Осипова.

Эксперт Kaspersky GReAT Константин Исаков добавляет, что рассылки через легальные сервисы труднее блокировать защитным решениям.

RSS: Новости на портале Anti-Malware.ru